Celah Kritis Apache mod_http2 (CVE-2026-119618): Bisa RCE Tanpa Login, Update ke 2.4.71
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 8 menit baca
Celah kritis di mod_http2 Apache 2.4.55–2.4.70 bisa berujung eksekusi kode jarak jauh. Ini cara cek, status patch distro, mitigasi, dan update ke 2.4.71.
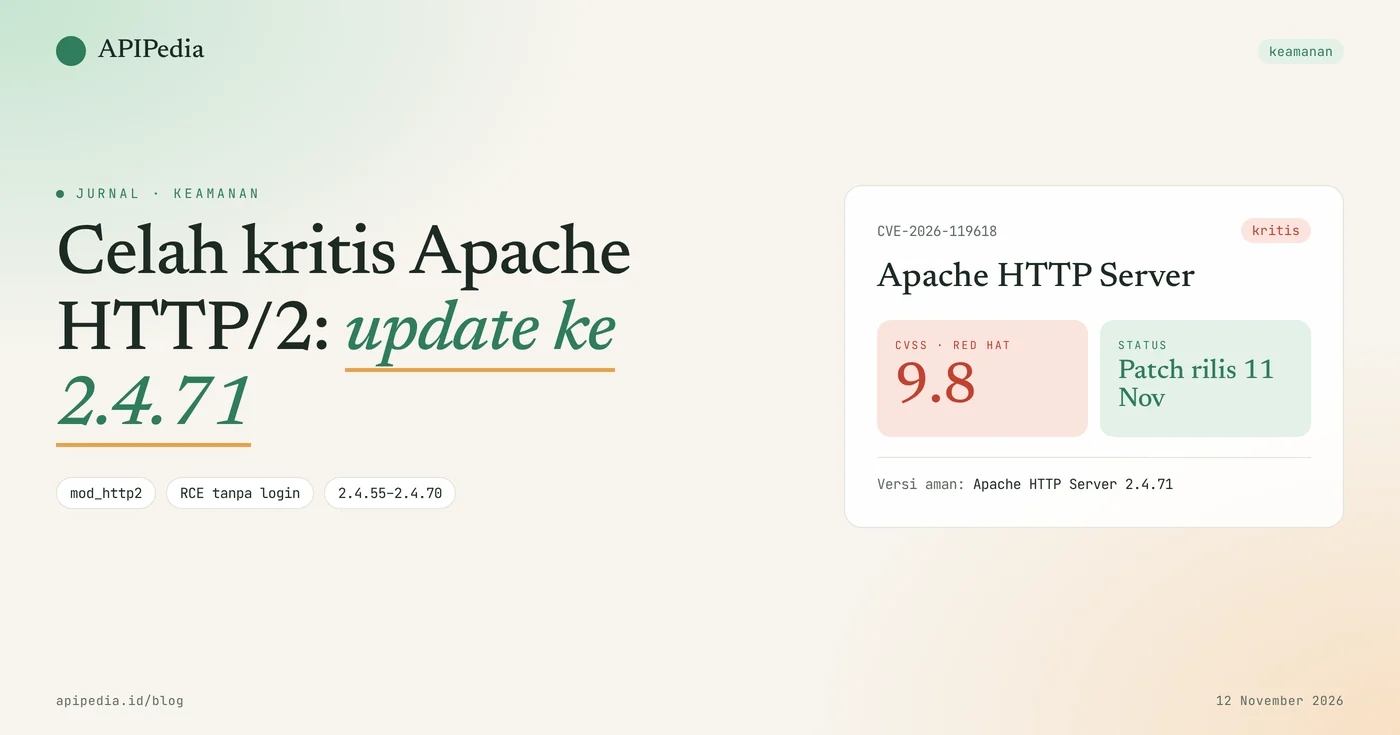
CVE-2026-119618 adalah celah kritis di modul HTTP/2 (mod_http2) Apache HTTP Server yang bisa merusak memori dan berujung eksekusi kode jarak jauh (RCE) tanpa login. Versi terdampak adalah 2.4.55 sampai 2.4.70 dengan HTTP/2 aktif, dan perbaikannya ada di Apache 2.4.71 yang rilis 11 November 2026.
Apache masih menjadi web server utama di banyak hosting, panel cPanel, dan VPS di Indonesia, sehingga celah ini menyentuh banyak admin. Sampai 12 November 2026 belum ada laporan eksploitasi di alam liar, tetapi paket perbaikan distro belum merata. Artikel ini membahas cara kerja celah, siapa yang terdampak, status patch per distro, cara cek, mitigasi sementara, dan langkah update.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-119618 |
| Produk | Apache HTTP Server, modul mod_http2 |
| Jenis celah | Race condition (sinkronisasi tidak memadai) di assign_headers() yang menyebabkan kerusakan heap dan RCE |
| Tingkat keparahan | Kritis menurut Apache. Apache tidak menerbitkan skor CVSS, Red Hat memberi 9.8 |
| Versi terdampak | 2.4.55 sampai 2.4.70 (HTTP/2 aktif); mod_h2 standalone 2.0.8 sampai 2.0.42 |
| Versi aman | Apache HTTP Server 2.4.71 |
| Status eksploitasi | Belum ada laporan serangan di alam liar per 12 November 2026 |
| Pelapor | OSS Scanner milik Anthropic (26 Oktober) serta Anthony Weems dan Simon Scannell dari Google Cloud Vulnerability Research (3 November) |
Bagaimana celah mod_http2 ini bekerja?
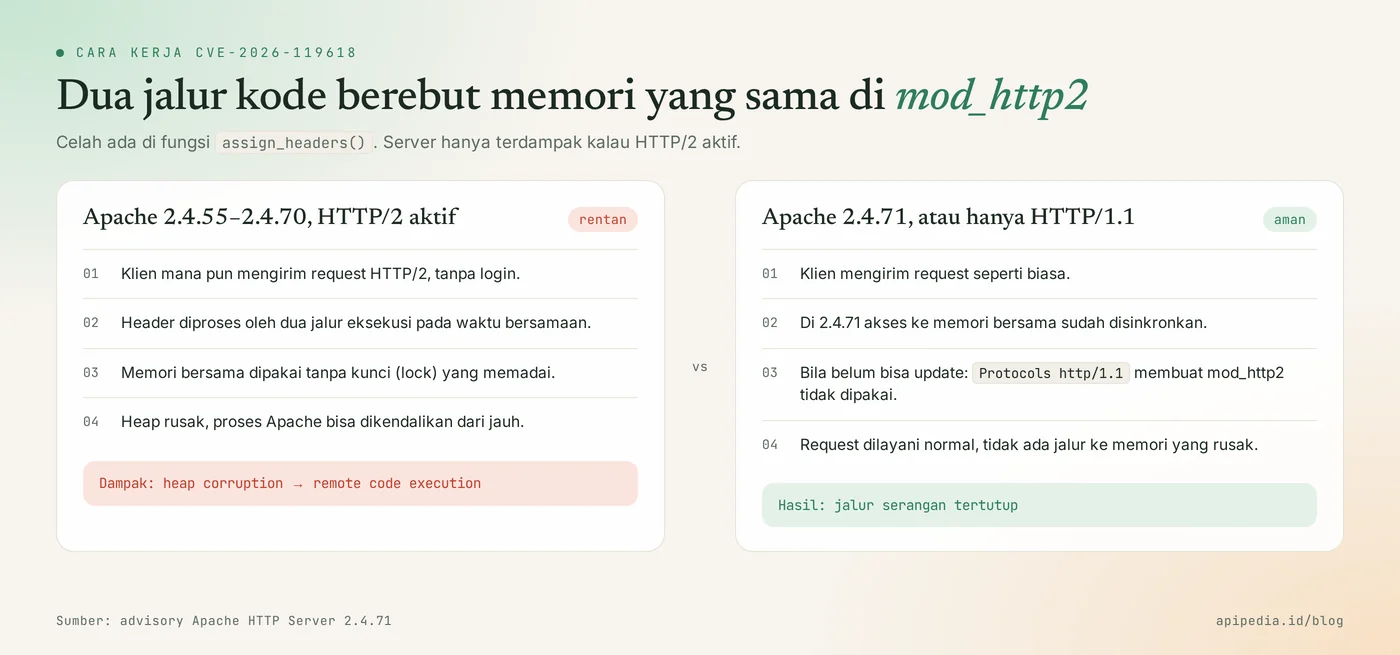
Celah ini terjadi karena dua jalur eksekusi di mod_http2 mengakses memori yang sama pada waktu bersamaan tanpa penguncian yang memadai. Apache menyebut lokasinya di fungsi assign_headers(). Kondisi balapan (race condition) itu bisa merusak heap, dan kerusakan heap adalah pintu menuju eksekusi kode.
Apa syarat serangannya?
Syaratnya hanya dua: versi Apache berada di rentang terdampak dan HTTP/2 aktif. Advisory Apache tidak menyebut kebutuhan login atau prasyarat lain. Penyerang cukup bisa mengirim request HTTP/2 ke server. Rincian teknis lengkap belum dipublikasikan, dan artikel ini sengaja tidak membahas cara mengeksploitasinya.
Siapa yang terdampak?
Yang terdampak adalah server Apache 2.4.55 sampai 2.4.70 yang memuat mod_http2 dan mengiklankan protokol h2 atau h2c.
- VPS dan server yang mengaktifkan HTTP/2 di Apache, baik secara global maupun per virtual host.
- Server cPanel dengan EasyApache 4 yang memasang paket
ea-apache24-mod_http2. - RHEL 9 dan 10, AlmaLinux, CloudLinux 9 dan 10 dengan paket
mod_http2sistem. - Debian bookworm dan trixie dengan mod_http2 aktif.
- Server yang memakai mod_h2 standalone dari GitHub versi 2.0.8 sampai 2.0.42.
Yang tidak terdampak: server yang hanya melayani HTTP/1.1, Apache di bawah 2.4.55, serta RHEL 6, 7, dan 8. Server yang sudah naik ke 2.4.67 sampai 2.4.70 untuk menambal CVE-2026-23918 pada Mei lalu tetap terdampak celah baru ini.
Seberapa serius celah ini?
Serius, karena dampaknya RCE tanpa login pada web server yang terbuka ke internet, sementara paket perbaikan distro belum tersedia merata.
- Apache menilai kritis. Ini tingkat tertinggi dalam skala keparahan proyek Apache.
- Red Hat memberi CVSS 9.8. Untuk RHEL 9 dan 10, Red Hat menurunkan dampaknya menjadi Important karena cara alokasi memori di sana membuat serangan jauh lebih sulit.
- Belum ada serangan nyata yang dilaporkan. Namun Red Hat mencatat riset publik sudah menunjukkan exploit yang andal pada konfigurasi bawaan dengan mod_http2 aktif. Jarak menuju serangan massal bisa pendek.
- Tidak ada workaround resmi dari Apache. Mematikan HTTP/2 adalah mitigasi yang disarankan vendor distro dan peneliti.
- Rilis 2.4.71 juga menambal CVE-2026-106023 (mod_md, important) dan CVE-2026-109163 (mod_vhost_alias, low).
Versi mana yang aman?
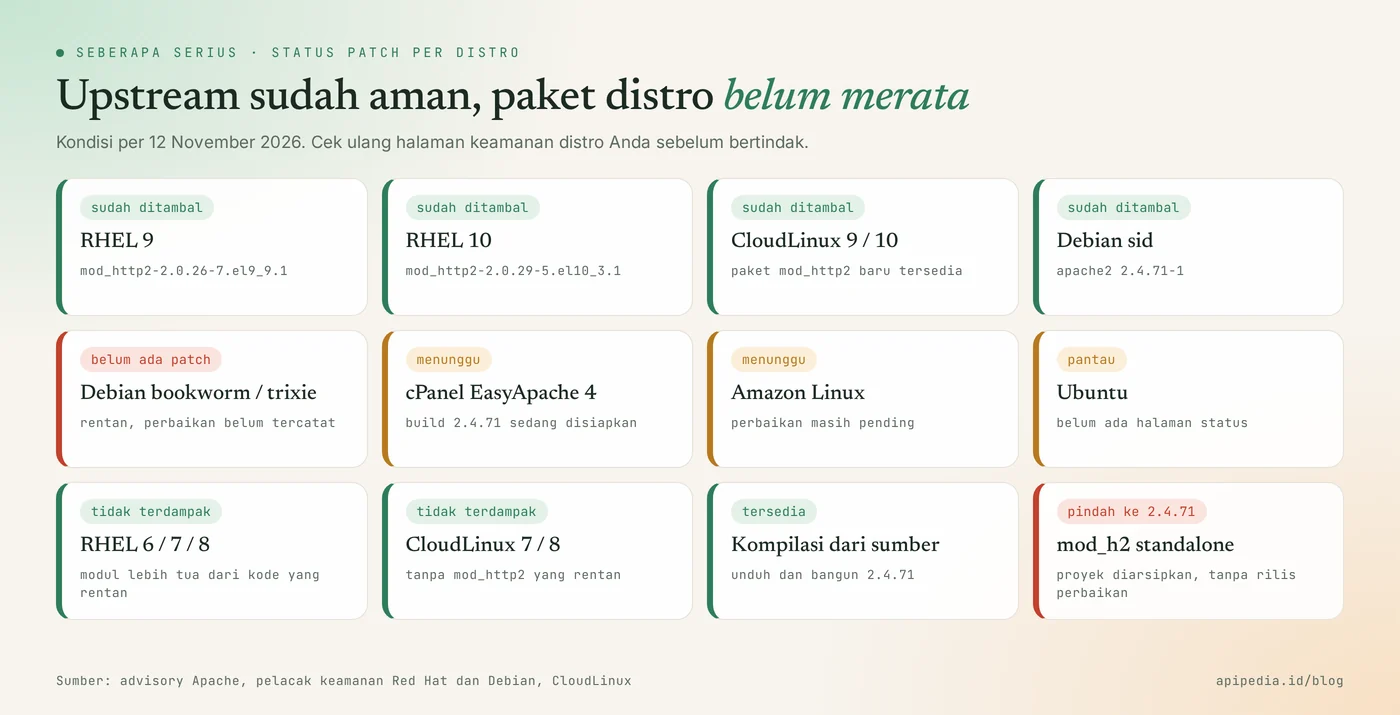
Versi upstream yang aman adalah Apache HTTP Server 2.4.71. Untuk paket distro, yang menentukan adalah revisi paket, bukan angka versi Apache. Status per 12 November 2026:
| Platform | Status | Paket atau tindakan |
|---|---|---|
| Upstream (kompilasi sendiri) | Sudah ditambal | Apache 2.4.71 |
| RHEL 9 | Sudah ditambal | mod_http2-2.0.26-7.el9_9.1 |
| RHEL 10 | Sudah ditambal | mod_http2-2.0.29-5.el10_3.1 |
| CloudLinux 9 | Sudah ditambal | mod_http2-2.0.26-6.el9_8.2.alma.1 |
| CloudLinux 10 | Sudah ditambal | mod_http2-2.0.29-4.el10_2.2.alma.1 |
| Debian sid | Sudah ditambal | apache2 2.4.71-1 |
| Debian bookworm, trixie | Rentan, perbaikan belum tercatat | Matikan HTTP/2 dulu |
| Ubuntu | Belum ada halaman status | Matikan HTTP/2 bila aktif, pantau pembaruan |
| cPanel EasyApache 4 | Menunggu build 2.4.71 | Lepas modul HTTP/2 sementara |
| Amazon Linux | Perbaikan pending | Matikan HTTP/2 dulu |
| RHEL 6, 7, 8 dan CloudLinux 7, 8 | Tidak terdampak | Tidak perlu tindakan |
| mod_h2 standalone (GitHub) | Tanpa rilis perbaikan, proyek diarsipkan | Pindah ke mod_http2 bawaan 2.4.71 |
Bagaimana cara cek apakah server saya terdampak?
Cek dua hal: versi Apache dan apakah mod_http2 dimuat. Skrip berikut hanya membaca dan logikanya sudah diuji di sandbox dengan keluaran tiruan.
#!/bin/sh
# Cek paparan CVE-2026-119618 di Apache HTTP Server. Hanya membaca.
CTL=$(command -v apache2ctl || command -v apachectl || command -v httpd)
[ -z "$CTL" ] && { echo "Apache tidak ditemukan"; exit 0; }
ver=$($CTL -v 2>/dev/null | sed -n 's/.*Apache\/\([0-9.]*\).*/\1/p')
echo "Versi Apache : ${ver:-tidak terbaca}"
if $CTL -M 2>/dev/null | grep -q 'http2_module'; then h2=ya; else h2=tidak; fi
echo "mod_http2    : $h2"
patch=$(echo "$ver" | cut -d. -f3)
if [ "$h2" = "ya" ] && [ "${patch:-0}" -ge 55 ] && [ "${patch:-0}" -le 70 ]; then
  echo "HASIL: versi upstream rentan dan HTTP/2 aktif. Cek changelog paket distro, lalu update."
else
  echo "HASIL: kombinasi rentan (2.4.55-2.4.70 + mod_http2) tidak terdeteksi."
fi
Di distro yang mem-backport perbaikan, angka versi Apache bisa tetap lama. Pastikan lewat changelog paket, lalu cek dari luar apakah server masih menawarkan HTTP/2:
# RHEL, AlmaLinux, CloudLinux 9/10
rpm -q --changelog mod_http2 | grep CVE-2026-119618

# cPanel EasyApache 4
rpm -q ea-apache24-mod_http2

# dari luar: "2" berarti HTTP/2 masih aktif, "1.1" berarti tidak
curl -sI --http2 -o /dev/null -w '%{http_version}\n' https://domain-anda.com
Bagaimana cara update dengan aman?
Urutan amannya: matikan HTTP/2 sebagai mitigasi, pasang paket perbaikan begitu tersedia, lalu aktifkan kembali HTTP/2 setelah terverifikasi.
Langkah 1: mitigasi dengan mematikan HTTP/2
Mematikan HTTP/2 menutup jalur serangan karena mod_http2 tidak lagi dipakai. Situs tetap berjalan lewat HTTP/1.1, dengan kemungkinan sedikit penurunan performa pada halaman yang memuat banyak berkas.
# Debian / Ubuntu
a2dismod http2 && apache2ctl configtest && systemctl restart apache2

# RHEL / AlmaLinux / CloudLinux 9-10:
# beri komentar baris LoadModule http2_module di /etc/httpd/conf.modules.d/10-h2.conf
apachectl configtest && systemctl restart httpd

# cPanel EasyApache 4 (AlmaLinux / CloudLinux)
dnf remove ea-apache24-mod_http2 && /scripts/restartsrv_httpd
Alternatifnya, set Protocols http/1.1 di konfigurasi global dan di setiap virtual host yang menyebut h2 atau h2c. Cari dulu dengan grep -rn "Protocols" /etc/apache2 /etc/httpd 2>/dev/null. Di cPanel berbasis Ubuntu, pakai apt-get purge untuk paket modulnya, karena remove meninggalkan berkas konfigurasi yang membuat Apache gagal start.
Langkah 2: update dan verifikasi
# RHEL / AlmaLinux / CloudLinux 9-10
dnf clean metadata && dnf update mod_http2 && systemctl restart httpd
rpm -q --changelog mod_http2 | grep CVE-2026-119618

# Debian / Ubuntu (setelah paket perbaikan tersedia)
apt update && apt install --only-upgrade apache2 && systemctl restart apache2
a2enmod http2 && systemctl restart apache2
Setelah paket perbaikan terpasang, aktifkan kembali HTTP/2 dan uji dengan perintah curl di atas. Bila mengompilasi dari sumber, unduh 2.4.71 dari situs resmi Apache dan verifikasi tanda tangannya.
Bagaimana cara mendeteksi percobaan serangan?
Belum ada indikator serangan (IOC) resmi untuk celah ini. Yang bisa dipantau adalah gejala kerusakan memori, yaitu proses anak Apache yang mati mendadak:
# proses anak yang crash (Debian/Ubuntu: /var/log/apache2, RHEL: /var/log/httpd)
grep -hE "AH00051|AH00052|exit signal|Segmentation fault" /var/log/apache2/error.log* /var/log/httpd/error_log* 2>/dev/null | tail -n 30

# crash yang tercatat kernel
journalctl -k --since "2026-11-01" | grep -iE "apache2|httpd" | grep -iE "segfault|general protection"
Crash sesekali bisa punya banyak sebab lain. Yang patut dicurigai adalah lonjakan crash pada server yang HTTP/2-nya aktif dan belum ditambal.
Kalau menemukan tanda pembobolan?
- Matikan HTTP/2 segera dan batasi akses ke server sambil menyelidiki.
- Periksa proses milik user Apache (
www-data,apache, ataunobody), berkas baru di direktori web dan/tmp, serta cron user tersebut. - Rotasi kredensial yang bisa dibaca proses web: password database, kunci API, dan berkas
.env. - Pulihkan dari backup bersih atau bangun ulang server, lalu pasang versi yang sudah ditambal sebelum dibuka kembali.
Pertanyaan yang sering diajukan
Apakah Nginx atau LiteSpeed terdampak?
Tidak. CVE-2026-119618 ada di kode mod_http2 milik Apache HTTP Server. Web server lain punya implementasi HTTP/2 sendiri.
Apache saya di belakang Cloudflare atau reverse proxy. Masih berisiko?
Risikonya lebih kecil bila koneksi dari proxy ke Apache memakai HTTP/1.1 dan Apache tidak bisa dijangkau langsung dari internet. Bila IP asli server masih terbuka dan HTTP/2 aktif, server tetap bisa diserang. Tetap lakukan update.
Apakah mematikan HTTP/2 membuat situs lambat?
Situs tetap berfungsi normal lewat HTTP/1.1. Halaman dengan banyak aset kecil bisa terasa sedikit lebih lambat. Untuk sementara waktu, itu harga yang wajar dibanding risiko RCE.
Versi Apache saya 2.4.62 dari paket distro. Rentan atau tidak?
Belum tentu bisa disimpulkan dari angka versi. Distro sering mem-backport perbaikan tanpa menaikkan versi. Cek changelog paket atau halaman pelacak keamanan distro Anda untuk CVE-2026-119618.
Apakah celah ini sudah dieksploitasi?
Per 12 November 2026 belum ada laporan eksploitasi di alam liar dan celah ini belum masuk CISA KEV. Namun riset publik sudah menunjukkan exploit yang andal, jadi jangan menunggu.
Celah server lain yang perlu Anda periksa pekan ini: celah OpenSSH sshole di Alpine Linux, celah update WordPress CVE-2026-119977, dan celah Git CVE-2026-111760.
Sumber
- Apache HTTP Server 2.4 vulnerabilities: rilis 2.4.71 (11 November 2026)
- CloudLinux: Critical Apache mod_http2 flaw CVE-2026-119618
- The Hacker News: Critical Apache HTTP/2 Flaw Could Let Unauthenticated Attackers Execute Code Remotely
- SecurityOnline: Apache HTTP Server Remote Code Execution Fixed in 2.4.71
Topik: #keamanan #cve #apache #http2 #web server #linux
${c.about}
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.