Celah Barracuda ESG (CVE-2026-116606): Dua Bug Dirantai Jadi Root Tanpa Login, Cek Patch Anda
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 6 menit baca
Dua celah Barracuda Email Security Gateway bisa dirantai menjadi akses root tanpa login dan sudah dieksploitasi. Ini cara cek patch dan mengamankannya.
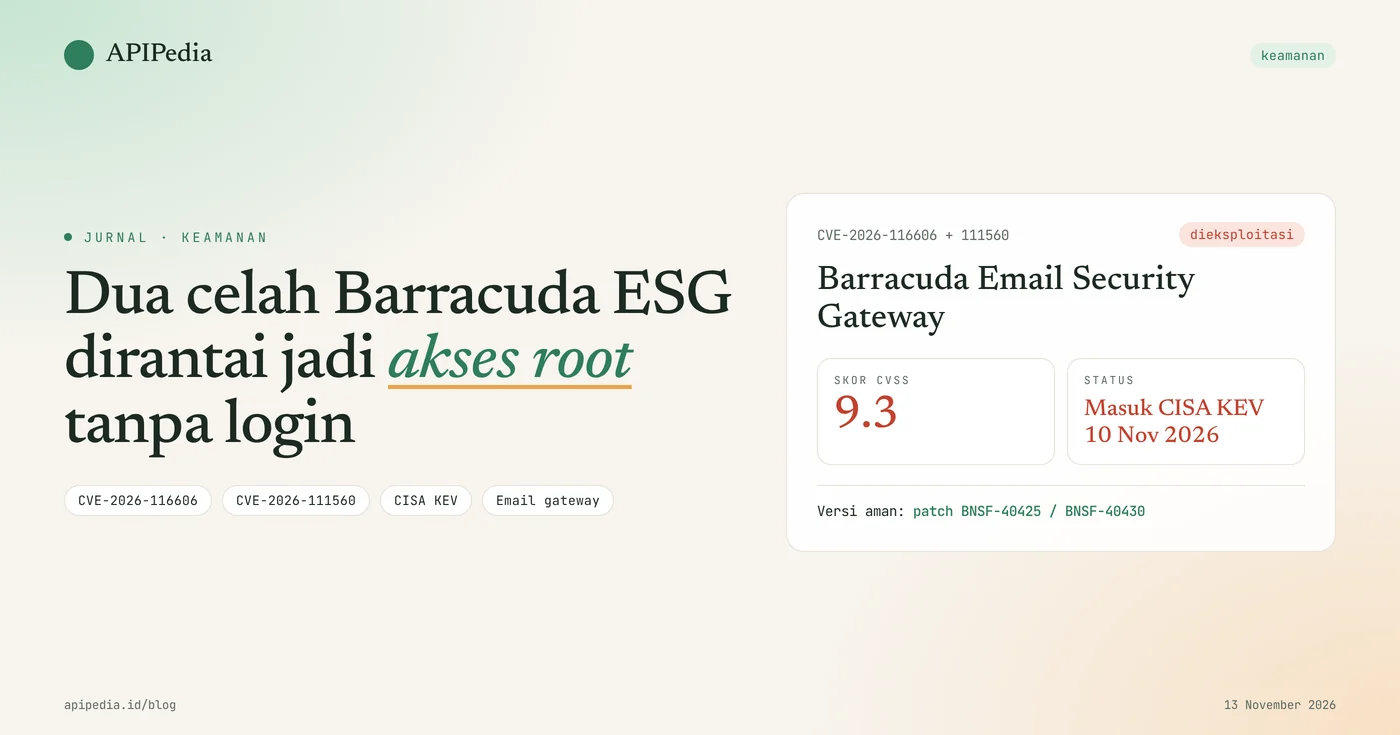
CVE-2026-116606 adalah celah bypass otorisasi di Barracuda Email Security Gateway (ESG) yang, bila dirantai dengan command injection CVE-2026-111560, memberi penyerang akses root tanpa login. Barracuda merilis patch pada 2 November 2026, mengonfirmasi eksploitasi pada 9 November, dan CISA memasukkan keduanya ke katalog Known Exploited Vulnerabilities (KEV) pada 10 November 2026.
Email gateway memegang seluruh surat masuk dan keluar organisasi, jadi appliance yang diambil alih berarti isi email, kredensial, dan jalur ke jaringan internal ikut terbuka. Artikel ini merangkum cara kerja rantainya, produk mana saja yang terdampak, nama patch yang harus terpasang, dan langkah pengecekan yang bisa Anda lakukan hari ini.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-116606 (bypass otorisasi) dan CVE-2026-111560 (command injection) |
| Skor CVSS | 9.3 dan 8.6 |
| Produk | Barracuda Email Security Gateway terkena keduanya; lima produk lain hanya terkena CVE-2026-111560 |
| Syarat serangan | Antarmuka admin appliance bisa dijangkau penyerang |
| Status | Sudah dieksploitasi pada sejumlah kecil organisasi; masuk CISA KEV 10 November 2026 |
| Perbaikan ESG | Patch BNSF-40425 (firmware 9.4.017 ke atas) atau BNSF-40430 (firmware di bawah 9.4.017) |
| Advisory vendor | Terbit 2 November 2026, diperbarui 5 dan 9 November 2026 |
Bagaimana celah ini bekerja?
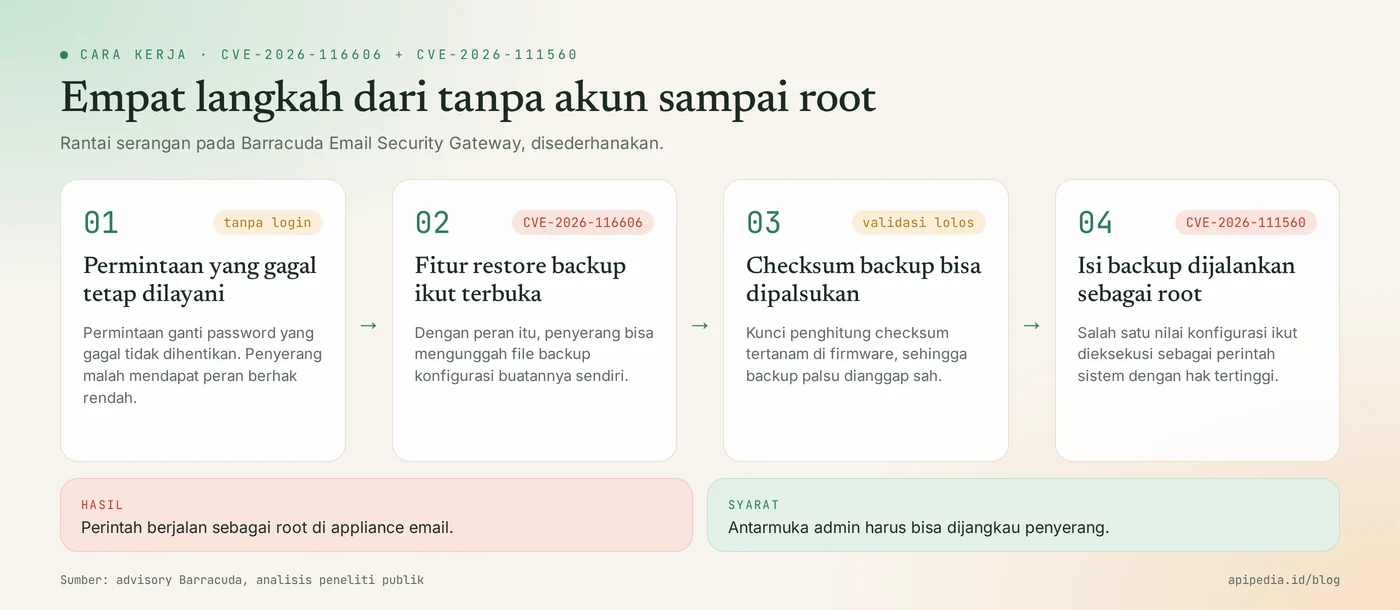
Celah ini bekerja dengan menggabungkan dua kelemahan: yang pertama membuka fitur admin tanpa login, yang kedua mengubah fitur itu menjadi eksekusi perintah sebagai root. Masing-masing bug punya batasan sendiri, tetapi bersama-sama batasan itu hilang.
Bug pertama: otorisasi yang bocor
Menurut analisis peneliti yang dipublikasikan 5 November 2026, permintaan ganti password yang gagal tidak dihentikan oleh appliance. Pengirimnya justru diperlakukan sebagai pengguna berhak rendah, dan hak itu cukup untuk memanggil fitur restore backup konfigurasi. Inilah CVE-2026-116606, yang hanya ada di ESG.
Bug kedua: nilai konfigurasi dijalankan sebagai perintah
Backup yang diunggah dilindungi checksum, tetapi kunci penghitungnya tertanam di firmware sehingga backup palsu bisa lolos validasi. Salah satu nilai di dalam backup kemudian dieksekusi appliance sebagai perintah sistem dengan hak root. Inilah CVE-2026-111560. Sendirian, bug ini butuh akun administrator; setelah dirantai dengan bug pertama, syarat itu gugur.
Siapa yang terdampak?
Yang paling terdampak adalah organisasi yang menjalankan Barracuda ESG dengan antarmuka admin terbuka ke internet atau ke jaringan yang tidak dipercaya.
- Pengguna Barracuda Email Security Gateway yang belum memasang patch awal November 2026.
- Pengguna Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall, dan Web Security Gateway: terkena command injection saja, dan di produk ini penyerang tetap butuh akun administrator.
- Appliance dengan patch otomatis dimatikan atau firmware yang tertinggal beberapa versi, karena patch tidak akan masuk sendiri.
Seberapa serius celah ini?
Celah ini serius karena tiga hal bertemu: tidak perlu login, hasil akhirnya hak root, dan eksploitasinya sudah terjadi di lapangan.
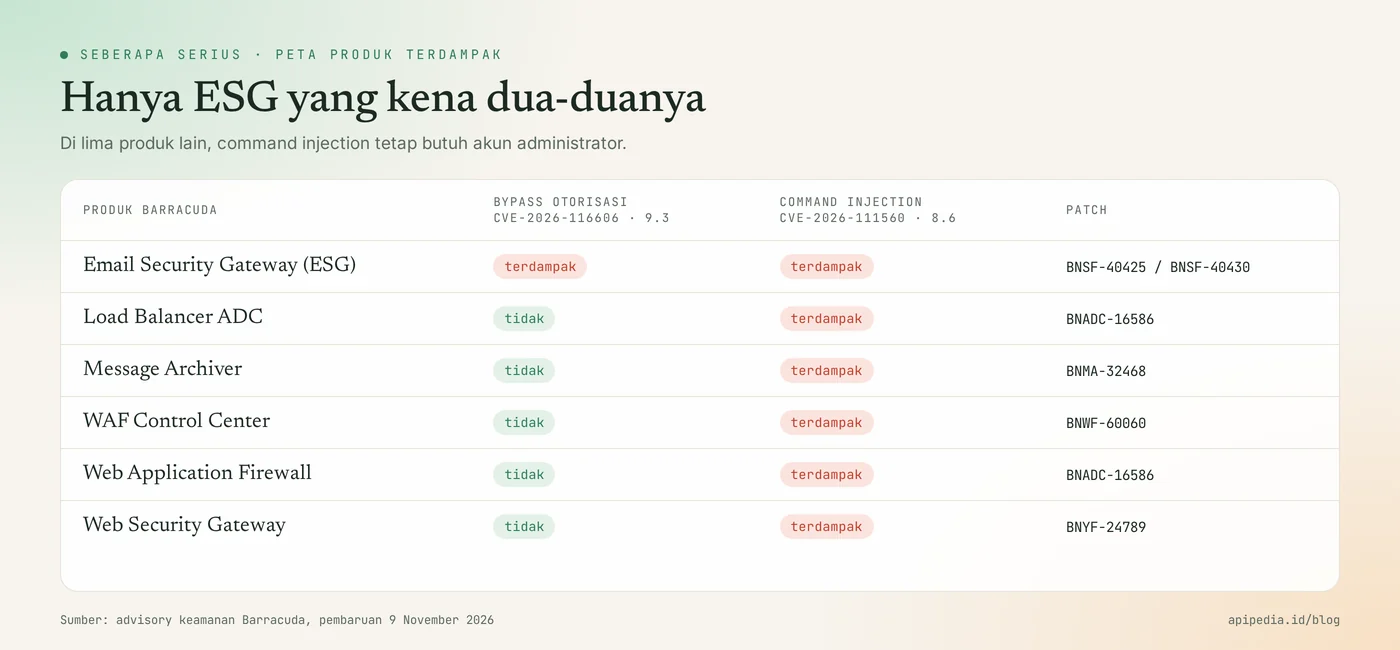
- CVE-2026-116606 bernilai CVSS 9.3 dan CVE-2026-111560 bernilai 8.6.
- Barracuda menyatakan pada 9 November 2026 bahwa aktivitas eksploitasi sudah terlihat pada sejumlah kecil organisasi.
- CISA menambahkan kedua CVE ke katalog KEV pada 10 November 2026.
- Faktor pembatasnya satu: penyerang harus bisa menjangkau antarmuka admin. Appliance yang antarmuka adminnya hanya bisa diakses dari jaringan internal jauh lebih kecil risikonya.
Versi mana yang aman?
Versi yang aman adalah appliance yang sudah memuat patch keamanan berikut sesuai produknya.
| Produk | CVE yang berlaku | Patch |
|---|---|---|
| Email Security Gateway, firmware 9.4.017 ke atas | Keduanya | BNSF-40425 |
| Email Security Gateway, firmware di bawah 9.4.017 | Keduanya | BNSF-40430 |
| Load Balancer ADC | CVE-2026-111560 | BNADC-16586 |
| Message Archiver | CVE-2026-111560 | BNMA-32468 |
| WAF Control Center | CVE-2026-111560 | BNWF-60060 |
| Web Application Firewall | CVE-2026-111560 | BNADC-16586 |
| Web Security Gateway | CVE-2026-111560 | BNYF-24789 |
Bagaimana cara cek apakah appliance saya terdampak?
Cek dua hal: apakah patch di atas sudah tercantum di daftar patch appliance, dan apakah antarmuka admin bisa dijangkau dari luar. Untuk yang pertama, buka antarmuka admin lalu lihat halaman pembaruan firmware dan daftar security patch yang terpasang; cocokkan dengan nama patch di tabel.
Untuk yang kedua, jalankan skrip berikut dari mesin di luar jaringan manajemen, misalnya dari VPS. Ganti HOST dengan alamat publik appliance dan sesuaikan daftar port dengan port antarmuka admin yang Anda pakai.
#!/usr/bin/env bash
# Jalankan dari LUAR jaringan manajemen
HOST="alamat.appliance.anda"
for p in 443 8000; do
  timeout 5 bash -c "</dev/tcp/$HOST/$p" 2>/dev/null \
    && echo "port $p TERBUKA dari sini" \
    || echo "port $p tidak terjangkau"
done
Kalau port antarmuka admin terbuka dari internet, anggap appliance berisiko tinggi sampai patch terkonfirmasi terpasang.
Bagaimana cara update dengan aman?
Cara paling aman adalah menutup dulu akses ke antarmuka admin, lalu memastikan patch terpasang.
Langkah 1: batasi antarmuka admin
Batasi akses antarmuka admin hanya dari jaringan internal tepercaya atau lewat VPN, memakai firewall di depan appliance. Langkah ini memutus syarat utama serangan dan bisa dilakukan sebelum jadwal pemeliharaan.
Langkah 2: pasang patch dan verifikasi
- Aktifkan kembali patch otomatis bila sebelumnya dimatikan.
- Bila patch belum masuk, pasang manual sesuai produk dan versi firmware di tabel.
- Appliance yang tertinggal beberapa versi mungkin perlu beberapa kali pembaruan berurutan; hubungi dukungan Barracuda bila ragu.
- Setelah selesai, pastikan nama patch muncul di daftar patch terpasang.
Bagaimana mendeteksi tanda serangan?
Tanda serangan paling masuk akal dicari di jejak fitur yang disalahgunakan, yaitu restore backup dan perubahan konfigurasi global. Barracuda belum menerbitkan indikator kompromi spesifik, jadi pemeriksaan berikut bersifat umum.
- Riwayat restore backup konfigurasi yang tidak pernah Anda lakukan.
- Perubahan setelan global, akun admin baru, atau perubahan password yang tidak dikenali.
- Akses ke antarmuka admin dari alamat IP di luar tim Anda, terutama sejak awal November 2026.
- Koneksi keluar dari appliance ke alamat yang tidak lazim.
Kalau menemukan tanda pembobolan?
- Putuskan appliance dari internet tanpa mematikannya, supaya bukti tidak hilang.
- Simpan log dan salinan konfigurasi untuk investigasi.
- Hubungi dukungan Barracuda sebelum memulihkan appliance.
- Ganti semua kredensial yang tersimpan atau lewat di appliance, termasuk akun LDAP dan SMTP.
Pertanyaan yang sering diajukan
Apakah CVE-2026-116606 bisa dieksploitasi tanpa akun?
Ya. CVE-2026-116606 tidak membutuhkan akun, tetapi penyerang harus bisa menjangkau antarmuka admin appliance.
Apakah patch terpasang otomatis?
Patch masuk otomatis bila fitur patch otomatis aktif. Barracuda meminta pelanggan memeriksa sendiri dan memasang manual bila patch belum terlihat.
Saya memakai Barracuda WAF, apakah ikut terkena?
Barracuda WAF hanya terkena CVE-2026-111560, dan di produk itu penyerang tetap butuh akun administrator. Patch BNADC-16586 tetap perlu dipasang.
Apakah ini terkait serangan ESG tahun 2023?
Tidak ada bukti keterkaitan. Celah 2023 (CVE-2023-2868) adalah bug berbeda, dan belum ada pihak yang mengaitkan pasangan celah baru ini dengan pelaku tertentu.
Cukupkah menutup antarmuka admin tanpa patch?
Belum cukup. Menutup antarmuka admin menurunkan risiko secara drastis, tetapi bug tetap ada dan bisa dipakai siapa pun yang sudah berada di jaringan internal.
Baca juga celah lain yang sedang dieksploitasi: rantai zero-day Ivanti Connect Secure, celah Outlook CVE-2026-124194, dan celah OpenSSH sshole.
Sumber
Topik: #keamanan #cve #barracuda #email gateway #cisa kev #patch
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.