Zero-Day Chrome CVE-2026-125350 Sudah Dieksploitasi: Cek Versi, Update, dan Restart Hari Ini
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 11 menit baca
Google mengonfirmasi eksploit CVE-2026-125350 di Chrome sudah beredar dan CISA memasukkannya ke KEV. Cek versi, update ke 157.0.8103.78, lalu restart.
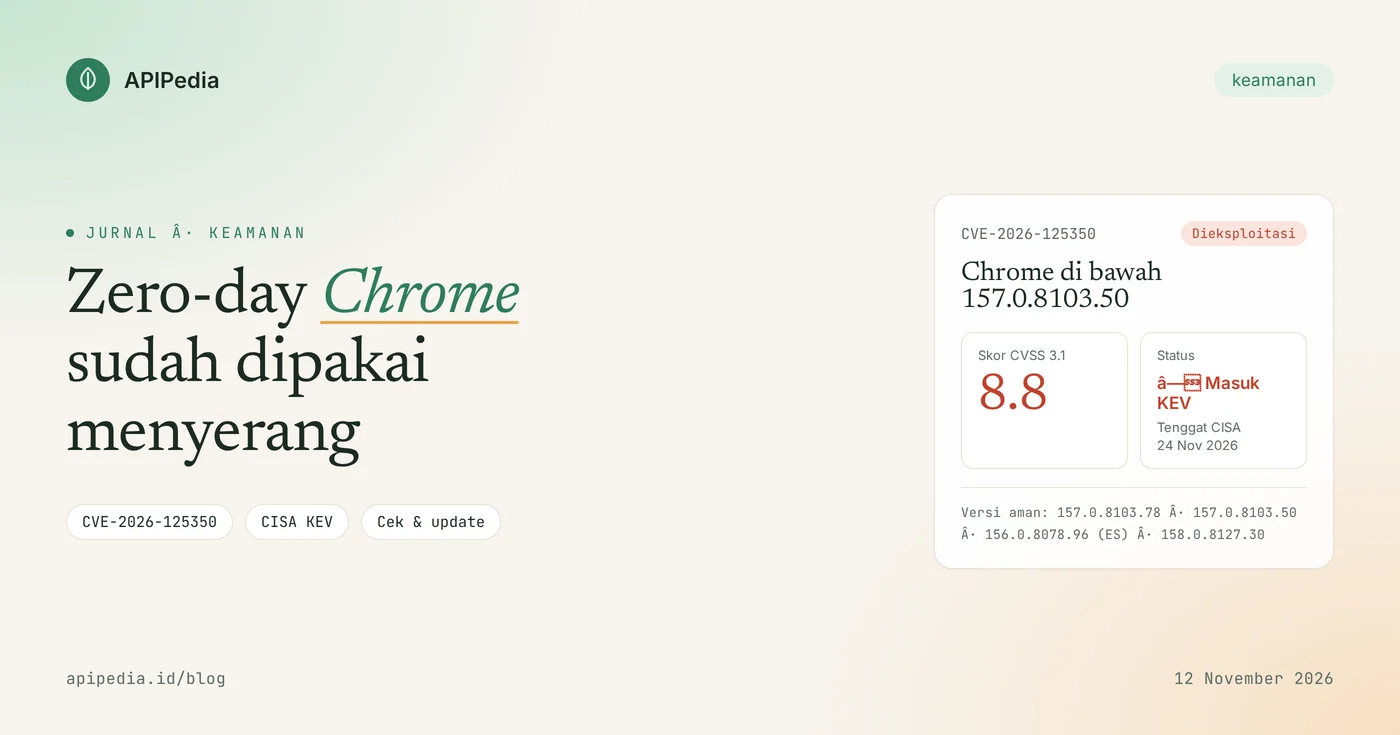
CVE-2026-125350 adalah celah use after free di komponen XML Google Chrome yang memungkinkan penyerang menjalankan kode di dalam sandbox browser, cukup dengan membuat korban membuka halaman web yang dirancang khusus. Google menyatakan eksploit untuk celah ini sudah beredar, CISA memasukkannya ke katalog KEV dengan skor CVSS 8.8, dan perbaikannya ada di Chrome 157.0.8103.50 ke atas.
Yang membuatnya mendesak: korban tidak perlu mengunduh atau membuka file apa pun. Halaman berbahaya bisa datang dari situs yang dibobol, iklan, atau iframe di situs yang biasa Anda kunjungi. Artikel ini membahas cara kerjanya, versi yang aman, cara mengecek komputer Anda, mitigasi sementara untuk browser yang belum ditambal, dan cara mencari tanda serangan.
Ringkasan cepat: apa yang perlu Anda tahu?
| Item | Detail |
|---|---|
| ID | CVE-2026-125350 |
| Jenis | Use after free (CWE-416) di komponen XML, tepatnya kode XSLT (libxslt) yang dibundel Chrome |
| Dampak | Eksekusi kode jarak jauh di dalam sandbox lewat halaman HTML khusus |
| Skor | CVSS 3.1: 8.8 (High) |
| Versi terdampak | Chrome di bawah 157.0.8103.50; Extended Stable di bawah 156.0.8078.96; Chrome 158 Early Stable di bawah 158.0.8127.30 |
| Versi disarankan | 157.0.8103.78 (rilis 11 November 2026), yang juga menambal celah lain di rilis yang sama |
| Status | Dieksploitasi; masuk CISA KEV 10 November 2026, tenggat instansi federal AS 24 November 2026 |
| Penemu | Peneliti anonim, dilaporkan 6 November 2026 |
Bagaimana celah ini bekerja?
Chrome membundel libxslt, pustaka yang mengubah dokumen XML memakai stylesheet XSLT. Use after free terjadi ketika program masih memakai bagian memori yang sudah dibebaskan. Penyerang yang bisa mengatur isi memori itu dapat membelokkan alur program dan menjalankan kodenya sendiri.
Menurut deskripsi resmi CVE, celah ini membuat penyerang jarak jauh bisa menjalankan kode di dalam sandbox lewat halaman HTML khusus. Eksploitasi terjadi lewat konten web biasa, jadi korban cukup membuka halaman tersebut. Halaman itu bisa berupa situs milik penyerang, situs sah yang sudah dibobol, atau konten yang disisipkan lewat iklan dan iframe.
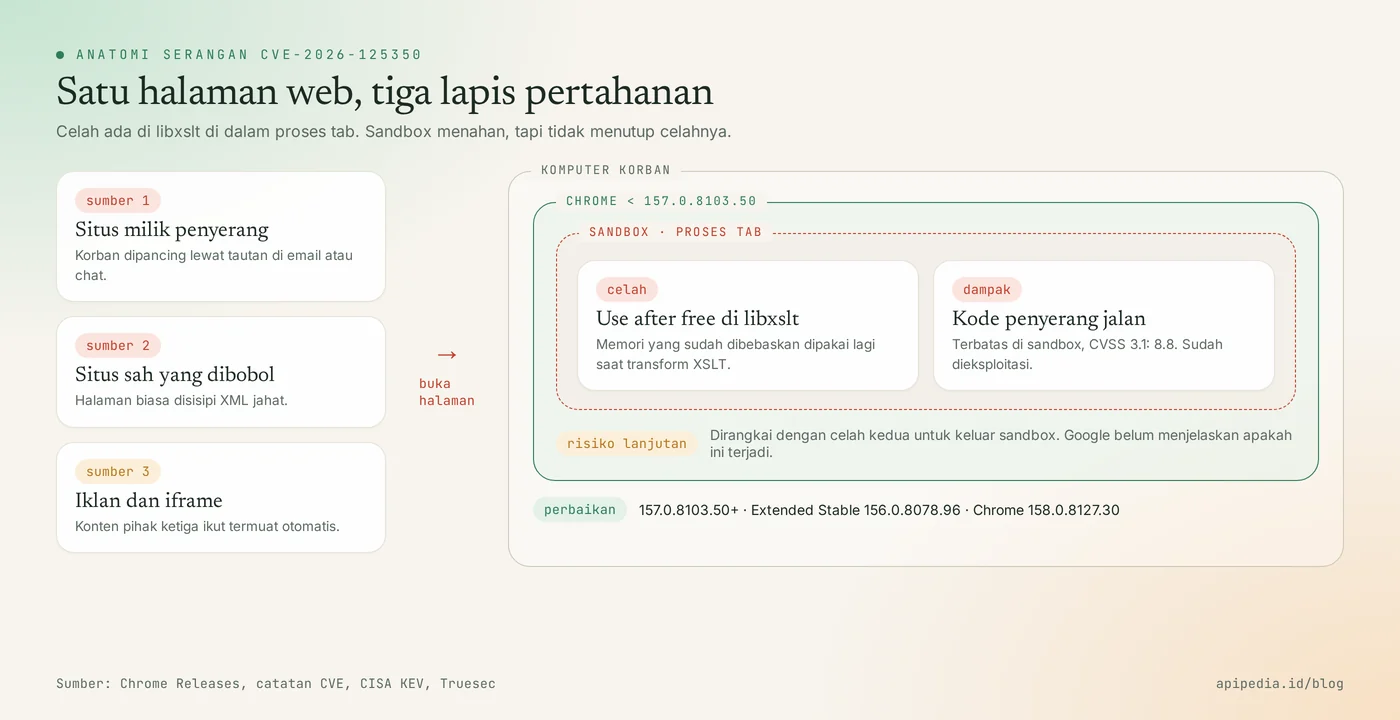
Google menahan detail teknis bug sampai sebagian besar pengguna sudah memperbarui browser. Perbaikan libxslt sudah digabung ke cabang 156, 157, dan 158 Chromium, tetapi menurut laporan per 11 November, proyek libxslt upstream sendiri belum merilis perbaikan.
Kenapa sandbox tidak membuat celah ini aman?
Sandbox membatasi apa yang bisa dilakukan kode di dalam proses tab. Namun serangan browser di dunia nyata sering merangkai dua celah: satu untuk menjalankan kode di renderer, satu lagi untuk keluar dari sandbox. Google tidak menjelaskan siapa yang memakai eksploit ini, siapa targetnya, atau apakah penyerang memasangkannya dengan celah kedua. Karena itu, perlakukan celah ini sebagai prioritas, bukan menunggu kabar lanjutan.
Siapa yang terdampak?
- Pengguna Chrome desktop (Windows, macOS, Linux) di bawah 157.0.8103.50, terutama yang jarang menutup browser. Update yang sudah terunduh baru aktif setelah Chrome di-restart.
- Pengguna Extended Stable di bawah 156.0.8078.96, yang umum di lingkungan kantor yang dikelola.
- Komputer yang menerima Chrome 158 Early Stable (158.0.8127.18/.19). Skrip yang hanya mengecek "di bawah 157.0.8103.50" akan keliru menganggap build ini aman, padahal perbaikannya baru ada di 158.0.8127.30.
- Pengguna Chrome Android di bawah 157.0.8103.50. Update datang lewat Google Play.
- Pengguna Microsoft Edge, Brave, Opera, dan browser Chromium lain. Per 11 November, vendor-vendor ini belum secara terbuka mengaitkan rilis mereka dengan CVE-2026-125350.
- ChromeOS Stable 156.0.8078.93 dan sebelumnya, yang belum punya rilis perbaikan saat artikel ini ditulis.
Chrome di iPhone dan iPad memakai mesin WebKit milik Apple, sehingga tidak tercantum dalam perbaikan ini.
Seberapa serius situasinya?
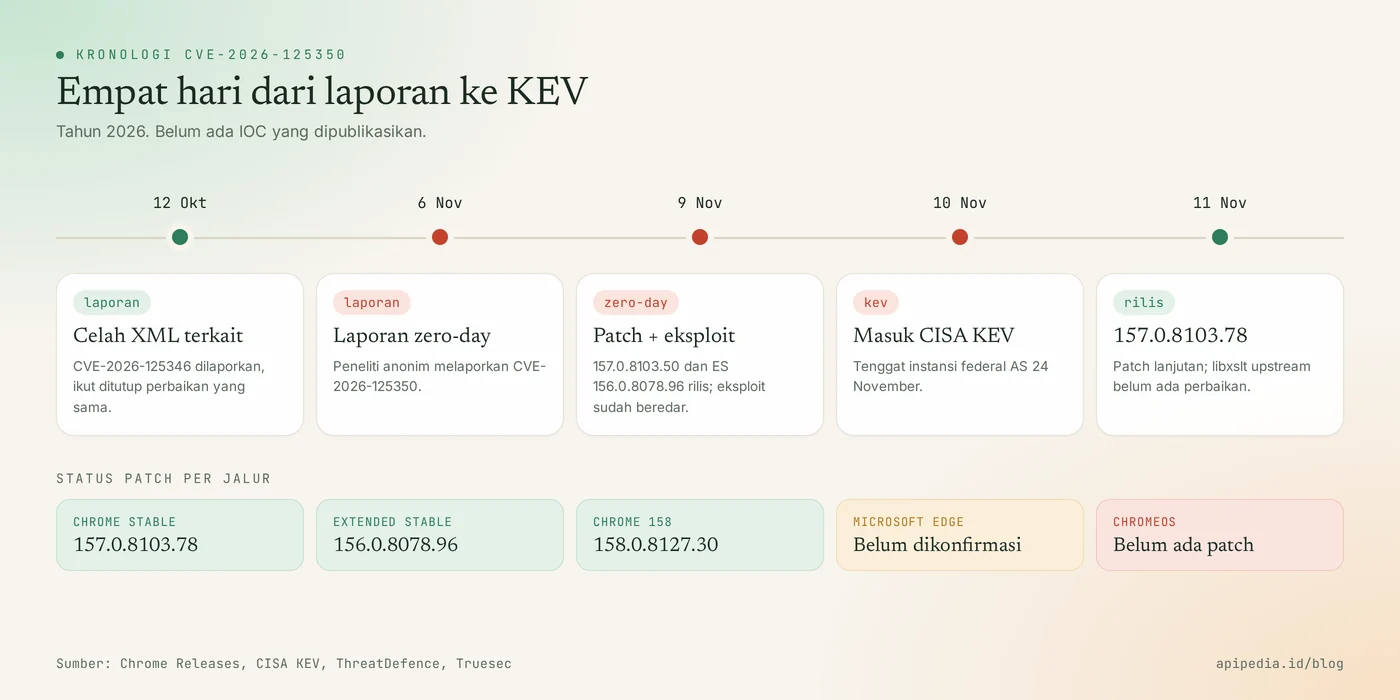
- Catatan rilis Chrome 9 November 2026 menyebut Google mengetahui bahwa eksploit untuk CVE-2026-125350 sudah ada di internet. Rilis itu menambal sembilan celah keamanan sekaligus.
- Jarak antara laporan (6 November) dan patch (9 November) hanya tiga hari, lalu CISA memasukkannya ke KEV sehari kemudian.
- Rilis yang sama juga menutup CVE-2026-125346, use after free XML lain yang dilaporkan 12 Oktober dan tertutup oleh perbaikan libxslt yang sama.
- Pada 11 November, Google merilis 157.0.8103.78 yang menambal sejumlah celah lain, termasuk beberapa yang bisa dipakai menjalankan kode di sandbox lewat halaman HTML khusus. Belum ada laporan celah-celah tambahan ini dieksploitasi.
- Belum ada indikator serangan (IOC) yang dipublikasikan untuk CVE-2026-125350.
Satu catatan: menurut penghitungan media keamanan, ini adalah zero-day Chrome kedelapan yang dieksploitasi sepanjang 2026. Polanya konsisten: patch dirilis cepat, tetapi celah tetap terbuka di komputer yang tidak di-restart.
Versi mana yang aman?
| Produk / jalur | Versi aman minimum | Catatan |
|---|---|---|
| Chrome Stable (Windows, macOS) | 157.0.8103.50/.51 | Disarankan langsung ke 157.0.8103.78 |
| Chrome Stable (Linux) | 157.0.8103.50 | Disarankan langsung ke 157.0.8103.78 |
| Chrome Extended Stable | 156.0.8078.96 | Untuk Windows dan macOS yang dikelola |
| Chrome 158 Early Stable | 158.0.8127.30 | 158.0.8127.18/.19 masih rentan |
| Chrome Android | 157.0.8103.50 | Lewat Google Play |
| Microsoft Edge | Belum dikonfirmasi | Edge 157.0.4341.46 (10 November) belum dikaitkan Microsoft dengan CVE ini |
| ChromeOS | Belum ada | 156.0.8078.93 dan sebelumnya belum ditambal |
| Brave, Opera, Vivaldi | Cek vendor | Anggap terdampak sampai vendor menyatakan sebaliknya |
Bagaimana cara mengecek versi Chrome?
Cara tercepat untuk satu komputer: buka chrome://settings/help. Halaman ini menampilkan versi yang sedang berjalan sekaligus memicu unduhan update.
Untuk Linux dan macOS, skrip berikut membaca versi Chrome dan Chromium yang terpasang, lalu memberi status sesuai jalur rilisnya. Anda juga bisa memasukkan nomor versi yang disalin dari komputer lain.
#!/usr/bin/env bash
# Cek versi Chrome/Chromium untuk CVE-2026-125350 (hanya membaca, tidak mengubah apa pun)
# Pakai: bash cek-chrome.sh                                -> cek browser di mesin ini
#        bash cek-chrome.sh 157.0.8103.38 156.0.8078.96    -> cek versi yang Anda salin
lt() { [ "$1" != "$2" ] && [ "$(printf '%s\n%s\n' "$1" "$2" | sort -V | head -n1)" = "$1" ]; }

cek() {
  case "$1" in
    158.*)        lt "$1" 158.0.8127.30 && echo "RENTAN" || echo "AMAN" ;;
    156.0.8078.*) lt "$1" 156.0.8078.96 && echo "RENTAN" || echo "AMAN (Extended Stable)" ;;
    *) if   lt "$1" 157.0.8103.50; then echo "RENTAN"
       elif lt "$1" 157.0.8103.78; then echo "ZERO-DAY TERTUTUP, update ke 157.0.8103.78"
       else echo "AMAN"; fi ;;
  esac
}

if [ $# -gt 0 ]; then
  for v in "$@"; do printf '%-16s %s\n' "$v" "$(cek "$v")"; done; exit 0
fi

for b in google-chrome google-chrome-stable chromium chromium-browser \
         "/Applications/Google Chrome.app/Contents/MacOS/Google Chrome"; do
  command -v "$b" >/dev/null 2>&1 || [ -x "$b" ] || continue
  v=$("$b" --version 2>/dev/null | grep -oE '[0-9]+(\.[0-9]+){3}' | head -n1)
  [ -n "$v" ] && printf '%-40s %-16s %s\n' "$b" "$v" "$(cek "$v")"
done
Contoh hasil saat skrip diberi daftar versi:
$ bash cek-chrome.sh 157.0.8103.38 157.0.8103.50 157.0.8103.78 156.0.8078.88 158.0.8127.18
157.0.8103.38    RENTAN
157.0.8103.50    ZERO-DAY TERTUTUP, update ke 157.0.8103.78
157.0.8103.78    AMAN
156.0.8078.88    RENTAN
158.0.8127.18    RENTAN
Di Windows, satu komputer bisa punya dua instalasi Chrome: versi sistem di Program Files dan versi per pengguna di AppData. Skrip PowerShell berikut membaca keduanya dan memberi tanda bila update sudah terunduh tetapi Chrome belum di-restart (ditandai adanya berkas new_chrome.exe).
# Cek versi Chrome di Windows untuk CVE-2026-125350 (hanya membaca)
function Get-Status([version]$v) {
  if ($v.Major -ge 158) { if ($v -lt [version]'158.0.8127.30') {'RENTAN'} else {'AMAN'} }
  elseif ($v.Major -eq 156 -and $v.Build -eq 8078) {
    if ($v -lt [version]'156.0.8078.96') {'RENTAN'} else {'AMAN (Extended Stable)'} }
  elseif ($v -lt [version]'157.0.8103.50') {'RENTAN'}
  elseif ($v -lt [version]'157.0.8103.78') {'ZERO-DAY TERTUTUP, update ke 157.0.8103.78'}
  else {'AMAN'}
}

$paths = "$env:ProgramFiles\Google\Chrome\Application\chrome.exe",
         "${env:ProgramFiles(x86)}\Google\Chrome\Application\chrome.exe",
         "$env:LOCALAPPDATA\Google\Chrome\Application\chrome.exe"

foreach ($p in $paths) {
  if (-not (Test-Path $p)) { continue }
  $v = [version](Get-Item $p).VersionInfo.ProductVersion
  $pending = Test-Path (Join-Path (Split-Path $p) 'new_chrome.exe')
  "{0}`n  versi {1} -> {2}{3}" -f $p, $v, (Get-Status $v),
    $(if ($pending) {' | update sudah terunduh, RESTART Chrome'} else {''})
}
Bagaimana cara update dengan aman?
Satu-satunya cara menutup celah ini adalah update lalu restart. Mitigasi di bawah hanya mengurangi risiko untuk browser yang belum bisa ditambal, seperti Edge yang statusnya belum jelas.
Langkah 1: mitigasi sementara
Chrome dan Edge punya kebijakan XSLTEnabled. Bila diset false, browser mematikan API XSLTProcessor dan pemrosesan stylesheet XSL, yang menjadi jalur celah ini. Kebijakan ini didukung Chrome 146+ dan Edge 147+, dan langsung berlaku tanpa restart. Perlu dicatat, ini rekomendasi dari peneliti keamanan, bukan workaround resmi Google. Sebagian kecil situs yang memakai XSLT, misalnya tampilan sitemap XML, bisa terlihat berbeda.
# Linux: kebijakan Chrome terkelola
sudo mkdir -p /etc/opt/chrome/policies/managed
echo '{ "XSLTEnabled": false }' | sudo tee /etc/opt/chrome/policies/managed/xslt.json

# Windows (Command Prompt sebagai admin): Chrome dan Edge
reg add "HKLM\SOFTWARE\Policies\Google\Chrome" /v XSLTEnabled /t REG_DWORD /d 0 /f
reg add "HKLM\SOFTWARE\Policies\Microsoft\Edge" /v XSLTEnabled /t REG_DWORD /d 0 /f
Untuk Edge, beberapa peneliti menyarankan tetap memperbarui ke build terbaru (157.0.4341.46 ke atas) dan membiarkan XSLT mati sampai Microsoft mengonfirmasi build mana yang menambal CVE-2026-125350. Sementara itu, arahkan pembukaan situs luar ke Chrome yang sudah diperbarui.
Langkah 2: update dan verifikasi
Buka chrome://settings/help, tunggu unduhan selesai, lalu klik Luncurkan ulang. Chrome membuka kembali tab yang terbuka, kecuali tab Incognito. Di Android, update Chrome lewat Google Play.
# Debian/Ubuntu dengan repo resmi Google
sudo apt-get update && sudo apt-get install --only-upgrade google-chrome-stable

# Fedora/RHEL dengan repo resmi Google
sudo dnf upgrade google-chrome-stable

# Verifikasi: harus 157.0.8103.78 atau versi aman sesuai jalur Anda
google-chrome --version
Untuk komputer kantor, paksa restart lewat kebijakan Chrome RelaunchNotification bernilai 2 (wajib restart setelah batas waktu) dan RelaunchNotificationPeriod dalam milidetik. Contoh berikut memberi waktu 4 jam:
{
  "RelaunchNotification": 2,
  "RelaunchNotificationPeriod": 14400000
}
Simpan JSON di atas ke /etc/opt/chrome/policies/managed/ di Linux, atau pasang lewat Group Policy atau Intune di Windows. Cek hasilnya di chrome://policy.
Bagaimana mendeteksi tanda serangan?
Belum ada IOC yang dipublikasikan, jadi pemeriksaan bertumpu pada perilaku: browser yang belum di-restart, proses shell yang dijalankan browser, crash berulang, dan permintaan file XSL yang tidak biasa. Jalankan skrip ini di Linux dengan sudo agar bisa membaca proses semua pengguna.
# 1) Proses Chrome yang masih memakai binary lama (update terpasang tapi belum restart)
for p in $(pgrep -f 'chrome|chromium'); do
  exe=$(readlink /proc/$p/exe 2>/dev/null)
  case "$exe" in *"(deleted)") echo "RESTART PERLU: PID $p $exe";; esac
done

# 2) Shell, interpreter, atau alat unduh yang dijalankan langsung oleh proses browser
ps -eo pid,ppid,comm --no-headers | awk '{c[$1]=$3; p[$1]=$2} END{for(i in c)
  if (c[i] ~ /^(sh|bash|dash|zsh|curl|wget|nc|python3?|perl)$/ && c[p[i]] ~ /^chrom/)
    print "PERIKSA: PID " i " " c[i] " <- " c[p[i]] " PID " p[i]}'

# 3) Lonjakan crash browser dalam 7 hari terakhir
find /home/*/.config/google-chrome/"Crash Reports" -type f -mtime -7 2>/dev/null | wc -l

# 4) Permintaan file .xsl/.xslt di log proxy (sesuaikan path; abaikan stylesheet sitemap)
zgrep -hiE '\.xslt?([?" ]|$)' /var/log/squid/access.log* 2>/dev/null | grep -vi sitemap | head -50
Hasil kosong adalah kondisi normal. Di Windows, gunakan EDR atau Microsoft Defender untuk mencari cmd.exe, powershell.exe, atau script host yang dijalankan oleh chrome.exe atau msedge.exe, serta file executable yang ditulis proses browser di luar folder Downloads. Buka juga chrome://extensions dan hapus ekstensi yang tidak dikenal.
Kalau menemukan tanda pembobolan?
- Putuskan komputer dari jaringan kantor dan simpan log serta folder profil browser sebagai bukti.
- Ganti password akun penting dari perangkat lain, lalu keluarkan semua sesi aktif di email, akun Google, dan aplikasi web kantor.
- Periksa unduhan di
chrome://downloads, ekstensi baru, dan program yang berjalan otomatis saat startup. - Rotasi API key dan token yang tersimpan atau pernah dibuka di browser itu.
- Bangun ulang komputer dari image bersih bila ada eksekusi kode yang tidak bisa dijelaskan, lalu pasang Chrome versi aman.
Pertanyaan yang sering diajukan
Chrome saya update otomatis. Apakah sudah aman?
Belum tentu. Chrome mengunduh update di latar belakang, tetapi versi baru baru aktif setelah browser di-restart. Buka chrome://settings/help dan pastikan versinya 157.0.8103.78 atau versi aman sesuai jalur Anda.
Apakah tenggat 24 November berlaku untuk perusahaan di Indonesia?
Tidak secara hukum. Tenggat itu berlaku bagi instansi federal sipil AS. Namun status KEV berarti celah ini sudah dipakai menyerang, jadi semua organisasi sebaiknya menambal secepatnya.
Saya memakai Microsoft Edge. Apa yang harus dilakukan?
Update Edge ke build terbaru, matikan XSLT lewat kebijakan XSLTEnabled, dan pantau catatan rilis keamanan Edge sampai Microsoft menyebut build yang menambal CVE-2026-125350. Untuk sementara, buka situs luar di Chrome yang sudah diperbarui.
Apakah antivirus cukup untuk melindungi?
Tidak. Antivirus dan EDR membantu mendeteksi aktivitas setelah serangan, tetapi hanya update browser yang mengganti kode yang rentan.
Apakah Chrome di iPhone terdampak?
Chrome di iOS memakai mesin WebKit milik Apple, dan perbaikan untuk CVE ini tidak mencantumkan Chrome iOS. Tetap aktifkan update otomatis iOS dan aplikasi.
Celah ini menambah daftar CVE yang dieksploitasi cepat setelah patch rilis, seperti celah update WordPress CVE-2026-119977. Untuk developer, cek juga celah Git CVE-2026-111760 yang ditambal pekan yang sama.
Sumber
- Google Chrome Releases: Stable Channel Update for Desktop, 9 dan 11 November 2026
- CISA: Known Exploited Vulnerabilities Catalog
- ThreatDefence: Chrome CVE-2026-125350 Zero-Day, Patching and Hunting
- Truesec: CVE-2026-125350, Use-After-Free Zero-Day in Google Chrome
- SOCRadar: CVE-2026-125350, Google Fixes Exploited Chrome XML Zero-Day
- Rescana: Google Chrome CVE-2026-125350, Use-After-Free in XML
- Secure Reading: Google Patches Actively Exploited Chrome Zero-Day CVE-2026-125350
Topik: #keamanan #cve #chrome #zero-day #cisa kev #browser
${c.about}
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.