Celah FreeSWITCH CVE-2026-116779: Satu Pesan SIP Bisa Jalankan Perintah Server, Upgrade ke 1.11.3
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 6 menit baca
CVE-2026-116779 membuat pesan SIP bisa menjalankan perintah di server FreeSWITCH dan sudah dieksploitasi. Ini cara cek versi, mitigasi, dan upgrade.
CVE-2026-116779 adalah celah di FreeSWITCH yang membuat pesan SIP MESSAGE masuk bisa memilih protokol chat api dan menjalankan perintah API server, dengan skor CVSS 9.8. Semua versi sampai 1.11.2 terdampak, perbaikannya ada di 1.11.3, dan CISA memasukkannya ke katalog Known Exploited Vulnerabilities (KEV) pada 9 November 2026 karena sudah dipakai dalam serangan nyata.
FreeSWITCH banyak dipakai sebagai mesin di balik PBX, call center, dan layanan VoIP, sering kali dengan port SIP terbuka ke internet. Artikel ini menjelaskan cara kerja celahnya tanpa detail eksploit, cara cek versi dengan skrip yang sudah diuji, mitigasi sementara, dan langkah upgrade.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-116779 |
| Advisory | GHSA-mg63-h38w-8p9p, terbit 28 Oktober 2026 |
| Skor CVSS | 9.8 (kritis), tanpa hak akses dan tanpa interaksi pengguna |
| Produk | SignalWire FreeSWITCH |
| Terdampak | Versi 1.11.2 dan sebelumnya |
| Versi aman | 1.11.3 atau lebih baru |
| Status | Sudah dieksploitasi; masuk CISA KEV 9 November 2026 |
| Mitigasi sementara | enable-chat=false di profil SIP yang tidak butuh chat masuk |
Bagaimana celah ini bekerja?
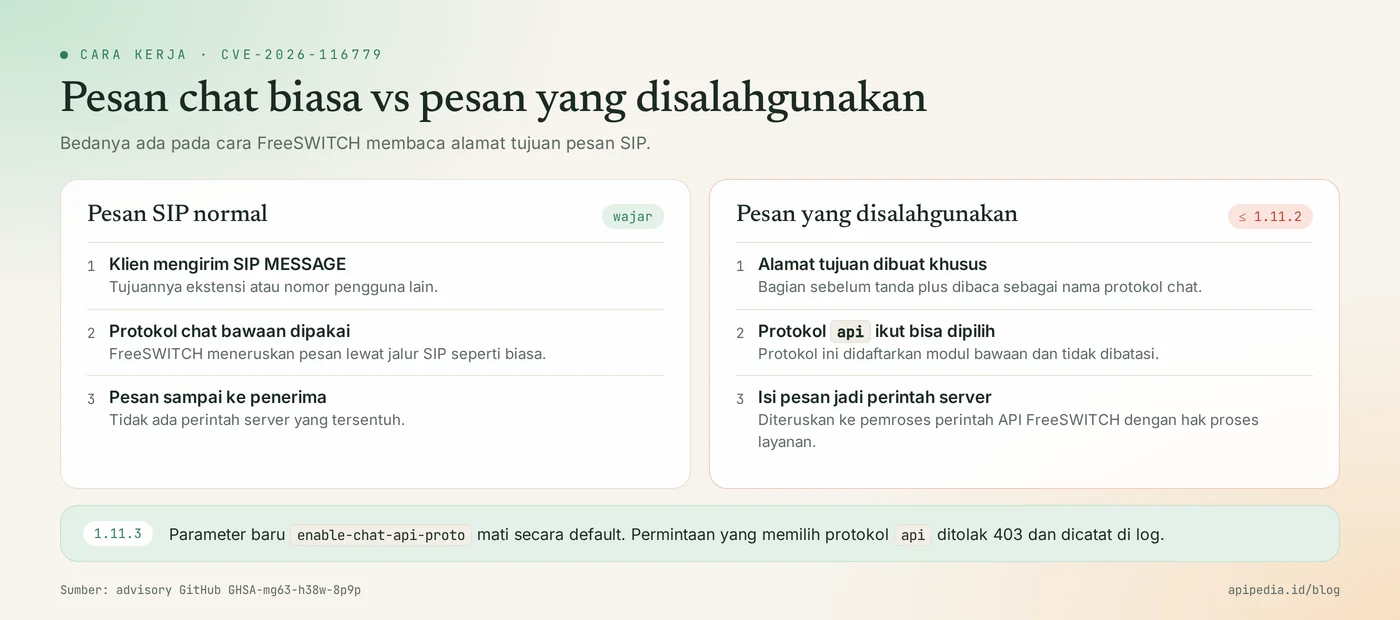
Celah ini bekerja karena FreeSWITCH membiarkan pengirim pesan SIP menentukan sendiri protokol chat yang dipakai untuk mengantarkan pesannya. Salah satu protokol yang tersedia ternyata adalah pintu ke perintah API server.
Apa yang salah di penanganan pesan?
Saat menerima SIP MESSAGE, FreeSWITCH memecah bagian pengguna pada alamat tujuan di tanda plus dan menganggap bagian kirinya sebagai nama protokol chat. Pilihan protokol itu tidak dibatasi. Karena modul bawaan mendaftarkan protokol chat bernama api, pengirim bisa mengarahkan pesannya ke pemroses perintah API FreeSWITCH.
Apa dampaknya?
Dampaknya adalah eksekusi perintah dengan hak proses FreeSWITCH. Menurut advisory pengembang, ini mencakup pembacaan konfigurasi dan kredensial, kendali penuh atas panggilan, dan jalur tambahan lewat skrip Lua bila modul mod_lua dimuat.
Siapa yang terdampak?
Yang terdampak adalah server FreeSWITCH versi 1.11.2 ke bawah yang profil SIP-nya menerima pesan chat masuk, dan itu adalah setelan bawaan.
- Operator PBX dan call center yang membangun layanan di atas FreeSWITCH.
- Pengguna distribusi PBX berbasis FreeSWITCH, yang versinya mengikuti paket dari penyedia distribusi.
- Server dengan port SIP terbuka ke internet, terutama yang masih memakai direktori pengguna contoh.
- Instalasi yang terlupa: server uji, kontainer, dan image lama yang masih berjalan.
Seberapa serius celah ini?
Celah ini sangat serius: skornya 9.8, jalurnya aktif di konfigurasi bawaan, dan eksploitasinya sudah dikonfirmasi.
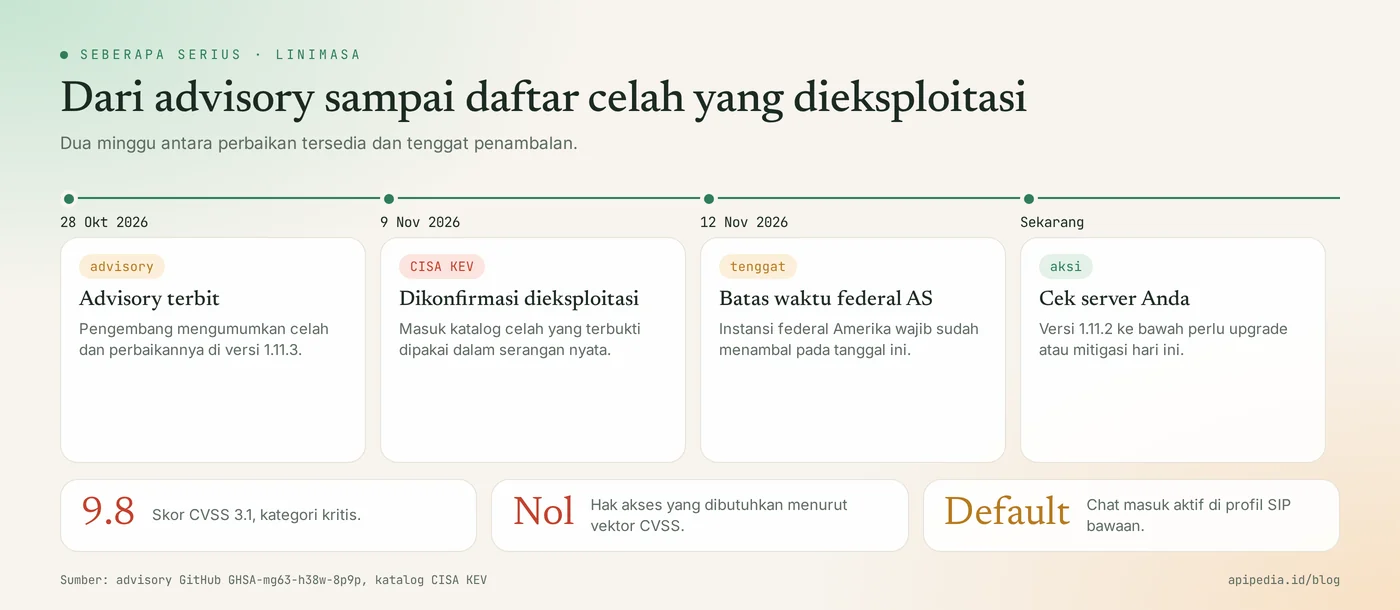
- Vektor CVSS menyebut serangan lewat jaringan, tanpa hak akses, dan tanpa interaksi pengguna.
- Chat masuk aktif secara bawaan di profil SIP internal dan eksternal.
- Autentikasi pesan (
auth-messages) tidak cukup: akun mana pun yang diizinkan tetap bisa memilih protokolapi. - Direktori contoh memuat pengguna tanpa password, yang bisa lolos autentikasi kecuali
allow-empty-passworddiset false. - Pengembang menyatakan eksploitasi sudah teramati, dan CISA memberi instansi federal Amerika batas waktu 12 November 2026.
Versi mana yang aman?
Versi yang aman adalah FreeSWITCH 1.11.3 atau lebih baru.
| Versi | Status | Tindakan |
|---|---|---|
| 1.11.2 dan sebelumnya | Terdampak | Upgrade, atau pasang mitigasi sementara |
| 1.11.3 dan sesudahnya | Sudah diperbaiki | Pastikan enable-chat-api-proto tidak diaktifkan |
| Paket dari distribusi atau vendor PBX | Tergantung backport | Cek catatan rilis penyedia paket |
Bagaimana cara cek apakah server saya terdampak?
Cek versi yang sedang berjalan lewat fs_cli, lalu lihat setelan chat di profil SIP. Skrip berikut sudah kami uji dengan keluaran versi 1.10.12, 1.11.2, 1.11.3, dan 1.12.0.
#!/usr/bin/env bash
# Cek versi FreeSWITCH dan setelan chat di profil SIP
AMAN="1.11.3"
VER=$(fs_cli -x "version" 2>/dev/null | grep -oE '[0-9]+\.[0-9]+\.[0-9]+' | head -1)
if [ -z "$VER" ]; then
  echo "FreeSWITCH tidak terdeteksi (fs_cli tidak merespons)"; exit 0
fi
if [ "$(printf '%s\n' "$AMAN" "$VER" | sort -V | head -1)" = "$AMAN" ]; then
  echo "Versi $VER: sudah memuat perbaikan"
else
  echo "Versi $VER: TERDAMPAK, upgrade ke $AMAN atau lebih baru"
fi
echo "--- setelan chat di profil SIP ---"
grep -rnE 'enable-chat|auth-messages' "${FS_CONF:-/etc/freeswitch}/sip_profiles/" 2>/dev/null \
  || echo "tidak ada setelan eksplisit (chat masuk mengikuti bawaan: aktif)"
Bila konfigurasi Anda tidak berada di /etc/freeswitch, jalankan dengan FS_CONF=/lokasi/konfigurasi. Paket vendor yang mem-backport perbaikan bisa tetap menampilkan nomor versi lama, jadi cocokkan juga dengan catatan rilis penyedia.
Bagaimana cara update dengan aman?
Cara yang aman adalah memasang mitigasi dulu bila upgrade belum bisa dilakukan hari ini, lalu upgrade ke 1.11.3 dan memverifikasi versi yang berjalan.
Langkah 1: mitigasi sementara
Matikan chat masuk di setiap profil SIP yang tidak membutuhkannya. Periksa dulu apakah ada fitur pesan teks yang memang dipakai pengguna, karena setelan ini mematikan semua pengiriman chat masuk di profil tersebut.
<!-- di dalam <settings> tiap profil SIP -->
<param name="enable-chat" value="false"/>
Setelah itu muat ulang profil dan hapus atau beri password pengguna direktori yang belum punya. Menurut advisory, mematikan perintah system lewat disable_system_api_commands atau mengandalkan auth-messages saja tidak menutup jalurnya.
Langkah 2: upgrade dan verifikasi
- Cadangkan direktori konfigurasi.
- Upgrade ke 1.11.3 atau lebih baru lewat repositori resmi atau paket dari vendor Anda.
- Restart layanan, lalu jalankan lagi skrip cek di atas.
- Biarkan
enable-chat-api-protopada nilai bawaan (mati), kecuali Anda benar-benar membutuhkannya. - Periksa salinan FreeSWITCH lain: server uji, kontainer, dan appliance.
Bagaimana mendeteksi tanda serangan?
Tanda serangan dicari dengan mencocokkan pesan SIP MESSAGE masuk dengan aktivitas server yang tidak wajar. Di versi 1.11.3, percobaan memilih protokol api ditolak dengan balasan 403 dan dicatat di log beserta sumbernya. Versi lama belum tentu mencatat percobaan ini, jadi periksa juga hal berikut.
- Pesan SIP MESSAGE dari alamat IP yang bukan pengguna atau trunk Anda.
- Proses turunan baru dari layanan FreeSWITCH dan koneksi keluar yang tidak lazim.
- Modul yang dimuat tanpa sepengetahuan tim, perubahan routing, atau panggilan dan tagihan yang janggal.
- Akses baca ke file konfigurasi yang menyimpan kredensial.
Kalau menemukan tanda pembobolan?
- Amankan log lebih dulu sebelum mengubah apa pun.
- Putuskan server dari internet atau batasi port SIP ke alamat tepercaya.
- Ganti semua kredensial yang bisa dibaca layanan: password SIP, trunk, basis data, dan kunci API.
- Pasang ulang dari sumber bersih bila ada bukti perintah sistem dijalankan.
Pertanyaan yang sering diajukan
Apakah penyerang butuh akun SIP?
Tidak selalu. Bila profil menerima pesan tanpa autentikasi atau masih ada pengguna tanpa password, akun tidak diperlukan; bila autentikasi diwajibkan, satu akun sah mana pun sudah cukup.
Apakah mematikan perintah system sudah cukup?
Belum cukup. Setelan disable_system_api_commands hanya menghapus satu perintah, sedangkan jalur ke perintah API lain tetap terbuka.
Apakah ACL inbound melindungi server saya?
Tidak bisa diandalkan. Menurut analisis publik, ACL inbound FreeSWITCH tidak mencakup lalu lintas MESSAGE, jadi pakai firewall jaringan untuk membatasi sumber.
Saya memakai distribusi PBX berbasis FreeSWITCH, apa yang harus dilakukan?
Cek versi FreeSWITCH di dalamnya dengan skrip di atas, pasang mitigasi enable-chat=false, lalu ikuti pembaruan dari penyedia distribusi Anda.
Apakah fitur chat rusak setelah upgrade ke 1.11.3?
Tidak. Chat SIP biasa tetap berjalan; yang dimatikan secara bawaan hanya pemilihan protokol api lewat pesan masuk.
Baca juga celah lain dari gelombang KEV yang sama: celah OpenSSH sshole dan celah GPUStack CVE-2026-102895, serta Node-RED tanpa login.
Sumber
Topik: #keamanan #cve #freeswitch #voip #cisa kev #patch
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.