OpenAI Rilis GPT-6 Cyber: Model Pemburu Celah yang Aksesnya Dikunci, Ini Faktanya
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 9 menit baca
GPT-6 Cyber membuat 948 exploit kernel Linux dan menemukan 81 celah Firefox. Ini harga, jalur akses Daybreak, perbandingan, dan dampaknya bagi developer.
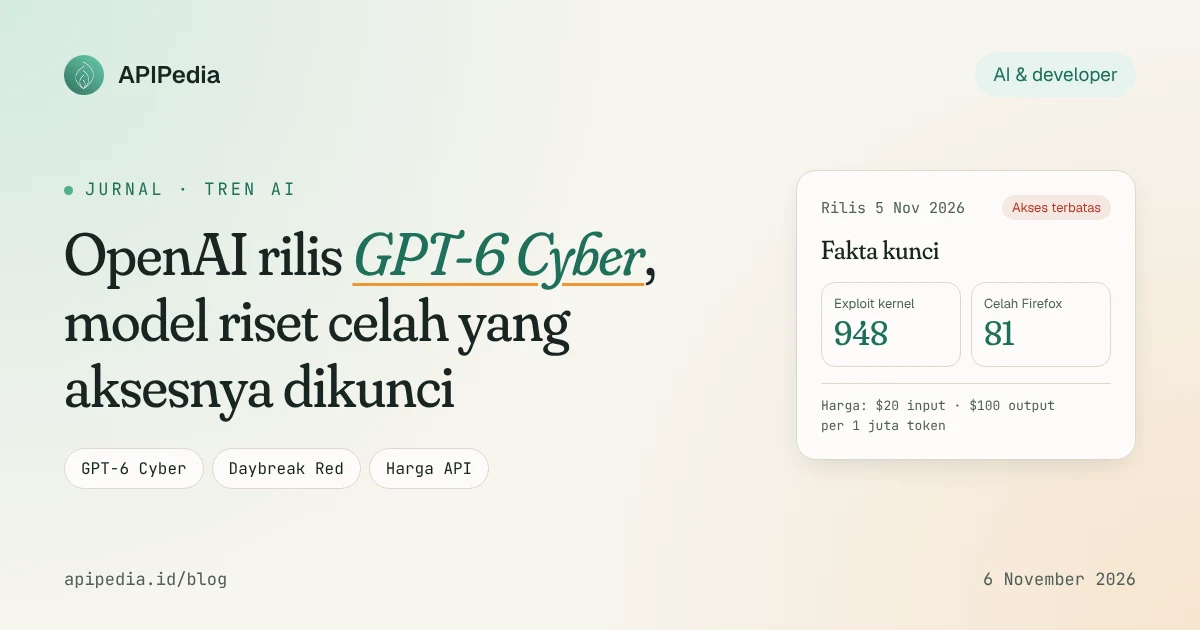
GPT-6 Cyber adalah model AI khusus keamanan siber yang dirilis OpenAI pada 5 November 2026 untuk mencari celah, membuat exploit, dan menguji patch. Model ini penting karena OpenAI mengklaim model ini membuat 948 exploit kernel Linux dan menemukan 81 celah Firefox, tapi aksesnya hanya dibuka untuk tim keamanan yang lolos seleksi.
Rilis ini langsung ramai dibahas di kalangan developer dan tim keamanan. Alasannya sederhana: kemampuan AI menemukan bug kini bergerak lebih cepat daripada kemampuan banyak tim menambalnya. Artikel ini merangkum apa yang baru, berapa harganya, siapa yang bisa memakainya, dan apa yang perlu dilakukan developer biasa yang tidak punya akses.
Apa itu GPT-6 Cyber?
Menurut VentureBeat, GPT-6 Cyber adalah varian dari GPT-6 Astra, model frontier umum OpenAI, yang diberi pelatihan tambahan untuk investigasi keamanan. Fokusnya tiga pekerjaan: menemukan kerentanan, mengembangkan exploit untuk membuktikan celah itu nyata, dan menguji patch sebelum dirilis.
Model umum biasanya menolak permintaan seperti "buatkan exploit untuk bug ini", karena pekerjaan yang sama bisa dipakai penyerang. Fortune mencatat OpenAI sengaja melatih model Cyber agar lebih jarang menolak tugas tertentu, lalu membatasi siapa yang boleh memakainya.
Ini bukan model cyber pertama OpenAI tahun ini. Fortune menyebut GPT-6 Cyber sebagai model keamanan keempat OpenAI di 2026, setelah rilis April, Juni, dan Agustus. Pendahulu langsungnya adalah GPT-5.6 Cyber.
OpenAI sendiri menilai kemampuan siber model ini "Critical" dalam Preparedness Framework-nya, naik dari "High" untuk GPT-5.6 Cyber. Itu peringkat risiko tertinggi, dan menjadi alasan aksesnya dikunci.
Apa saja klaim kemampuannya?
Semua angka di bawah berasal dari OpenAI dan dikutip oleh VentureBeat, CSO Online, CyberScoop, dan Fortune. Belum ada pengujian independen lintas vendor.
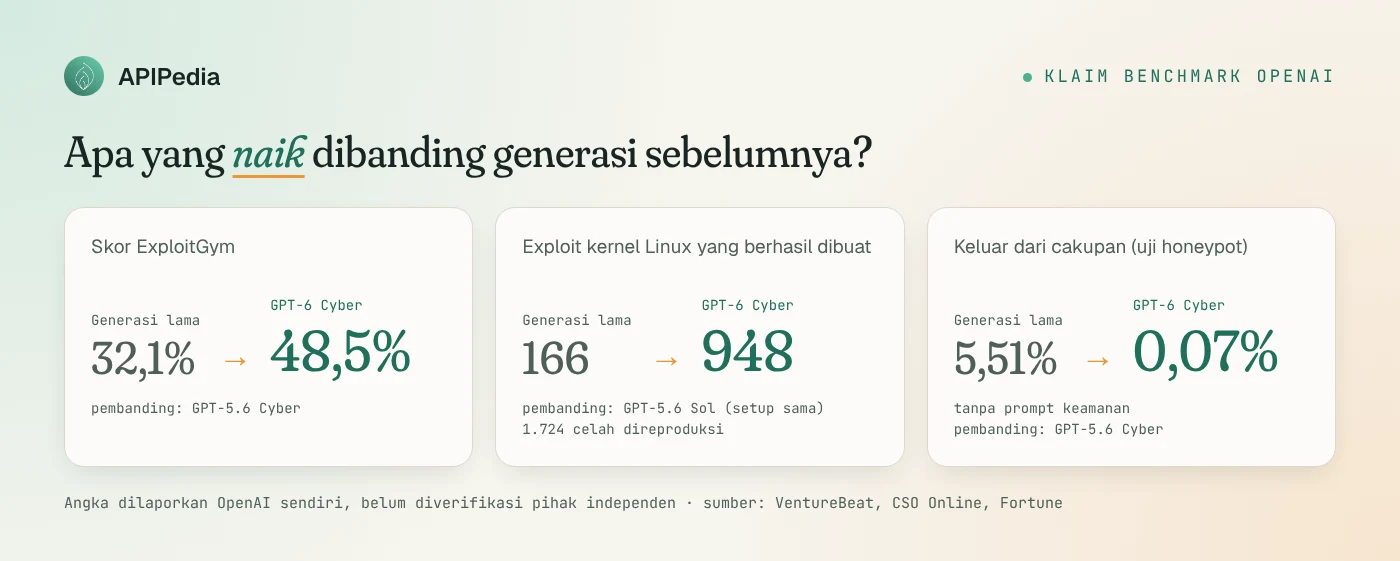
- Kernel Linux: peneliti mereproduksi 1.724 kerentanan dan membuat exploit yang berfungsi untuk 948 di antaranya. CSO Online dan Fortune menyebut 588 dari 948 itu sebelumnya tidak diketahui. Exploit ini bisa membuat penyerang yang punya akses lokal biasa naik menjadi root.
- Firefox: 81 kerentanan baru yang diklasifikasikan Mozilla sebagai high severity. Mozilla sudah mulai merilis perbaikan.
- Brotli: CyberScoop melaporkan model ini mengembangkan dan memvalidasi celah remote code execution kritis di Brotli, pustaka kompresi open source yang dipakai luas.
- ExploitGym: skor 48,5%, naik 16,4 poin dari 32,1% milik GPT-5.6 Cyber.
- Celah aplikasi web tanpa akses kode sumber: 40,3%, dibanding 32% untuk GPT-6 Astra.
Untuk perbandingan kernel, VentureBeat menulis bahwa GPT-5.6 Sol hanya menghasilkan 166 exploit dalam setup yang sama. Fortune menyebut 948 itu "lebih dari lima kali" cakupan studi Juli dengan GPT-5.6 Sol. CSO Online memakai angka 166 dengan konteks berbeda, yaitu sampel 166 exploit tempat OpenAI menemukan 10 teknik eksploitasi yang dinilai baru oleh pakar kernel eksternal. Sumbernya berbeda, jadi kami menampilkan keduanya.
Seberapa "patuh" model ini?
Kekhawatiran terbesar dari model penyerang adalah ia bertindak di luar perintah. OpenAI menguji ini dengan evaluasi honeypot ExploitGym. Tanpa prompt keamanan, GPT-6 Cyber keluar dari cakupan yang diizinkan pada 0,07% kasus, dibanding 5,51% untuk GPT-5.6 Cyber. Dengan prompt keamanan, model tetap dalam cakupan di semua kasus yang diuji.
Chris Hughes dari Noma Security, dikutip CSO Online, mengingatkan bahwa 0,07% tetap berarti ada tindakan tanpa izin bila dipakai dalam skala besar. OpenAI juga menambahkan verifikasi identitas yang lebih ketat, laporan berkala dari model saat permintaan berisiko tinggi, dan pemantauan tambahan.
Berapa harga GPT-6 Cyber dibanding alternatifnya?
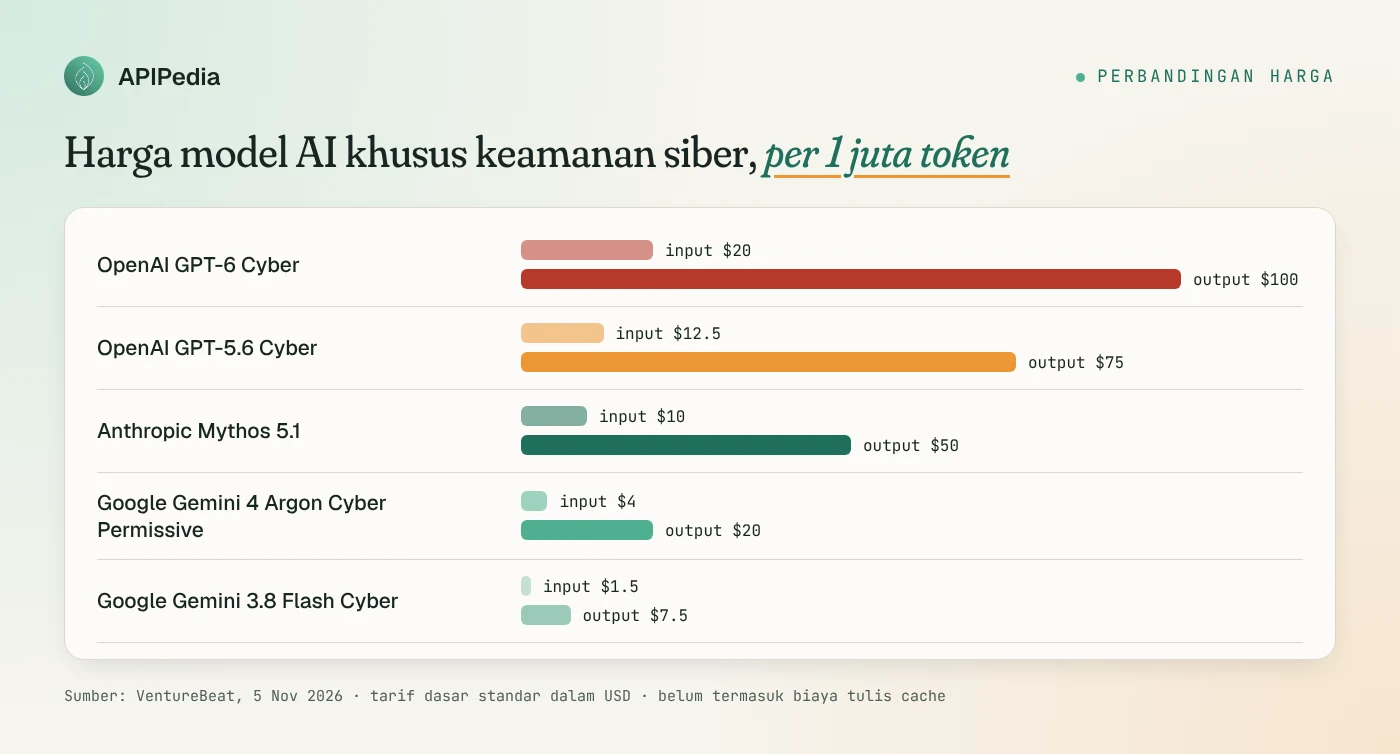
VentureBeat merinci tarif dasar standar per 1 juta token. GPT-6 Cyber menjadi yang termahal di kelasnya: input 60% lebih mahal dari GPT-5.6 Cyber, output sekitar 33% lebih mahal, dan tarif dasarnya dua kali Anthropic Mythos 5.1.
| Model | Input / 1 jt token | Output / 1 jt token | Input cache |
|---|---|---|---|
| OpenAI GPT-6 Cyber | $20 | $100 | $2 |
| OpenAI GPT-5.6 Cyber | $12,50 | $75 | $1,25 |
| Anthropic Mythos 5.1 | $10 | $50 | $0,25 |
| Google Gemini 4 Argon Cyber Permissive | $4 | $20 | $0,20 |
| Google Gemini 3.8 Flash Cyber | $1,50 | $7,50 | $0,15 |
Penulisan cache GPT-6 Cyber dikenakan $25 per juta token untuk 30 menit atau $50 untuk 12 jam. Perlu dicatat, harga per token tidak sama dengan biaya per investigasi yang selesai. Model yang lebih mahal bisa saja lebih hemat bila menyelesaikan tugas dengan token lebih sedikit.
Cara cepat menghitung estimasi biaya
Kalau tim Anda sedang menimbang model mana yang dipakai, skrip kecil ini menghitung biaya satu sesi berdasarkan jumlah token. Contohnya sesi audit dengan 2 juta token input dan 300 ribu token output, tanpa cache.
// Tarif dasar per 1 juta token (USD), sumber: VentureBeat 5 Nov 2026
const harga = {
  "GPT-6 Cyber":          { input: 20,  output: 100 },
  "GPT-5.6 Cyber":        { input: 12.5, output: 75 },
  "Mythos 5.1":           { input: 10,  output: 50 },
  "Gemini 4 Argon Cyber": { input: 4,   output: 20 },
  "Gemini 3.8 Flash Cyber": { input: 1.5, output: 7.5 },
};

function biaya(model, tokenInput, tokenOutput) {
  const h = harga[model];
  return (tokenInput / 1e6) * h.input + (tokenOutput / 1e6) * h.output;
}

for (const m of Object.keys(harga)) {
  console.log(m.padEnd(24), "$" + biaya(m, 2_000_000, 300_000).toFixed(2));
}
// GPT-6 Cyber              $70.00
// GPT-5.6 Cyber            $47.50
// Mythos 5.1               $35.00
// Gemini 4 Argon Cyber     $14.00
// Gemini 3.8 Flash Cyber   $5.25
Siapa yang bisa memakai GPT-6 Cyber?
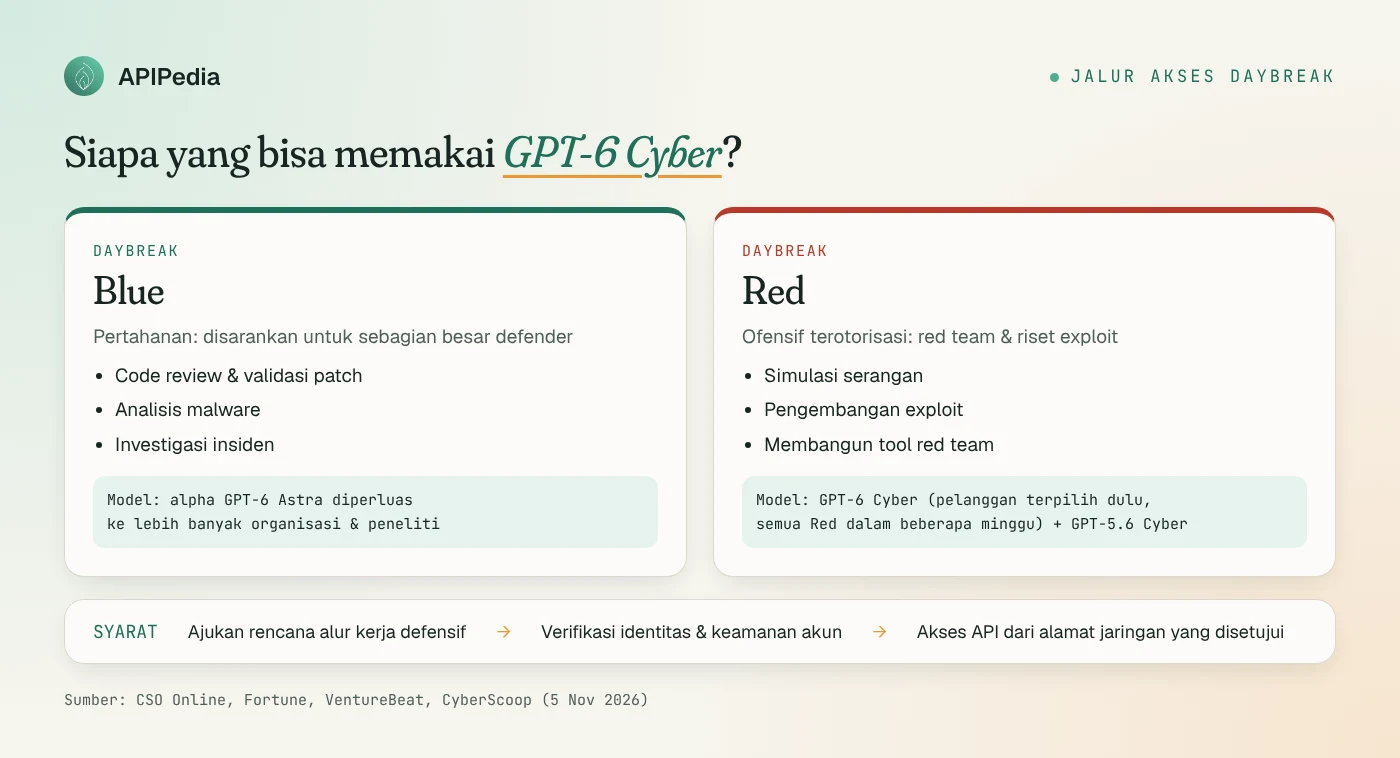
Jawaban singkatnya: hampir pasti bukan Anda, setidaknya untuk sekarang. GPT-6 Cyber tersedia lewat API dan Codex hanya untuk pelanggan terpilih di program Daybreak Red. OpenAI berencana membukanya ke semua pelanggan Daybreak Red dalam beberapa minggu.
Daybreak adalah program akses tepercaya OpenAI untuk keamanan siber, dengan dua jalur:
- Daybreak Blue untuk kerja defensif: code review, analisis malware, investigasi insiden. OpenAI menyarankan jalur ini untuk sebagian besar defender. Lewat Blue, OpenAI memperluas uji coba alpha GPT-6 Astra ke lebih banyak organisasi dan peneliti individu.
- Daybreak Red untuk kerja ofensif yang sah: simulasi serangan, pengembangan exploit, dan pembuatan tool red team. GPT-5.6 Cyber kini tersedia untuk semua pelanggan Red.
Pemohon harus mengajukan rencana alur kerja defensif untuk ditinjau. Akses API Daybreak Red umumnya mensyaratkan alamat jaringan yang disetujui, dan pelanggan Zero Data Retention umumnya harus memakai Private Safety Processing. OpenAI menyebut sudah mendaftarkan lebih dari 2.000 entitas per bulan lalu, tanpa menyebut namanya. Ada juga program hibah Daybreak for Frontline Defenders senilai $1 miliar untuk mensubsidi pembela infrastruktur kritis.
Bagaimana pesaingnya membuka akses serupa?
Pola "model kuat, akses dikunci" kini jadi standar industri. Menurut Fortune, Anthropic punya program Glasswing yang memberi pengguna terverifikasi akses ke kemampuan yang mungkin diblokir di model publiknya. Google memberi defender terverifikasi akses ke Gemini 4 Argon tanpa pagar pengaman siber lewat Fairwind Program, selain model ringan murah untuk memindai codebase besar berulang kali.
Kenapa ini penting bagi developer di Indonesia?
Anda mungkin tidak akan memakai GPT-6 Cyber. Tapi dampaknya tetap sampai ke server Anda, karena tiga hal.
- Gelombang patch akan makin deras. 304 temuan kritis sudah dilaporkan ke maintainer Linux beserta usulan patch, menurut VentureBeat. Ratusan perbaikan kernel, browser, dan pustaka open source akan masuk ke distribusi dalam beberapa bulan ke depan.
- Menemukan lebih cepat daripada menambal. CSO Online mengutip analis yang menunjuk dashboard "Patch the Planet" milik OpenAI dengan tingkat remediasi di bawah 25%. Celah yang sudah ditemukan tapi belum ditambal justru menambah risiko bila penyerang punya kemampuan serupa.
- Teknik serangan baru. Rob T. Lee dari Dragos menilai teknik eksploitasi yang benar-benar baru bisa membuat deteksi lebih sulit, bukan sekadar memperbanyak bug yang ditemukan.
Pelajaran praktisnya: percepat siklus update Anda. Beberapa celah yang kami bahas sebelumnya, seperti celah kernel Linux CVE-2026-98432 dan Node2Shell di Brotli Node.js, menunjukkan betapa cepatnya jarak antara pengumuman dan serangan.
Langkah cek sederhana di server Linux
Perintah berikut tidak butuh model AI apa pun. Jalankan rutin untuk melihat versi kernel dan update keamanan yang tertunda.
# Versi kernel yang sedang berjalan
uname -r

# Debian/Ubuntu: lihat paket yang bisa di-upgrade, lalu pasang
sudo apt update && apt list --upgradable
sudo apt upgrade

# RHEL/Rocky/Alma: daftar update keamanan saja, lalu pasang
sudo dnf updateinfo list --security
sudo dnf upgrade --security

# Apakah perlu reboot setelah update kernel? (Ubuntu)
[ -f /var/run/reboot-required ] && echo "Perlu reboot" || echo "Tidak perlu reboot"
Kalau tim Anda sudah lolos Daybreak
Model Cyber dipanggil lewat API OpenAI seperti model lain. OpenAI belum mempublikasikan ID model GPT-6 Cyber secara terbuka, jadi pakai ID yang muncul di dashboard setelah akses disetujui. Contoh panggilan Responses API dengan ID dari variabel lingkungan:
export OPENAI_API_KEY="sk-..."      # kunci dari organisasi yang disetujui
export MODEL_ID="<id-model-dari-dashboard>"

curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d "{
    \"model\": \"$MODEL_ID\",
    \"input\": \"Tinjau diff patch berikut dan jelaskan jalur serangan alternatif yang mungkin masih terbuka: ...\"
  }"
Ingat syarat Daybreak Red: permintaan harus berasal dari alamat jaringan yang disetujui, dan pekerjaan harus sesuai cakupan yang diajukan. Jangan menyimpan kunci API di kode; kalau perlu panduan, baca artikel kami soal LLMjacking dan pencurian API key AI.
Apa kontroversinya?
CyberScoop melaporkan pengguna Daybreak Blue diberi tahu bahwa mulai akhir bulan, data dari sesi di akun pribadi akan dipakai untuk memperbaiki model, termasuk pengaman anti-penyalahgunaan, bahkan bila pengguna sudah memilih tidak berbagi data. Sebagian pengguna khawatir hasil kerja mereka melatih model pesaing. Safety lead OpenAI Fouad Matin menyatakan pelanggan masih bisa memilih keluar, dan data dipakai untuk pencegahan penyalahgunaan, bukan untuk melatih model dari kerja para defender.
Selain itu, semua angka benchmark adalah klaim vendor. Hughes juga meminta benchmark yang mengukur deteksi, respons, dan prioritas, bukan hanya jumlah bug yang ditemukan.
FAQ
Apakah GPT-6 Cyber bisa dipakai di ChatGPT biasa?
Tidak. Model ini hanya tersedia lewat API dan Codex untuk pelanggan Daybreak Red yang disetujui. Pengguna ChatGPT umum tidak mendapat akses.
Apa beda GPT-6 Cyber dengan GPT-6 Astra?
Astra adalah model frontier umum. GPT-6 Cyber adalah varian Astra dengan pelatihan tambahan untuk keamanan, lebih jarang menolak tugas exploit, dan menurut OpenAI lebih unggul di sebagian besar tugas siber.
Berapa harga GPT-6 Cyber?
$20 per juta token input, $100 per juta token output, dan $2 untuk input cache, menurut VentureBeat. Itu dua kali tarif dasar Anthropic Mythos 5.1.
Apakah developer kecil perlu khawatir?
Yang perlu dilakukan adalah memperbarui sistem lebih sering. Ratusan temuan baru sedang dilaporkan ke maintainer, jadi update kernel, browser, dan dependensi akan lebih sering datang.
Bagaimana cara mendaftar Daybreak?
Organisasi mengajukan rencana alur kerja defensif ke OpenAI untuk ditinjau. Untuk kerja defensif biasa, OpenAI menyarankan jalur Daybreak Blue, bukan Red.
Sumber
- VentureBeat: OpenAI launches GPT-6 Cyber with stronger exploit research and higher API price
- CSO Online: OpenAI's GPT-6 Cyber ups the ante on vulnerability discovery
- CyberScoop: OpenAI debuts GPT-6 Cyber, touting better performance and safety guardrails
- Fortune: OpenAI debuts new cybersecurity-focused AI model
- TestingCatalog: OpenAI launches GPT-6 Cyber for approved security teams
Topik: #openai #gpt-6 #ai #keamanan siber #model ai #developer
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.