Hack Binance $6,3 Miliar: Kronologi, Dugaan Korea Utara, dan Pelajaran untuk DevOps
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 8 menit baca
Pencurian kripto terbesar sepanjang sejarah berawal dari laptop engineer. Ini kronologi, angka yang beda-beda, mitos vs fakta, dan pelajaran untuk DevOps.
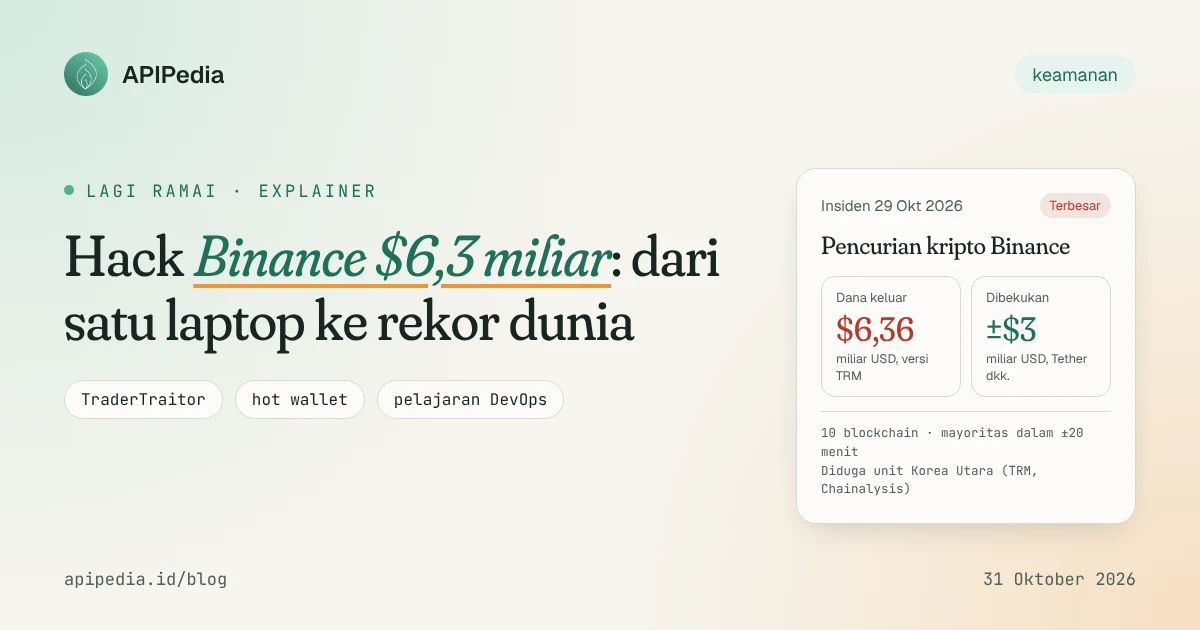
Hack Binance Oktober 2026 adalah pencurian kripto senilai sekitar $6,3 miliar dari bursa kripto terbesar dunia, yang menurut firma analitik blockchain kemungkinan besar dilakukan unit peretas Korea Utara. Ini rekor pencurian kripto terbesar sepanjang sejarah, dan pintu masuk awalnya diduga hanya sebuah laptop engineer.
Sejak Kamis malam (29 Oktober 2026), insiden ini menguasai berita teknologi dan keuangan. Artikel ini merangkum apa yang sudah diketahui, kenapa angkanya berbeda-beda, cara serangan sejenis biasanya bekerja, dan pelajaran praktis untuk tim developer dan DevOps di Indonesia.
Apa yang terjadi?
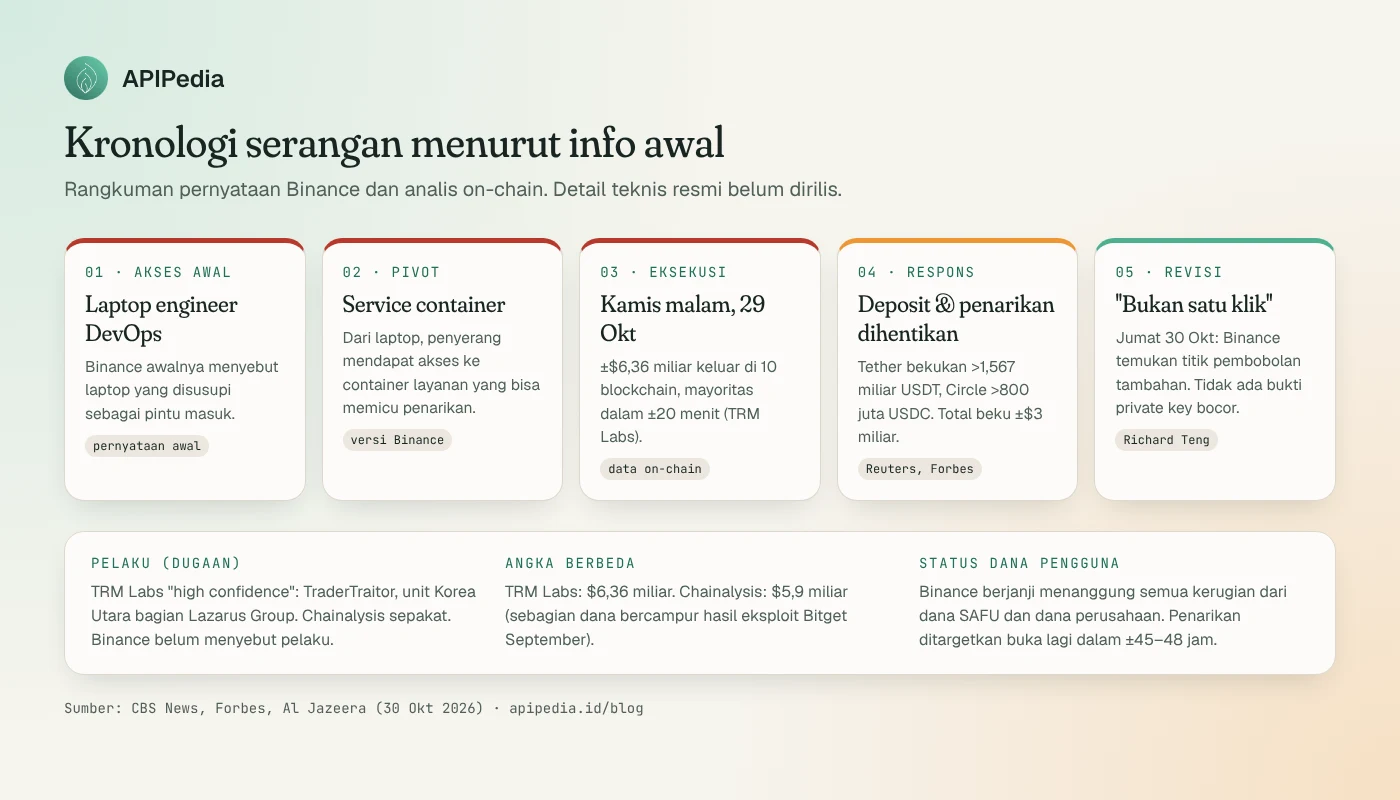
Menurut TRM Labs, penyerang memindahkan sekitar $6,36 miliar keluar dari dompet Binance di 10 blockchain, sebagian besar hanya dalam sekitar 20 menit. Binance lalu menghentikan deposit dan penarikan, sementara penerbit stablecoin bergerak cepat membekukan dana.
Beberapa fakta kunci yang dilaporkan CBS News, Forbes, dan Al Jazeera pada 30 Oktober:
- Binance awalnya menyebut laptop seorang engineer DevOps yang disusupi sebagai titik masuk. Laptop itu memberi akses ke sebuah service container yang memungkinkan penarikan tanpa izin.
- Pada Jumat (30 Oktober), Binance menyatakan menemukan titik pembobolan tambahan. CEO Richard Teng menegaskan ini "bukan aksi satu klik" dan investigasi belum menyalahkan individu tertentu.
- Binance mengaku tidak menemukan bukti kebocoran private key dompet. Detail teknis akan dirilis setelah investigasi selesai.
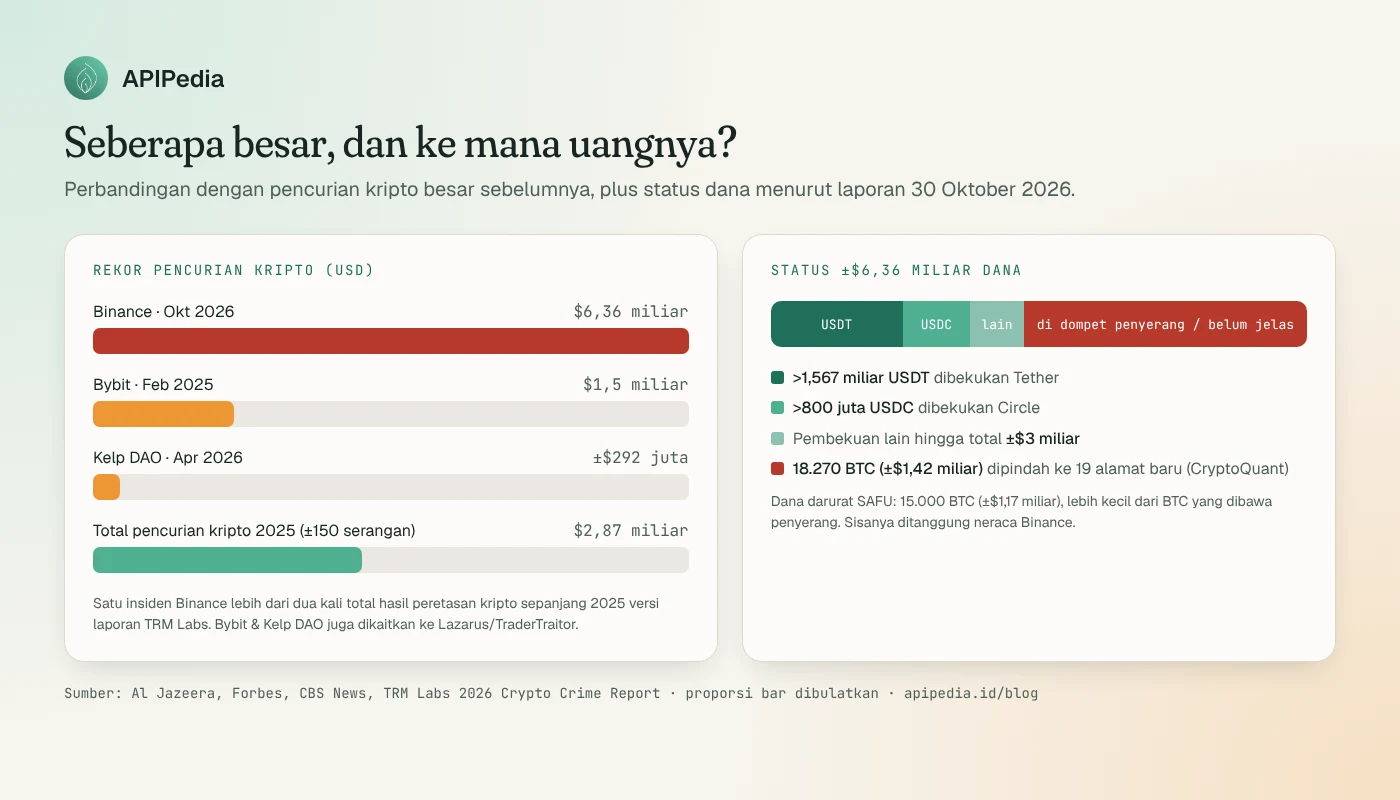
- Sekitar $3 miliar dibekukan, termasuk lebih dari 1,567 miliar USDT oleh Tether dan lebih dari 800 juta USDC oleh Circle.
- Binance berjanji menanggung seluruh kerugian pengguna dari dana SAFU dan dana perusahaan, dan menargetkan penarikan dibuka lagi dalam sekitar 45 sampai 48 jam.
Kenapa sampai seramai ini?
- Skalanya belum pernah terjadi. Rekor sebelumnya adalah pembobolan Bybit pada Februari 2025 senilai $1,5 miliar. Insiden Binance lebih dari empat kali lipatnya, dan lebih dari dua kali total pencurian kripto sepanjang 2025 ($2,87 miliar dari hampir 150 serangan menurut laporan TRM Labs).
- Korbannya bursa terbesar dunia. Banyak orang menganggap bursa raksasa paling aman. Insiden ini menunjukkan ukuran besar juga berarti target besar.
- Dampak pasar langsung terasa. Menurut Al Jazeera, Bitcoin sempat turun ke titik terendah enam minggu di $76.368, Ether turun lebih dari 3% ke $2.178, dan saham Coinbase (yang menyatakan tidak terdampak) turun 4,8%.
- Ada dimensi geopolitik. Uang hasil curian diduga membiayai ekonomi dan program nuklir Korea Utara yang terkena sanksi PBB.
Siapa yang diduga pelakunya?
TRM Labs menyatakan "dengan keyakinan tinggi" bahwa pelakunya adalah TraderTraitor, unit peretas elit Korea Utara yang menurut Departemen Keuangan AS bagian dari Lazarus Group. CEO Chainalysis Jonathan Levin juga menyebut serangan ini "kemungkinan besar" ulah TraderTraitor.
Alasannya: pola serangan mirip pembobolan Bybit 2025, yang oleh FBI diatribusikan ke unit yang sama. Dalam kedua kasus, penyerang memerintahkan dompet bursa dikosongkan ke dompet milik mereka. Unit ini juga dikenal memakai rekayasa sosial, misalnya berpura-pura menjadi perekrut dan mengirim "tugas wawancara" yang berisi malware ke engineer di perusahaan kripto.
Penting dicatat, Binance sendiri belum mengatribusikan serangan ke pihak mana pun. Korea Utara juga rutin membantah terlibat peretasan.
Bagaimana serangan seperti ini bekerja?
Detail resmi belum keluar, jadi bagian ini menjelaskan pola umum yang cocok dengan informasi yang sudah ada, bukan rekonstruksi pasti.
Hot wallet, cold wallet, dan sistem penarikan
Bursa kripto menyimpan sebagian kecil dana di hot wallet (terhubung ke sistem, untuk melayani penarikan cepat) dan sebagian besar di cold wallet (lebih terisolasi). Penarikan biasanya diproses oleh layanan internal yang punya wewenang menandatangani transaksi, entah lewat HSM, MPC, atau skema multi-signature.
Artinya, penyerang tidak selalu perlu mencuri private key. Cukup kuasai sistem yang berhak meminta tanda tangan. Itu sejalan dengan klaim Binance bahwa tidak ada private key yang bocor, tapi penarikan tetap terjadi lewat service container.
Rantai serangannya
- Kompromi endpoint: laptop engineer dengan akses operasional disusupi.
- Lateral movement: kredensial atau sesi dari laptop dipakai menjangkau infrastruktur produksi.
- Penyalahgunaan layanan: service container yang berhak memproses penarikan diperintahkan mengirim dana ke alamat penyerang.
- Eksekusi kilat: transaksi dikirim paralel di banyak chain supaya selesai sebelum tim keamanan sempat bereaksi.
- Pencucian: dana dipecah ke banyak alamat baru. CryptoQuant mencatat 18.270 BTC (sekitar $1,42 miliar) dipindah dari cold wallet ke 19 alamat baru, dan saat itu belum menyentuh bursa, bridge, atau mixer.
Seorang analis (CEO NyxLab, Kok Tin Gan) berspekulasi bahwa satu tanda tangan mungkin memberi penyerang token akses penuh tanpa kedaluwarsa ke hot wallet. Ini dugaan pribadi, belum dikonfirmasi Binance.
Ringkasan angka (dan kenapa berbeda)
| Data | Angka | Sumber |
|---|---|---|
| Total dana keluar | ±$6,36 miliar | TRM Labs |
| Total versi lain | $5,9 miliar (sebagian bercampur dana eksploit Bitget September) | Chainalysis |
| Jumlah blockchain | 10 | TRM Labs |
| Durasi utama | ±20 menit | TRM Labs, Chainalysis |
| USDT dibekukan | >1,567 miliar | Tether (via Forbes) |
| USDC dibekukan | >800 juta | Circle (via Forbes) |
| Total dibekukan | ±$3 miliar | Reuters (via Al Jazeera) |
| BTC dipindah penyerang | 18.270 BTC (±$1,42 miliar) | CryptoQuant |
| Dana darurat SAFU | 15.000 BTC (±$1,17 miliar); Al Jazeera menyebut ±$1 miliar | Forbes, Al Jazeera |
Perbedaan total $6,36 miliar vs $5,9 miliar terjadi karena cara menghitung dan memilah dana. Binance sendiri memperingatkan angka $6,3 miliar "bisa terus bertambah" seiring pelacakan.
Mitos vs fakta
- Mitos: "Blockchain Bitcoin atau Ethereum berhasil dibobol." Fakta: tidak ada indikasi protokol blockchain-nya rusak. Yang dibobol adalah sistem operasional bursa.
- Mitos: "Private key Binance bocor." Fakta: Binance menyatakan tidak menemukan bukti itu. Mantan bos Mt. Gox, Mark Karpeles, berpendapat penyerang mungkin mengakses kunci setidaknya dua dompet, tapi itu opini, bukan temuan resmi.
- Mitos: "Kripto yang sudah dicuri tidak bisa ditarik kembali." Fakta: stablecoin terpusat seperti USDT dan USDC bisa dibekukan penerbitnya. Itu sebabnya sekitar $3 miliar berhasil dikunci dengan cepat. BTC dan ETH asli tidak punya tombol beku seperti itu.
- Mitos: "Dana pengguna pasti hilang." Fakta: Binance berjanji menanggung semua kerugian. Namun SAFU hanya sekitar 15.000 BTC, jauh di bawah nilai curian, sehingga sebagian besar akan ditanggung neraca perusahaan. Kebanyakan asuransi kejahatan siber juga tidak menanggung kripto yang dicuri.
Pelajaran untuk developer dan tim DevOps
Kamu mungkin tidak mengelola miliaran dolar, tapi polanya sama dengan sistem pembayaran, dompet digital, atau API yang bisa memindahkan uang.
1. Audit hak akses service account
Kalau satu container bisa memicu penarikan, pastikan identitasnya hanya punya izin seminimal mungkin. Di Kubernetes, cek apa saja yang bisa dilakukan sebuah service account:
# Lihat semua izin efektif service account "payout-worker" di namespace "payments"
kubectl auth can-i --list \
  --as=system:serviceaccount:payments:payout-worker \
  -n payments

# Pastikan akun itu TIDAK bisa membaca secret di namespace lain
kubectl auth can-i get secrets \
  --as=system:serviceaccount:payments:payout-worker \
  -n kube-system
2. Pasang batas kecepatan dan pemutus sirkuit
Dana sebesar itu keluar dalam sekitar 20 menit. Batas nilai per jendela waktu yang memaksa persetujuan manual bisa memperkecil kerugian. Contoh sederhana (ilustrasi, bukan kode produksi):
// Pemutus sirkuit penarikan: hentikan otomatis bila total keluar per 10 menit melewati batas
const WINDOW_MS = 10 * 60 * 1000;
const LIMIT_USD = 250_000;
const recent = []; // { ts, amountUsd }

function allowWithdrawal(amountUsd, now = Date.now()) {
  while (recent.length && now - recent[0].ts > WINDOW_MS) recent.shift();
  const total = recent.reduce((s, r) => s + r.amountUsd, 0);
  if (total + amountUsd > LIMIT_USD) {
    return { ok: false, reason: 'velocity_limit', needs: 'manual_approval' };
  }
  recent.push({ ts: now, amountUsd });
  return { ok: true };
}
Di sistem nyata, simpan penghitung di Redis atau database bersama, dan jalankan pemeriksaan ini di layanan terpisah yang tidak bisa dimatikan oleh layanan penarikan itu sendiri.
3. Cek status pembekuan alamat stablecoin
Kalau kamu memproses deposit stablecoin, cek apakah alamat pengirim sudah masuk daftar hitam penerbit. Contoh dengan cast dari Foundry di Ethereum mainnet:
ADDR=0x0000000000000000000000000000000000000000   # ganti dengan alamat yang dicek
RPC=$ETH_RPC_URL

# USDT (Tether): mapping publik isBlackListed
cast call 0xdAC17F958D2ee523a2206206994597C13D831ec7 \
  "isBlackListed(address)(bool)" $ADDR --rpc-url $RPC

# USDC (Circle): fungsi isBlacklisted
cast call 0xA0b86991c6218b36c1d19D4a2e9Eb0cE3606eB48 \
  "isBlacklisted(address)(bool)" $ADDR --rpc-url $RPC
4. Lindungi laptop engineer seperti server produksi
- Pakai kredensial berumur pendek (SSO + token sementara), bukan token permanen yang tersimpan di laptop.
- Wajibkan kunci keamanan hardware (FIDO2) untuk akses produksi.
- Waspadai tawaran kerja atau "tes teknis" dari orang tak dikenal, terutama berupa repositori yang harus dijalankan di mesin kerja.
- Tambal alat DevOps secepatnya. Contoh terbaru, celah kritis di GitLab yang kami bahas di artikel CVE-2026-97229.
Apa artinya untuk pengguna kripto di Indonesia?
Kalau kamu punya aset di Binance, untuk saat ini belum ada langkah darurat selain menunggu penarikan dibuka kembali dan memantau pengumuman resmi. Waspadai juga penipuan yang menunggangi berita ini, seperti pesan "klaim kompensasi" atau "verifikasi akun" lewat tautan di luar situs dan aplikasi resmi.
Pelajaran jangka panjangnya, seperti kata akademisi Macquarie University Sean Foley kepada Al Jazeera: aset di bursa terpusat hanya seaman bursanya. Simpan di bursa hanya dana yang memang aktif diperdagangkan.
FAQ
Berapa sebenarnya yang dicuri dari Binance?
TRM Labs mencatat sekitar $6,36 miliar, Chainalysis $5,9 miliar. Binance menyebut sekitar $6,3 miliar dan mengatakan angkanya bisa bertambah. Sekitar $3 miliar sudah dibekukan.
Apakah benar Korea Utara pelakunya?
TRM Labs dan Chainalysis mengatribusikannya ke TraderTraitor, unit Korea Utara yang terkait Lazarus Group. Binance belum mengonfirmasi pelaku, dan Korea Utara biasanya membantah.
Apakah dana pengguna Binance aman?
Binance menyatakan dana pengguna aman dan semua kerugian akan ditanggung dari SAFU dan dana perusahaan. Deposit tidak terdampak, sedangkan penarikan sempat dihentikan sementara.
Bagaimana stablecoin bisa dibekukan?
Kontrak USDT dan USDC punya fungsi daftar hitam yang dikendalikan penerbitnya. Alamat yang masuk daftar itu tidak bisa memindahkan token. Fitur ini tidak ada di BTC atau ETH asli.
Apakah serangan ini bisa terjadi di startup biasa?
Polanya bisa: laptop engineer disusupi, lalu akses dipakai untuk memicu transaksi. Karena itu, hak akses minimum, kredensial berumur pendek, dan batas kecepatan transaksi relevan untuk siapa pun yang mengelola sistem pembayaran.
Sumber
- CBS News: $6.3 billion Binance hack was likely work of North Korea, blockchain intel firms say
- Forbes: Binance's $6.3 billion hack started with one engineer's laptop (30 Okt 2026)
- Al Jazeera: Binance says $6.3bn stolen in biggest crypto heist in history (30 Okt 2026)
- ThreatCluster: TraderTraitor, kampanye dan aktivitas terkait
Topik: #keamanan #kripto #binance #devops #insiden
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.