Data 5,7 Juta Akun Fore Coffee Bocor: Risiko Hashed PIN dan Langkah yang Perlu Diambil
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 7 menit baca
Sekitar 5,7 juta akun Fore Coffee terpapar. Apa saja data yang bocor, kenapa hashed PIN tetap berisiko, dan apa yang perlu dilakukan pengguna serta developer.
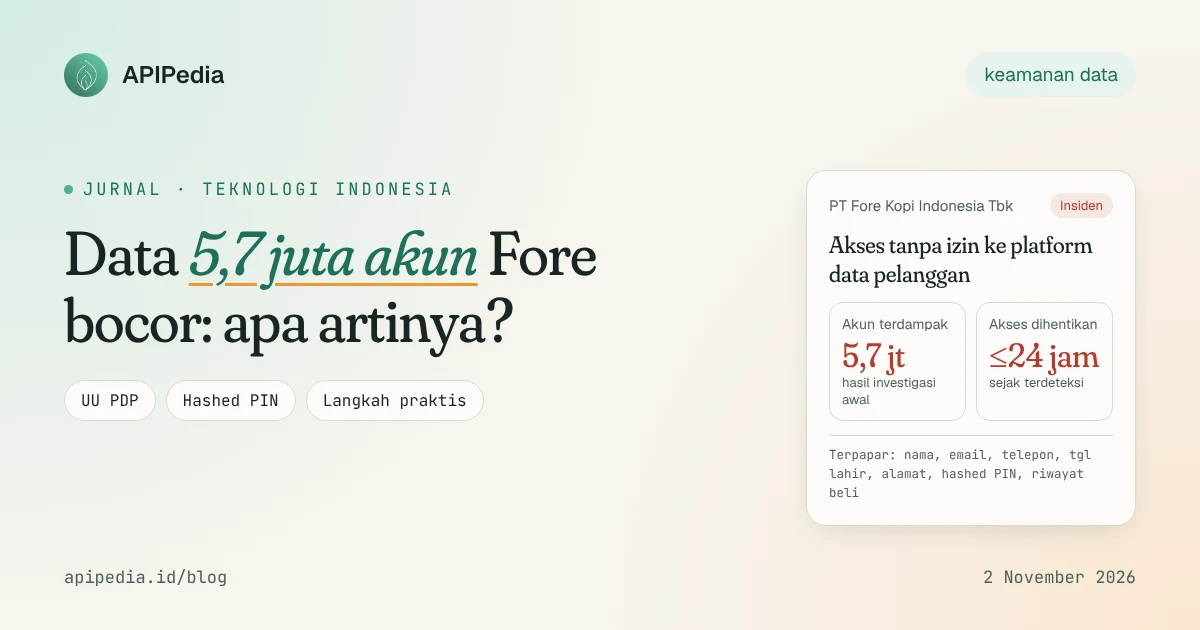
Kebocoran data Fore Coffee adalah insiden akses tanpa izin ke platform pengelolaan data pelanggan PT Fore Kopi Indonesia Tbk yang berdampak pada sekitar 5,7 juta akun. Ini penting karena data yang terpapar, mulai dari nomor HP sampai hashed PIN, cukup untuk penipuan yang sangat meyakinkan dan percobaan pembobolan akun lain.
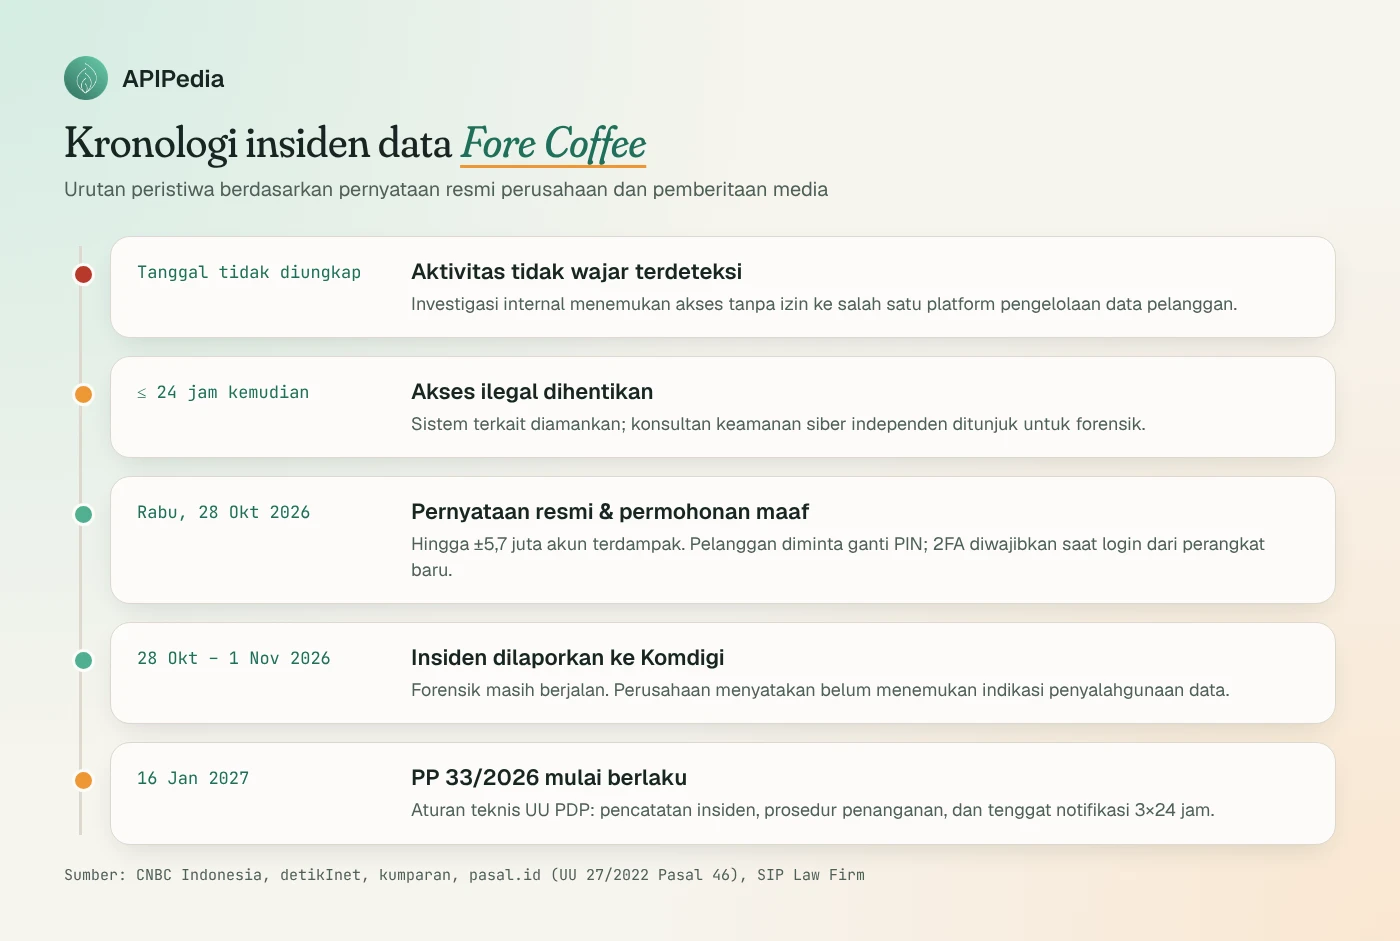
Fore mengumumkan insiden ini pada Rabu, 28 Oktober 2026, lalu melaporkannya ke Kementerian Komunikasi dan Digital (Komdigi). Investigasi forensik masih berjalan. Artikel ini merangkum apa yang sudah dipastikan, apa yang belum, dan langkah yang bisa diambil pengguna, developer, serta pemilik bisnis digital.
Apa yang sebenarnya terjadi?
Menurut pernyataan resmi perusahaan yang dikutip CNBC Indonesia, detikInet, dan kumparan, tim internal Fore menemukan aktivitas tidak wajar pada salah satu platform yang dipakai untuk mengelola data pelanggan. Investigasi awal menunjukkan ada akses tanpa izin ke platform tersebut.
Fore menyatakan akses ilegal itu dihentikan dan sistem terkait diamankan dalam 24 jam sejak aktivitas mencurigakan teridentifikasi. Perusahaan juga menunjuk konsultan keamanan siber independen untuk investigasi forensik.
Ada beberapa hal yang belum diungkap ke publik:
- Tanggal pasti akses tanpa izin terjadi dan kapan terdeteksi.
- Nama platform atau vendor yang dibobol. Pemberitaan hanya menyebut "platform terkait".
- Identitas pelaku dan apakah data sudah dijual di forum. Ketiga sumber utama tidak menyebutkannya.
- Akar masalah teknis. Kumparan menulis penyebabnya belum diketahui.
CEO Fore, Vico Lomar, menyampaikan permohonan maaf dan menyebut bahwa melindungi data pelanggan adalah tanggung jawab perusahaan. Manajemen juga menyatakan belum menemukan indikasi penyalahgunaan data.
Data apa saja yang terpapar?
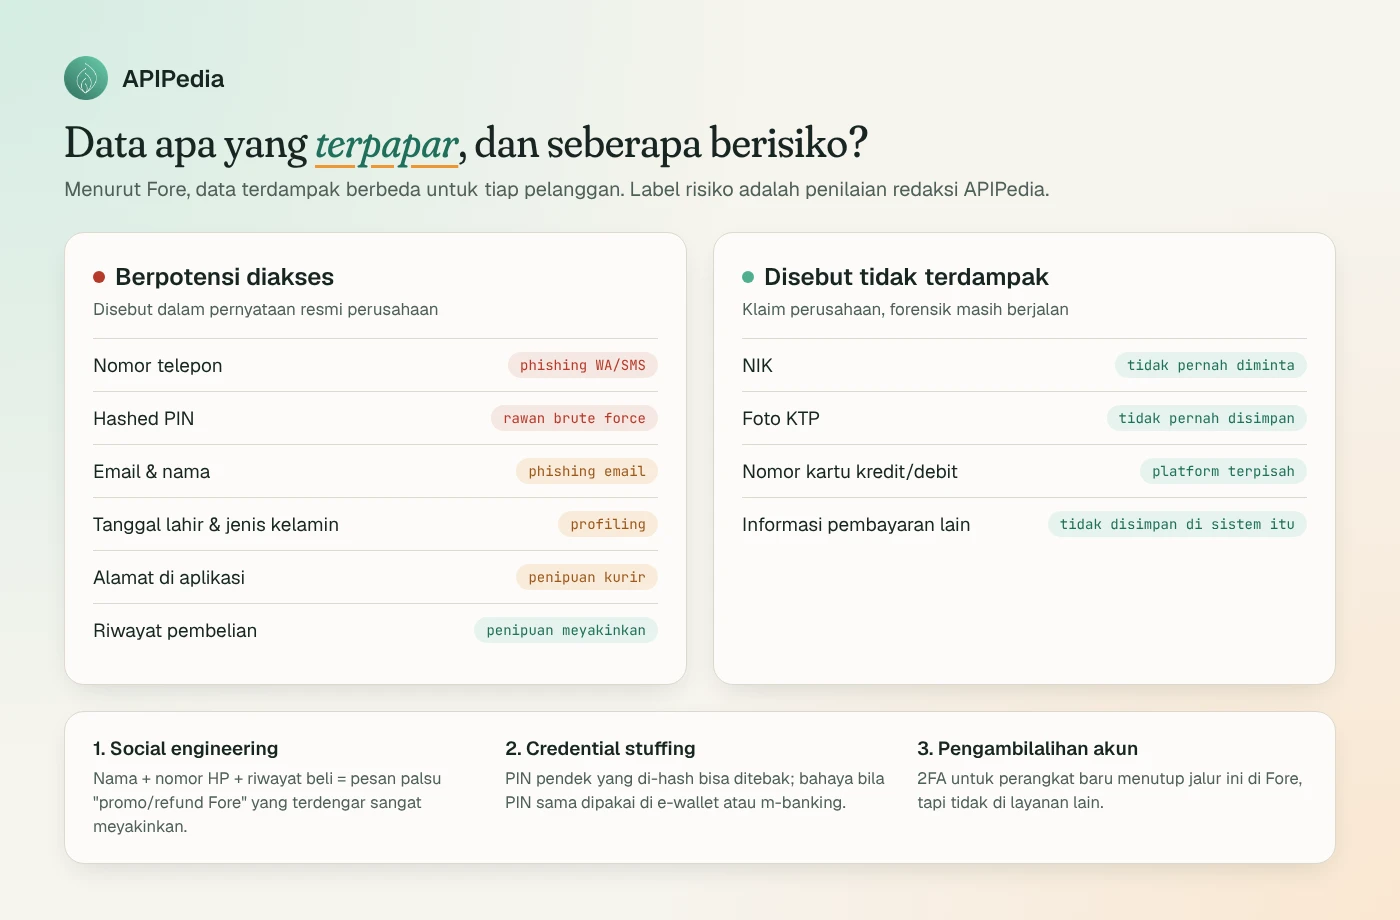
Fore menegaskan data yang terdampak berbeda untuk tiap pelanggan. Tabel berikut merangkum klaim perusahaan berdasarkan pemberitaan.
| Jenis data | Status menurut Fore | Risiko utama bagi pengguna |
|---|---|---|
| Nama, email, nomor telepon | Berpotensi diakses | Phishing lewat WhatsApp, SMS, email, telepon |
| Tanggal lahir, jenis kelamin | Berpotensi diakses | Profiling, tebakan PIN/sandi berbasis tanggal lahir |
| Alamat di aplikasi Fore | Berpotensi diakses | Penipuan berkedok kurir atau hadiah |
| Hashed PIN | Berpotensi diakses | PIN ditebak offline lalu dicoba di layanan lain |
| Riwayat pembelian di aplikasi | Berpotensi diakses | Pesan palsu yang terdengar sangat personal |
| NIK dan foto KTP | Tidak pernah diminta/disimpan | - |
| Kartu kredit/debit dan info pembayaran | Tersimpan di platform terpisah, tidak terdampak | - |
Kabar baiknya, data identitas resmi dan data kartu tidak ada di sistem yang dibobol. Kabar buruknya, kombinasi nama, nomor HP, dan riwayat beli adalah bahan ideal untuk social engineering. Penipu bisa mengirim pesan "refund untuk pesanan kopi kamu kemarin" yang terasa sangat meyakinkan.
Kenapa "hashed PIN" tetap patut diwaspadai?
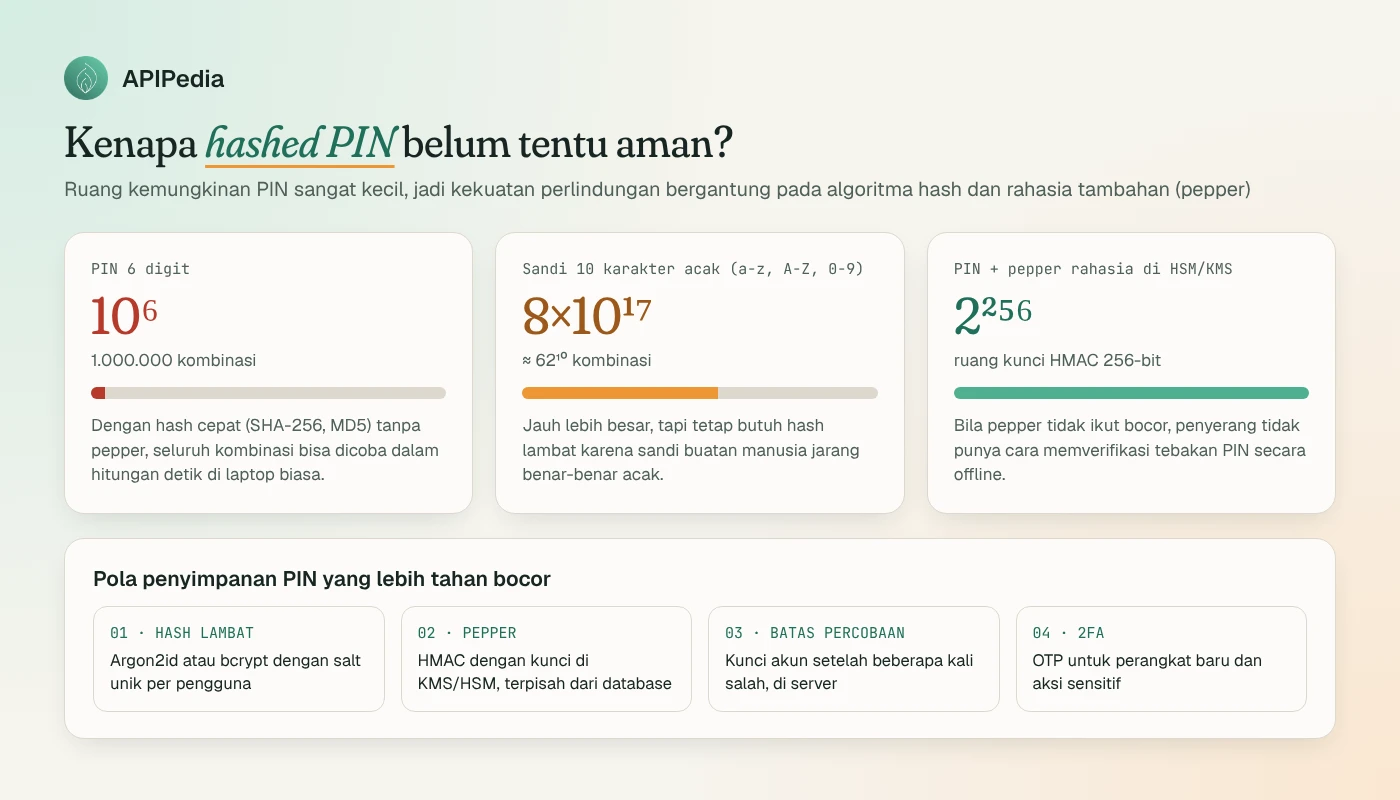
Hashing memang lebih baik daripada menyimpan PIN dalam teks biasa. Masalahnya, PIN punya ruang kemungkinan yang sangat kecil. PIN 6 digit hanya punya 1.000.000 kombinasi. Kalau hash yang dipakai cepat (misalnya SHA-256 atau MD5 tanpa rahasia tambahan), penyerang cukup menghitung hash semua kombinasi lalu mencocokkannya.
Seberapa cepat? Skrip Python sederhana berikut menghitung SHA-256 untuk seluruh PIN 6 digit. Di mesin uji redaksi, prosesnya selesai dalam sekitar 0,6 detik dengan satu thread.
import hashlib, time

t = time.perf_counter()
for i in range(1_000_000):
    hashlib.sha256(f"{i:06d}".encode()).digest()
print(f"{time.perf_counter() - t:.2f} detik untuk 1 juta PIN")
Fore belum menjelaskan algoritma hash, salt, atau panjang PIN yang dipakai, jadi kita tidak bisa menyimpulkan PIN pelanggan pasti bisa dibalik. Namun prinsip umumnya jelas: PIN yang bocor dalam bentuk hash harus dianggap berpotensi diketahui, terutama jika kamu memakai PIN yang sama di e-wallet, m-banking, atau aplikasi lain. Itulah sebabnya Fore meminta pelanggan mengganti PIN di akun lain yang memakai kombinasi sama.
Apa yang harus dilakukan pelanggan Fore sekarang?
- Ganti PIN aplikasi Fore dengan kombinasi baru yang bukan tanggal lahir, nomor HP, atau pola berurutan.
- Ganti PIN di layanan lain bila kamu memakai kombinasi yang sama, prioritaskan e-wallet dan m-banking.
- Jangan pernah membagikan PIN atau OTP, termasuk kepada pihak yang mengaku dari Fore, bank, atau kurir.
- Curigai pesan berisi detail pesanan. Detail yang akurat bukan bukti pesan itu asli.
- Aktifkan 2FA di akun email dan e-wallet. Fore sendiri kini mewajibkan 2FA saat login dari perangkat baru.
- Butuh bantuan? Fore menyediakan kontak
[email protected]sesuai pemberitaan detikInet.
Apa pelajarannya bagi developer dan bisnis digital?
1. Simpan PIN dengan hash lambat dan pepper
Untuk data dengan entropi rendah seperti PIN, hash lambat saja tidak cukup karena 1 juta tebakan masih bisa dicoba. Tambahkan pepper: kunci rahasia yang disimpan di KMS/HSM, terpisah dari database. Kalau database bocor tapi pepper tidak, hash tidak bisa diuji secara offline. Contoh di Node.js memakai paket argon2 dengan parameter minimum yang direkomendasikan OWASP (19 MiB, 2 iterasi):
import argon2 from "argon2";
import crypto from "node:crypto";

// Ambil dari KMS/secret manager, jangan disimpan di database
const PEPPER = Buffer.from(process.env.PIN_PEPPER_HEX, "hex");

const peppered = (pin) =>
  crypto.createHmac("sha256", PEPPER).update(pin).digest();

export async function hashPin(pin) {
  if (!/^\d{6}$/.test(pin)) throw new Error("PIN harus 6 digit");
  return argon2.hash(peppered(pin), {
    type: argon2.argon2id,
    memoryCost: 19456, // KiB
    timeCost: 2,
    parallelism: 1,
  });
}

export async function verifyPin(storedHash, pin) {
  return argon2.verify(storedHash, peppered(pin));
}
Lengkapi dengan batas percobaan di sisi server (misalnya kunci sementara setelah beberapa kali salah) dan OTP untuk perangkat baru.
2. Audit platform pihak ketiga yang memegang data pelanggan
Insiden ini terjadi di "platform pengelolaan data", bukan di aplikasi utama. Banyak bisnis menyalin data pelanggan ke CRM, alat marketing, atau dashboard loyalti tanpa kontrol yang sama ketatnya. Lakukan inventaris: data apa yang dikirim ke vendor mana, siapa yang punya akses admin, apakah SSO dan MFA wajib, dan apakah log akses disimpan. Pola serupa juga muncul di kasus Polymarket yang dibobol lewat script pihak ketiga.
3. Kirim data seminimal mungkin
Langkah Fore yang tidak menyimpan NIK dan foto KTP terbukti membatasi dampak. Terapkan prinsip yang sama: alat marketing tidak perlu hash PIN, dan dashboard analitik tidak perlu alamat lengkap. Data yang tidak disimpan tidak bisa bocor.
4. Siapkan prosedur notifikasi sesuai UU PDP
Pasal 46 UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data memberi pemberitahuan tertulis kepada subjek data dan lembaga paling lambat 3×24 jam bila terjadi kegagalan pelindungan data. Pemberitahuan minimal memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan.
Aturan teknisnya ada di PP 33/2026, yang menurut analisis SIP Law Firm ditetapkan 16 Juli 2026 dan berlaku 16 Januari 2027. Menurut ringkasan tersebut, tenggat 3×24 jam dihitung sejak kegagalan dipastikan berdasarkan dokumentasi seperti log sistem dan laporan forensik, dan setiap insiden wajib dicatat. Kamu bisa menyiapkan templat catatan insiden seperti ini sejak sekarang:
{
  "insiden_id": "INC-2026-0001",
  "dipastikan_pada": "2026-10-27T14:00:00+07:00",
  "batas_notifikasi": "2026-10-30T14:00:00+07:00",
  "data_terungkap": ["nama", "email", "telepon", "pin_hash"],
  "jumlah_subjek": 0,
  "waktu_dan_cara": "Akses tanpa izin ke platform CRM pihak ketiga",
  "penanganan": ["cabut akses", "rotasi kredensial", "paksa reset PIN", "forensik independen"],
  "notifikasi": { "subjek_data": null, "lembaga": null, "publik": null }
}
Nilai di atas hanya contoh format, bukan data insiden Fore. Bagi platform yang juga harus mengikuti kewajiban moderasi konten, lihat juga ulasan kami soal aturan takedown 4 jam Komdigi.
5. Kurangi data sensitif yang kamu kelola sendiri
Kalau aplikasimu memproses KTP, NIK, atau rekening, pertimbangkan validasi lewat API dan simpan hanya hasil yang dibutuhkan, bukan dokumen mentahnya. Di console APIPedia tersedia API seperti parse NIK dan validasi rekening yang bisa dipakai tanpa menyimpan salinan dokumen di server sendiri.
FAQ
Apakah data kartu kredit pelanggan Fore ikut bocor?
Menurut Fore, tidak. Informasi pembayaran termasuk nomor kartu kredit dan debit disimpan di platform terpisah yang tidak terdampak.
Apakah NIK atau foto KTP pelanggan Fore bocor?
Fore menyatakan aplikasinya tidak pernah meminta maupun menyimpan NIK dan foto KTP, sehingga data itu tidak ada di sistem yang diakses.
Bagaimana tahu akun saya termasuk yang terdampak?
Fore menyatakan sedang menghubungi pelanggan terdampak secara langsung. Hati-hati: penipu bisa meniru pesan semacam ini. Fore tidak akan meminta PIN atau OTP, dan pertanyaan bisa dikirim ke [email protected].
Apakah Fore bisa dikenai sanksi?
UU PDP mengatur sanksi administratif bagi pengendali data yang melanggar kewajibannya, tetapi lembaga pengawas PDP belum sepenuhnya terbentuk per September 2026 menurut SIP Law Firm. Hingga artikel ini ditulis, belum ada pernyataan Komdigi soal tindak lanjut kasus ini.
Apa beda kebocoran data ini dengan peretasan akun biasa?
Peretasan akun biasanya menyasar satu pengguna. Kebocoran data berarti basis data atau platform penyimpan data milik perusahaan diakses pihak tak berwenang, sehingga jutaan akun terpapar sekaligus dan risikonya berlanjut lama setelah sistem diamankan.
Sumber
- CNBC Indonesia: Data 5,7 Juta Pelanggan Bocor, Fore Ngadu ke Komdigi (1 November 2026)
- detikInet: Data 5,7 Juta Akun Fore Coffee Bocor, Pelanggan Diminta Ganti PIN (29 Oktober 2026)
- kumparan: Fore Coffee Akui Web Pengelola Pelanggannya Dibobol Hacker (28 Oktober 2026)
- pasal.id: UU Nomor 27 Tahun 2022 Pasal 46
- SIP Law Firm: PP 33/2026 tentang Pelindungan Data Pribadi
Topik: #kebocoran data #keamanan #uu pdp #fore coffee #privasi
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.