Patch Zyxel GS1900 Bulan Juni Masih Bisa Dibobol (CVE-2026-107441): Cek Firmware Anda
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 8 menit baca
Exploit yang membobol 996 switch Zyxel GS1900 tetap tembus ke firmware patch Juni. Daftar model, versi aman .3, cara cek, mitigasi, dan IOC.
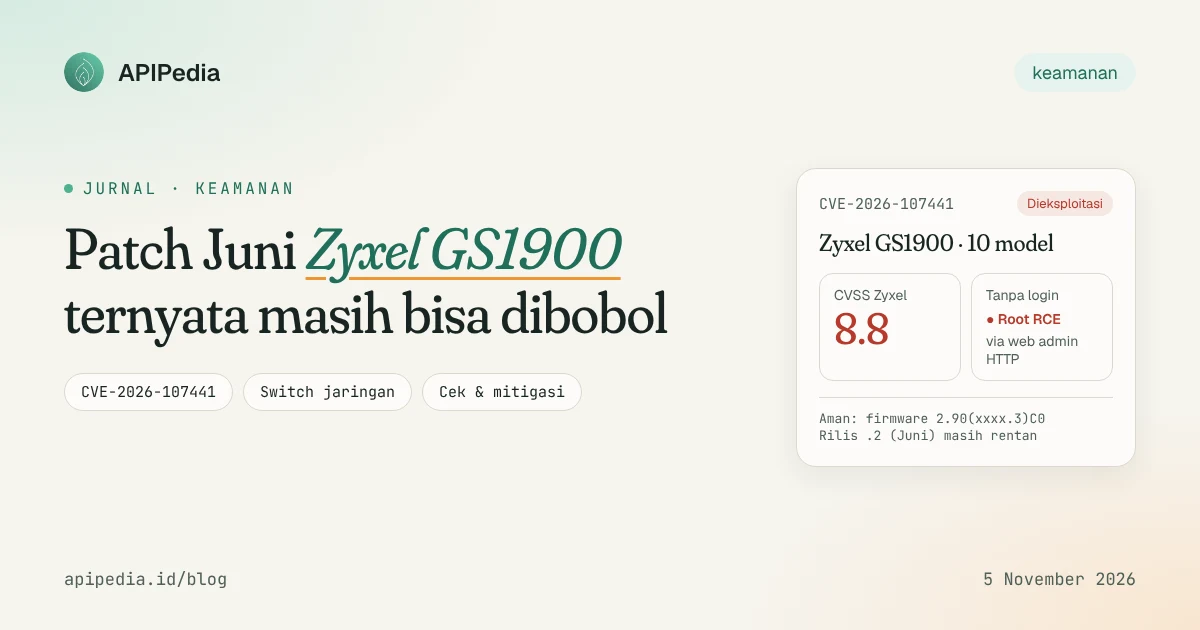
CVE-2026-107441 adalah celah out-of-bounds write di antarmuka web admin switch Zyxel GS1900 yang memungkinkan penyerang tanpa login menjalankan perintah OS sebagai root. Masalahnya: firmware patch Juni untuk CVE-2026-7273, yang sudah dieksploitasi di hampir 1.000 switch, ternyata masih bisa ditembus dengan exploit yang sama.
Kalau kantor, sekolah, warnet, atau ruang server Anda memakai switch Zyxel seri GS1900, artikel ini untuk Anda. Di bawah ada daftar model terdampak, versi firmware yang aman, cara cek, mitigasi, dan tanda-tanda switch sudah dibobol.
Apa yang sebenarnya terjadi?
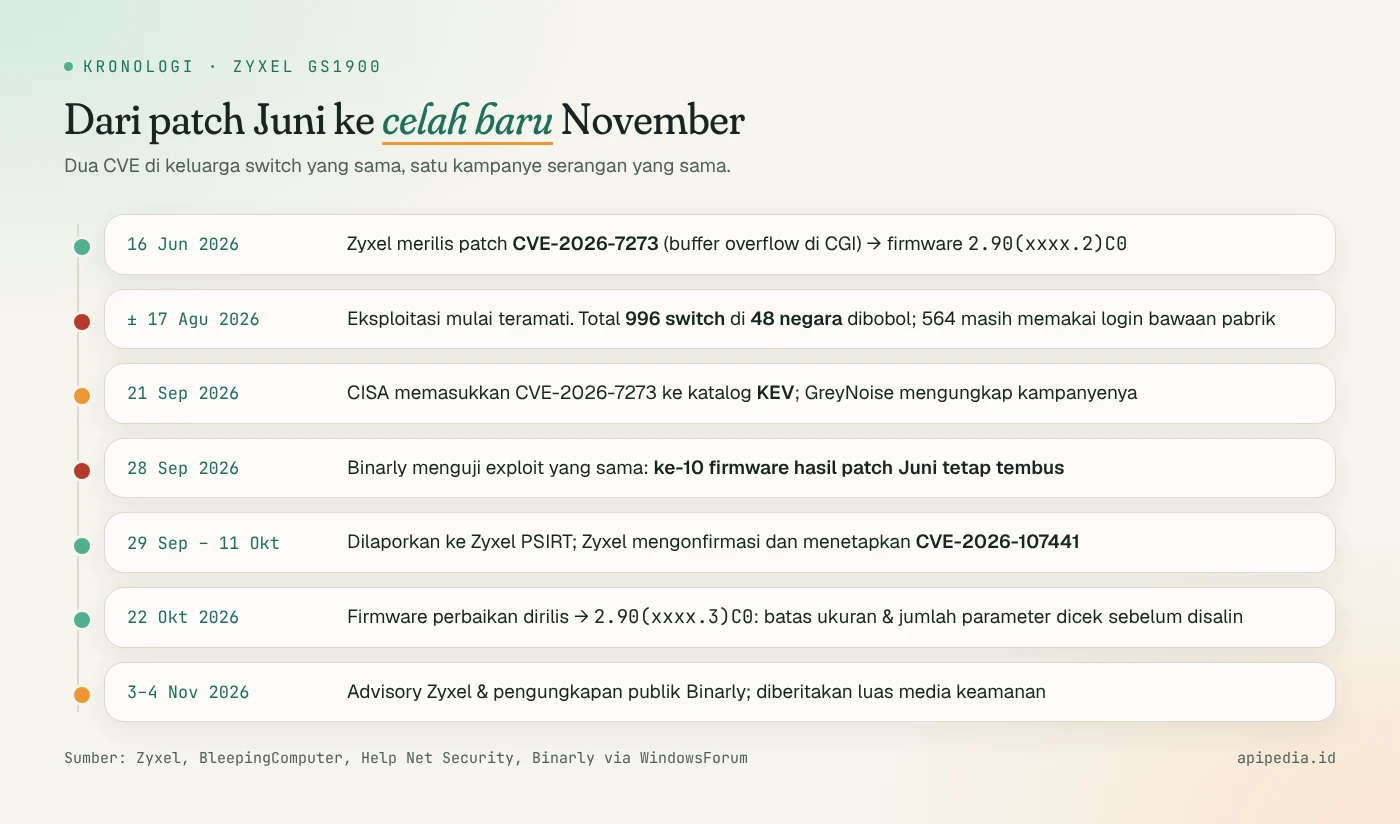
Ceritanya dua babak. Pada 16 Juni 2026 Zyxel menambal CVE-2026-7273, buffer overflow di program CGI firmware GS1900. Advisory Zyxel menyebut celah ini bisa dipakai penyerang di LAN tanpa autentikasi untuk menjalankan perintah OS lewat request HTTP yang dirancang khusus.
Sekitar 17 Agustus, GreyNoise mulai melihat serangan. Satu aktor, yang diduga berbahasa Mandarin, membobol 996 switch di 48 negara. Dari jumlah itu, 564 perangkat masih memakai kredensial bawaan pabrik. CISA memasukkan CVE-2026-7273 ke katalog Known Exploited Vulnerabilities (KEV) pada 21 September.
Babak kedua: saat menelusuri infrastruktur kampanye "Red Heron", peneliti Binarly menemukan arsip berisi exploit Python yang dikaburkan dengan PyArmor. Pada 28 September mereka mengujinya dan mendapati kesepuluh firmware hasil patch Juni tetap tembus. Zyxel mengonfirmasi temuan itu pada 11 Oktober, menetapkan CVE-2026-107441, merilis firmware baru pada 22 Oktober, lalu menerbitkan advisory pada 3 November.
Kenapa patch Juni bisa dilompati?
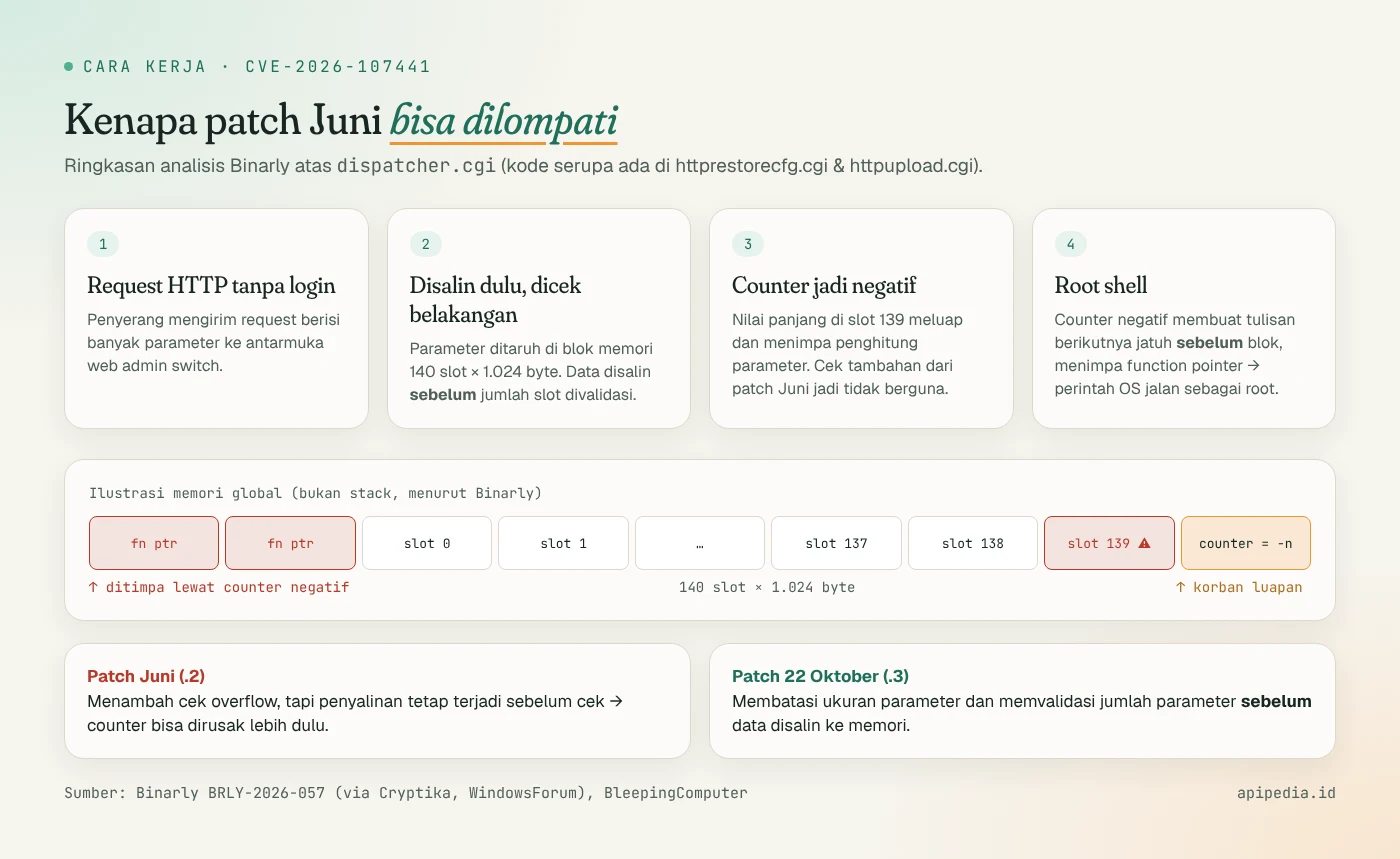
Menurut analisis Binarly yang dikutip BleepingComputer dan Cryptika, kode rentan ada di dispatcher.cgi, dan pola yang sama juga muncul di httprestorecfg.cgi serta httpupload.cgi. Alurnya kira-kira seperti ini:
- Parameter request HTTP disimpan di blok memori tetap berisi 140 slot, masing-masing 1.024 byte.
- Data disalin ke slot sebelum jumlah slot diperiksa.
- Nilai yang sangat panjang di slot 139 meluap dan menimpa penghitung (counter) parameter.
- Counter yang jadi negatif membuat tulisan berikutnya jatuh sebelum blok memori, menimpa function pointer, sehingga perintah berjalan sebagai root.
Patch Juni memang menambahkan cek overflow, tapi penyalinan masih terjadi sebelum cek itu. Penyerang cukup merusak counter lebih dulu. Perbaikan 22 Oktober membatasi ukuran parameter dan memvalidasi jumlah parameter sebelum data disalin.
Ada dua catatan yang perlu diketahui. Pertama, Zyxel menganggap ini celah terpisah, bukan sekadar bypass, karena exploit juga menyalahgunakan panjang parameter yang tidak divalidasi. Kedua, belum jelas apakah exploit itu sengaja dibuat untuk melompati patch atau memang menyasar celah serupa yang terlewat. BleepingComputer menyebut hal ini secara terbuka.
Seberapa parah? Ini perbedaan antarsumber
Skor CVSS-nya tidak seragam. Zyxel memberi 8.8 dengan asumsi penyerang berada di jaringan yang berdekatan (adjacent). Binarly menilai skor itu terlalu rendah karena celah bisa dijangkau lewat HTTP biasa dari jaringan mana pun yang bisa mengakses switch. Sebagian agregator dan media menulis 9.8, tapi WindowsForum mencatat angka itu belum bisa diverifikasi ke sumber resmi.
Satu hal lagi: angka 996 switch dilaporkan untuk kampanye CVE-2026-7273. Belum ada bukti bahwa semua perangkat itu dibobol lewat CVE-2026-107441. Namun karena exploit yang sama tembus ke firmware patch Juni, switch yang "sudah diupdate" pun tidak bisa dianggap aman.
| Aspek | CVE-2026-7273 | CVE-2026-107441 |
|---|---|---|
| Jenis | Buffer overflow di CGI | Out-of-bounds write di web admin |
| Butuh login? | Tidak | Tidak |
| CVSS | Tidak dicantumkan di advisory | 8.8 (Zyxel); 9.8 menurut sebagian agregator |
| Status eksploitasi | Dieksploitasi, masuk CISA KEV (21 Sep 2026) | Exploit yang sama terbukti tembus; status KEV belum disebut di sumber yang kami baca |
| Firmware aman | 2.90(xxxx.2)C0, rilis 16 Juni | 2.90(xxxx.3)C0, rilis 22 Oktober |
| Ditemukan oleh | Tim ISCAS (dilaporkan ke Zyxel) | Binarly |
Model mana yang terdampak dan versi berapa yang aman?
Ada sepuluh model GS1900. Firmware rilis Juni (berakhiran .2) masih rentan. Versi aman adalah .3. Model yang tidak tercantum dinyatakan tidak terdampak, dan patch hanya diberikan untuk model yang masih dalam masa dukungan keamanan.
| Model | Rentan (versi ini dan sebelumnya) | Versi aman |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 | 2.90(ABTQ.3)C0 |
Bagaimana cara cek switch di jaringan saya?
Mulai dari inventaris. Banyak switch "smart managed" dipasang sekali lalu terlupakan di rak. Langkah praktisnya:
- Catat model persis dan versi firmware yang berjalan di setiap switch. Versi terlihat di halaman status/dashboard antarmuka web.
- Cocokkan dengan tabel di atas. Akhiran
.1atau.2berarti masih rentan. - Periksa apakah antarmuka admin bisa diakses dari luar VLAN manajemen, apalagi dari internet.
Untuk menemukan switch yang lupa tercatat, pindai subnet internal dari mesin admin (hanya di jaringan milik sendiri):
# Cari perangkat dengan antarmuka web dan tampilkan judul halamannya
sudo nmap -p 80,443 --open -sV --script http-title 192.168.1.0/24 -oN scan-switch.txt

# Saring hasil yang menyebut Zyxel atau GS1900
grep -i -B6 -E "zyxel|gs1900" scan-switch.txt
Lalu pastikan antarmuka admin tidak terbuka ke internet. Dari luar jaringan (misalnya VPS), cek IP publik kantor Anda:
# Ganti 203.0.113.10 dengan IP publik kantor. Hasil "open" = perlu ditutup segera
nmap -Pn -p 80,443,8080,8443 203.0.113.10
Apa yang harus dilakukan sekarang?
- Update ke firmware
.3dari kanal unduhan resmi Zyxel untuk model masing-masing. Jangan berhenti di rilis Juni. - Batasi akses web admin hanya dari VLAN atau IP manajemen tepercaya. Ini hardening umum, bukan workaround resmi Zyxel; advisory tidak mencantumkan workaround.
- Ganti semua kata sandi bawaan. Lebih dari separuh korban kampanye sebelumnya masih memakai login pabrik.
- Anggap terekspos = mungkin sudah dibobol. Penyerang mencuri konfigurasi dan hash kredensial root. Rotasi kata sandi admin, periksa konfigurasi (VLAN, port mirroring, akun baru), dan bila ragu lakukan reset pabrik sebelum memasang firmware baru.
Kalau router atau firewall di depan switch berbasis Linux, aturan sederhana ini membatasi akses ke IP manajemen switch hanya dari satu subnet admin:
# 10.10.99.0/24 = subnet admin, 10.10.1.2 = IP manajemen switch GS1900
sudo iptables -I FORWARD -d 10.10.1.2 -p tcp -m multiport --dports 80,443 ! -s 10.10.99.0/24 -j DROP
sudo iptables -L FORWARD -n --line-numbers | head
Bagaimana mendeteksi tanda-tanda serangan?
Menurut GreyNoise dan Binarly, setelah mendapat eksekusi perintah, penyerang mengunduh skrip pengumpul lewat TFTP, lalu menyalin data curian ke folder yang bisa dibaca lewat web. Aktor yang sama juga memakai backdoor Linux JITTERLY (lebih dari 30 perintah) dan rootkit SIXZUT yang bisa menyembunyikan file, proses, dan koneksi. Kampanye ini juga dikaitkan dengan pembobolan WordPress dan Gitea.
Yang bisa dipantau:
- Lalu lintas TFTP (UDP 69) keluar dari IP manajemen switch. Switch normal jarang melakukannya.
- Request HTTP ke
dispatcher.cgidengan parameter sangat banyak atau sangat panjang dari IP yang tidak dikenal. - Login admin pada jam aneh atau perubahan konfigurasi yang tidak tercatat.
Contoh pengecekan di log firewall/syslog Linux dan pencocokan hash file mencurigakan di server Linux dengan IOC yang dipublikasikan:
# TFTP keluar dari IP switch (sesuaikan path log dan IP)
grep -E "SRC=10\.10\.1\.2 .*DPT=69" /var/log/kern.log

# Cocokkan hash SHA-256 file di direktori yang sering dipakai malware
cat > ioc.txt <<'IOC'
0f6e757e82c4d91df5bd249f775b9970b59dee42cc0dfe40f879d77fc16821c6
663a8088faca8e126a11648f5671fcf4eaf96435e10daf63a1d1b17d8385154c
82d072ab03d90c0131b06a576eadf2c986a51f0de986d50db4e49be01bf125cb
295133156b6a7d95b9c92f832f49e35235f1fbd3906e75c9202ef4cd65d1018c
64677002011bc2e4bc642a4154a20fdb95620ebd0144b98fc60f917901ec8b92
728810b07e911b235f6450e784391e39f68819a0a5d209662162916ffea25146
IOC
sudo find /tmp /var/tmp /dev/shm /usr/local/bin -type f -size -20M -exec sha256sum {} + 2>/dev/null | grep -F -f ioc.txt
Tiga hash pertama milik JITTERLY dan tiga terakhir milik SIXZUT, sesuai daftar yang dikutip Cryptika dari Binarly. Karena SIXZUT adalah rootkit, hasil kosong dari server yang sudah terinfeksi belum tentu berarti bersih. Untuk kepastian, periksa dari media boot terpisah.
Tim yang mengelola banyak server juga perlu memastikan aplikasi web di belakang jaringan tetap tertambal. Lihat juga panduan kami soal celah RCE WordPress 7.1.4, rantai zero-day Ivanti Connect Secure, dan Node-RED yang dibajak tanpa login.
FAQ
Saya sudah update firmware pada Juni. Apakah sudah aman?
Belum. Firmware berakhiran .2 dari Juni masih rentan terhadap CVE-2026-107441. Anda perlu memasang rilis .3 yang dirilis 22 Oktober 2026.
Switch saya hanya bisa diakses dari LAN. Apakah tetap berisiko?
Ya. Satu komputer kantor yang terinfeksi malware atau tamu di Wi-Fi yang tidak diisolasi sudah cukup untuk mengirim request ke switch. Batasi web admin ke VLAN manajemen saja.
Apakah CVE-2026-107441 sudah masuk katalog CISA KEV?
Per 5 November 2026, sumber yang kami baca hanya menyebut CVE-2026-7273 di katalog KEV (sejak 21 September); untuk CVE-2026-107441 belum ada keterangan. Namun exploit yang dipakai di lapangan terbukti tembus ke firmware patch Juni, jadi perlakukan keduanya sebagai celah yang sedang diserang.
Model Zyxel lain seperti GS1200 ikut terdampak?
Advisory hanya mencantumkan sepuluh model GS1900. Model yang tidak ada di daftar dinyatakan tidak terdampak oleh celah ini. Seri lain bisa saja punya advisory terpisah, jadi tetap pantau halaman keamanan Zyxel.
Bagaimana kalau model saya sudah tidak didukung?
Zyxel hanya memberi patch untuk model dalam masa dukungan keamanan. Jika model Anda tidak mendapat firmware .3, isolasi antarmuka admin seketat mungkin dan rencanakan penggantian perangkat.
Sumber
- BleepingComputer: Zyxel fixes zero-day exploited to hack nearly 1,000 network switches (4 Nov 2026)
- WindowsForum: Zyxel GS1900 CVE-2026-107441, June Firmware Patch Still Vulnerable (4 Nov 2026)
- Cryptika: Hackers Exploit Zyxel GS1900 Zero-Day in the Wild (4 Nov 2026)
- Help Net Security: Attacker compromised nearly 1000 Zyxel switches since August (22 Sep 2026)
- Zyxel: Security advisory CVE-2026-7273 untuk GS1900 (16 Jun 2026)
- Canadian Centre for Cyber Security: Zyxel security advisory AV26-603
Topik: #keamanan #cve #zyxel #jaringan #zero-day
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.