CVE-2026-123039: Celah Check Point Gaia Dieksploitasi, User Lokal Bisa Jadi Root di Firewall
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 8 menit baca
Celah CVE-2026-123039 di Check Point Gaia (CVSS 7.8) sudah dieksploitasi dan masuk CISA KEV. Ini versi aman, cara cek, dan cara update.
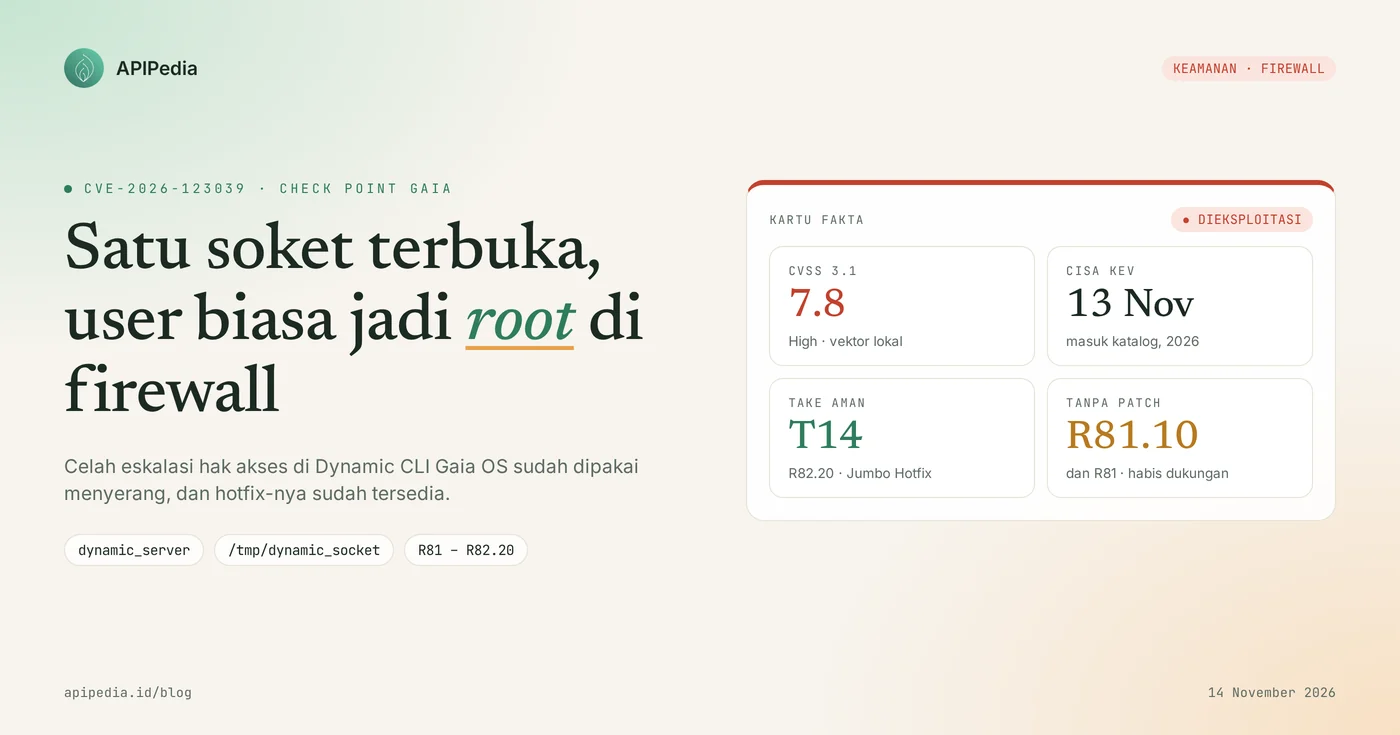
CVE-2026-123039 adalah celah eskalasi hak akses di Check Point Gaia OS (CVSS 7.8, High) yang membuat user lokal biasa bisa menjalankan perintah sebagai root lewat soket milik daemon Dynamic CLI. Celah ini sudah dieksploitasi sejak akhir Oktober 2026, masuk katalog CISA KEV pada 13 November 2026, dan sudah diperbaiki lewat Jumbo Hotfix untuk R82.20, R82.10, R82, dan R81.20.
Bagi admin jaringan, ini penting karena firewall adalah perangkat yang paling dipercaya di jaringan. Begitu penyerang jadi root di sana, ia bisa menanam backdoor dan bergerak ke server lain. Artikel ini membahas cara kerja celahnya, versi yang aman, cara mengecek perangkat Anda, langkah update, dan cara mencari jejak serangan di log.
Ringkasan cepat CVE-2026-123039
| Item | Detail |
|---|---|
| Jenis celah | Eskalasi hak akses lokal ke root (izin soket terlalu longgar dan tanpa pemeriksaan identitas) |
| Komponen | Daemon dynamic_server (Dynamic CLI) di Gaia OS, soket /tmp/dynamic_socket |
| Skor | CVSS 3.1: 7.8 (High), vektor serangan lokal |
| Versi terdampak | Gaia R82.20, R82.10, R82, R81.20, R81.10, R81 |
| Versi aman | Jumbo Hotfix R82.20 Take 14, R82.10 Take 52, R82 Take 132, R81.20 Take 174, atau lebih baru |
| Status eksploitasi | Sudah dieksploitasi; vendor melihat serangan pada sekitar dua lusin pelanggan |
| CISA KEV | Ya, ditambahkan 13 November 2026 |
| Advisory vendor | sk1000362 (dibuat 8 November 2026, diperbarui 12 November 2026) |
Bagaimana celah CVE-2026-123039 bekerja?
Celah ini bekerja karena daemon dynamic_server berjalan sebagai root, tetapi soket tempat ia menerima perintah bisa ditulis oleh semua user dan tidak memeriksa siapa yang menyambung. Akibatnya, user lokal mana pun yang sudah login di perangkat dapat mengirim satu permintaan ke soket itu dan perintahnya dijalankan dengan hak root.
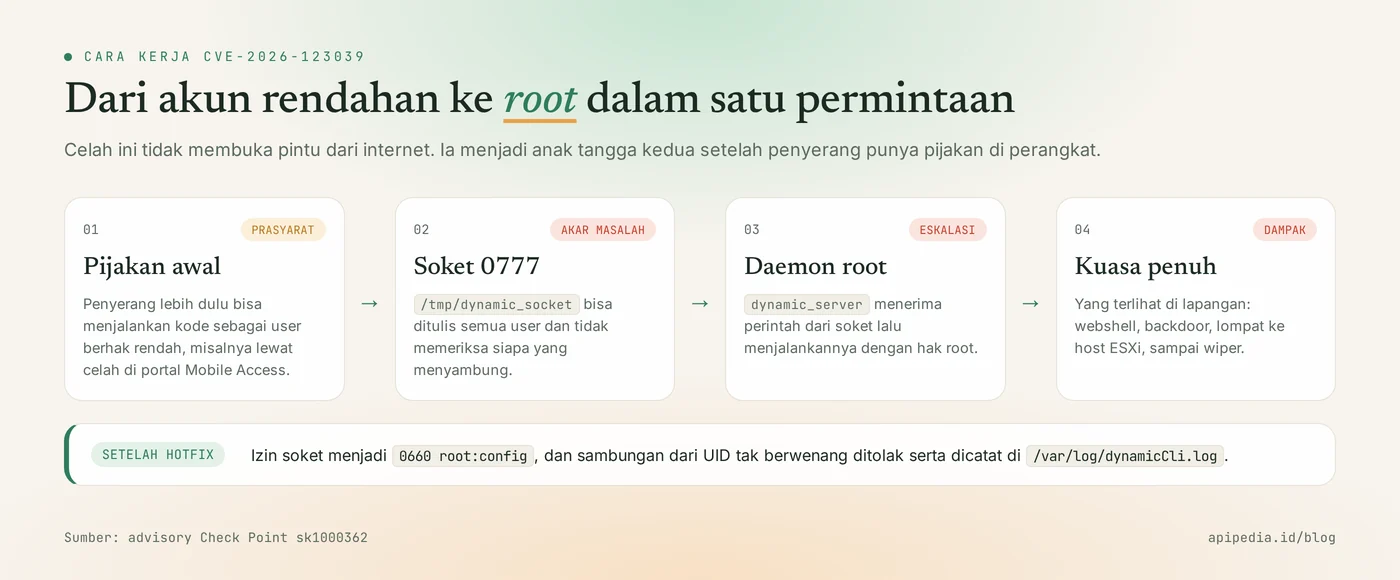
Dynamic CLI adalah mekanisme Gaia untuk menjalankan sebagian perintah Clish. Pada kondisi normal, setiap permintaan dibungkus oleh skrip Clish yang sama. Masalahnya, soket /tmp/dynamic_socket dibuat dengan izin 0777, sehingga proses lain bisa melewati pembungkus itu dan berbicara langsung dengan daemon.
Kenapa celah lokal bisa berbahaya di firewall?
Celah lokal berbahaya di firewall karena penyerang jarang berhenti di satu celah. CVE-2026-123039 tidak bisa dipakai langsung dari internet. Penyerang harus sudah bisa menjalankan kode di perangkat. Menurut riset vendor, pijakan awal itu didapat lewat celah PHP di portal Mobile Access, lalu celah ini dipakai untuk naik menjadi root.
Setelah menjadi root, pelaku terlihat menanam webshell, memasang backdoor, berpindah ke host VMware ESXi, dan pada sebagian korban menjalankan malware penghapus data. Gelombang pertama tercatat sekitar 30 Oktober 2026.
Siapa yang terdampak?
Yang terdampak adalah organisasi yang menjalankan produk Check Point berbasis Gaia OS versi R81 sampai R82.20 dan belum memasang Jumbo Hotfix terbaru. Rinciannya:
- Force Firewall / Security Gateway, termasuk anggota cluster.
- Management Server dan Log Server.
- Multi-Domain Security Management dan Multi-Domain Log Server.
- Maestro Orchestrator.
- Perangkat dengan portal Mobile Access atau layanan lain yang menghadap internet punya risiko paling tinggi, karena di situlah pijakan awal biasanya didapat.
Firewall Spark dan layanan Smart-1 Cloud tidak terdampak.
Seberapa serius CVE-2026-123039?
Celah ini serius walau skornya 7.8, karena sudah dipakai dalam serangan nyata dan memberi kendali penuh atas firewall. Skor CVSS-nya tidak mencapai kategori Critical hanya karena penyerang butuh akses lokal lebih dulu.
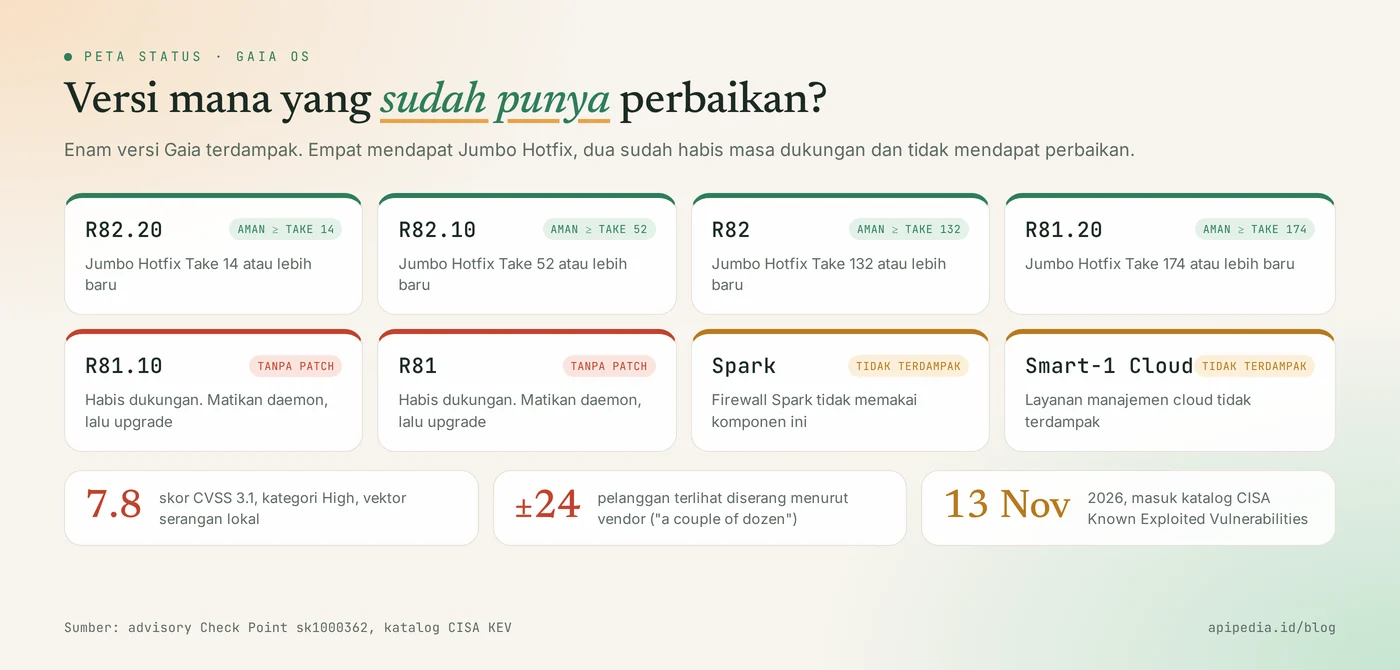
- CVSS 3.1: 7.8 (High), dengan vektor serangan lokal dan butuh hak akses rendah.
- Sudah dieksploitasi. Vendor menyatakan melihat eksploitasi aktif pada sekitar dua lusin pelanggan.
- Masuk CISA KEV pada 13 November 2026, daftar celah yang terbukti dipakai penyerang.
- Dipakai berantai. Celah ini menjadi langkah kedua setelah penyerang masuk lewat portal web perangkat.
- Dua versi tidak mendapat perbaikan. R81.10 dan R81 sudah habis masa dukungan.
Versi mana yang aman?
Versi yang aman adalah Gaia dengan Jumbo Hotfix Accumulator pada Take berikut atau yang lebih baru:
| Versi Gaia | Status | Take aman (Jumbo Hotfix) |
|---|---|---|
| R82.20 | Terdampak, ada perbaikan | Take 14 atau lebih baru |
| R82.10 | Terdampak, ada perbaikan | Take 52 atau lebih baru |
| R82 | Terdampak, ada perbaikan | Take 132 atau lebih baru |
| R81.20 | Terdampak, ada perbaikan | Take 174 atau lebih baru |
| R81.10 | Terdampak, habis dukungan | Tidak ada. Mitigasi lalu upgrade versi |
| R81 | Terdampak, habis dukungan | Tidak ada. Mitigasi lalu upgrade versi |
| Spark, Smart-1 Cloud | Tidak terdampak | Tidak perlu tindakan untuk celah ini |
Bagaimana cara cek perangkat Anda?
Cara tercepat mengeceknya adalah melihat izin soket /tmp/dynamic_socket di Expert mode: izin 0777 berarti masih rentan, izin 0660 milik root:config berarti sudah diperbaiki. Skrip berikut menggabungkan pengecekan izin soket dengan pemeriksaan log. Logika skrip sudah kami uji dengan soket dan log contoh di sandbox, bukan di perangkat Gaia asli.
#!/bin/bash
# Jalankan di Expert mode pada tiap gateway / anggota cluster
LOG=${LOG:-/var/log/dynamicCli.log}
SOCK=${SOCK:-/tmp/dynamic_socket}

echo "== Izin soket =="
if [ -e "$SOCK" ]; then
  perm=$(stat -c '%a' "$SOCK")
  [ "$perm" = "660" ] && echo "OK: $SOCK izin $perm (sudah diperbaiki)" \
    || echo "RENTAN: $SOCK izin $perm (seharusnya 660)"
else
  echo "Soket tidak ada (dynamic_server tidak berjalan)"
fi

echo "== Perintah tanpa pembungkus Clish =="
WRAP='CPprofile.sh >> /dev/null; export SP_DISTRIBUTE=0; set -o noglob;'
n=$(grep "Received =" "$LOG" 2>/dev/null | grep -vcF "$WRAP")
echo "Jumlah baris mencurigakan: $n"
[ "$n" -gt 0 ] && grep "Received =" "$LOG" | grep -vF "$WRAP" | tail -n 20

echo "== Sambungan yang ditolak setelah hotfix =="
grep -c "Rejected connection from unauthorized uid" "$LOG" 2>/dev/null
Untuk melihat Take Jumbo Hotfix yang terpasang, jalankan cpinfo -y all di Expert mode, lalu cocokkan dengan tabel di atas.
Bagaimana cara update dengan aman?
Cara update yang aman adalah memasang Jumbo Hotfix sesuai versi Gaia Anda, dimulai dari perangkat yang menghadap internet, lalu memverifikasi izin soket setelahnya.
Langkah 1: mitigasi sementara
Jika hotfix belum bisa dipasang hari ini, vendor menyarankan menghentikan proses dynamic_server dan mencegahnya menyala lagi. Perintah persisnya ada di advisory sk1000362; ikuti dari sana agar sesuai versi Anda. Dua hal yang perlu diketahui:
- Mitigasi ini mematikan perintah Dynamic CLI (daftarnya ada di sk144112), jadi uji dulu dampaknya ke operasional.
- Pastikan prosesnya benar-benar berhenti dengan perintah berikut. Keluaran kosong berarti daemon sudah mati.
ps auxw | grep -v grep | grep 'dynamic_server'Tutup juga pintu masuknya: pasang perbaikan untuk portal Mobile Access, dan batasi akses Gaia Portal serta SSH hanya dari alamat admin.
Langkah 2: pasang hotfix dan verifikasi
- Ambil snapshot atau backup konfigurasi perangkat.
- Pasang Jumbo Hotfix lewat CPUSE atau SmartConsole sesuai tabel versi aman. Untuk cluster, kerjakan satu anggota setiap kali.
- Setelah reboot, jalankan
ls -l /tmp/dynamic_socket. Hasil yang benar:srw-rw---- root config. - Untuk R81.10 dan R81, jadwalkan upgrade ke versi yang masih didukung karena tidak ada hotfix.
Bagaimana mendeteksi serangan lewat celah ini?
Serangan lewat celah ini bisa dideteksi dari /var/log/dynamicCli.log, karena daemon mencatat setiap perintah yang ia terima. Permintaan sah selalu memakai pembungkus Clish yang sama, sehingga baris tanpa pembungkus itu patut dicurigai. Skrip di bagian cara cek sudah mencakup pemeriksaan tersebut. Tambahan yang disarankan:
- Cari baris log yang memuat perintah tak wajar untuk firewall, seperti unduhan berkas, pembuatan user, atau perubahan
authorized_keys. - Setelah hotfix terpasang, baris
Rejected connection from unauthorized uiddengan UID bukan nol menandakan ada percobaan eskalasi yang diblokir. Cocokkan waktunya dengan log portal dan log autentikasi. - Periksa juga log yang sudah dirotasi dan salinan di server log, karena hasil kosong hanya berlaku untuk rentang waktu yang masih tersimpan.
Kalau menemukan tanda pembobolan?
- Pisahkan perangkat dari jaringan manajemen, tetapi jangan langsung dimatikan agar bukti tidak hilang.
- Simpan salinan log, daftar proses, dan daftar user ke tempat terpisah.
- Periksa user baru, kunci SSH, tugas terjadwal, dan berkas asing di direktori portal web.
- Ganti semua kredensial yang tersimpan atau pernah dipakai di perangkat, termasuk akun admin dan kunci VPN.
- Pasang ulang perangkat dari image bersih, lalu pulihkan konfigurasi dari backup sebelum tanggal serangan.
- Periksa server yang bisa dijangkau dari firewall, terutama host virtualisasi.
Pertanyaan yang sering diajukan
Apakah CVE-2026-123039 bisa dieksploitasi langsung dari internet?
Tidak. Penyerang harus sudah bisa menjalankan kode di perangkat sebagai user lokal. Dalam serangan yang dilaporkan, akses awal itu didapat lewat celah lain di portal web perangkat.
Apakah firewall Check Point Spark terdampak?
Tidak. Menurut advisory vendor, firewall Spark dan Smart-1 Cloud tidak terdampak CVE-2026-123039.
Kami masih memakai R81.10. Apa yang harus dilakukan?
R81.10 dan R81 tidak mendapat hotfix karena sudah habis masa dukungan. Terapkan mitigasi menghentikan dynamic_server, batasi akses manajemen, lalu rencanakan upgrade ke versi yang masih didukung.
Apakah mematikan dynamic_server mengganggu lalu lintas jaringan?
Mitigasi ini mematikan perintah Dynamic CLI yang terdaftar di sk144112, bukan fungsi penerusan paket. Tetap uji di jendela pemeliharaan karena dampaknya bergantung pada fitur yang Anda pakai.
Bagaimana memastikan hotfix sudah bekerja?
Jalankan ls -l /tmp/dynamic_socket. Jika izinnya srw-rw---- dengan pemilik root config, perbaikan sudah aktif. Izin srwxrwxrwx berarti perangkat masih rentan.
Baca juga pembahasan celah lain yang sedang dieksploitasi: OpenSSH CVE-2026-123158 di Alpine, Apache CVE-2026-119618 di mod_http2, dan GPUStack CVE-2026-102895.
Sumber
Topik: #keamanan #cve #check point #firewall #cisa kev #gaia
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.