CVE-2026-120868: Celah Kritis NetScaler di Konfigurasi Default, 28 Celah Ditambal Sekaligus
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 7 menit baca
CVE-2026-120868 (CVSS 9.3) kena semua NetScaler ADC dan Gateway di konfigurasi default. Ini build aman, cara cek versi, dan urutan update.
CVE-2026-120868 adalah celah memory overflow berskor CVSS 9.3 di mesin pemrosesan paket NetScaler ADC dan NetScaler Gateway, yang berlaku untuk semua deployment dalam konfigurasi default, tanpa login dan tanpa fitur tambahan. Celah ini diumumkan pada 12 November 2026 lewat buletin CTX697305 bersama 27 celah lain, dan diperbaiki di build 14.1-73.57 serta 13.1-64.39. Sampai artikel ini ditulis belum ada laporan eksploitasi dan celah ini belum masuk CISA KEV.
Bagi admin di Indonesia, NetScaler biasanya menjadi gerbang VPN dan load balancer aplikasi inti, sehingga gangguan di sini langsung terasa oleh pengguna. Artikel ini membahas letak celahnya, siapa yang terdampak, build yang aman, cara mengecek versi, dan urutan update yang aman.
Ringkasan cepat CVE-2026-120868
| Item | Detail |
|---|---|
| Jenis celah | Memory overflow di pemrosesan paket (CWE-119) |
| Produk | NetScaler ADC dan NetScaler Gateway yang dikelola sendiri |
| Skor | CVSS 4.0: 9.3 (Critical) |
| Syarat serangan | Tidak perlu login, tidak perlu fitur khusus; berlaku di konfigurasi default |
| Dampak menurut vendor | Perilaku tak terduga atau denial of service |
| Build aman | 14.1-73.57, 13.1-64.39, 14.1-73.58 FIPS, 13.1-37.293 FIPS/NDcPP, atau lebih baru |
| Status eksploitasi | Belum ada laporan eksploitasi; belum masuk CISA KEV |
| Buletin vendor | CTX697305, terbit 12 November 2026, memuat 28 CVE |
| Workaround | Tidak ada; satu-satunya perbaikan adalah update build |
Bagaimana celah CVE-2026-120868 bekerja?
Celah ini bekerja di lapisan paling dasar NetScaler: kode yang memproses paket jaringan bisa menulis melewati batas memori ketika menerima lalu lintas tertentu. Karena semua lalu lintas melewati lapisan ini, appliance terdampak tanpa bergantung pada fitur yang diaktifkan.
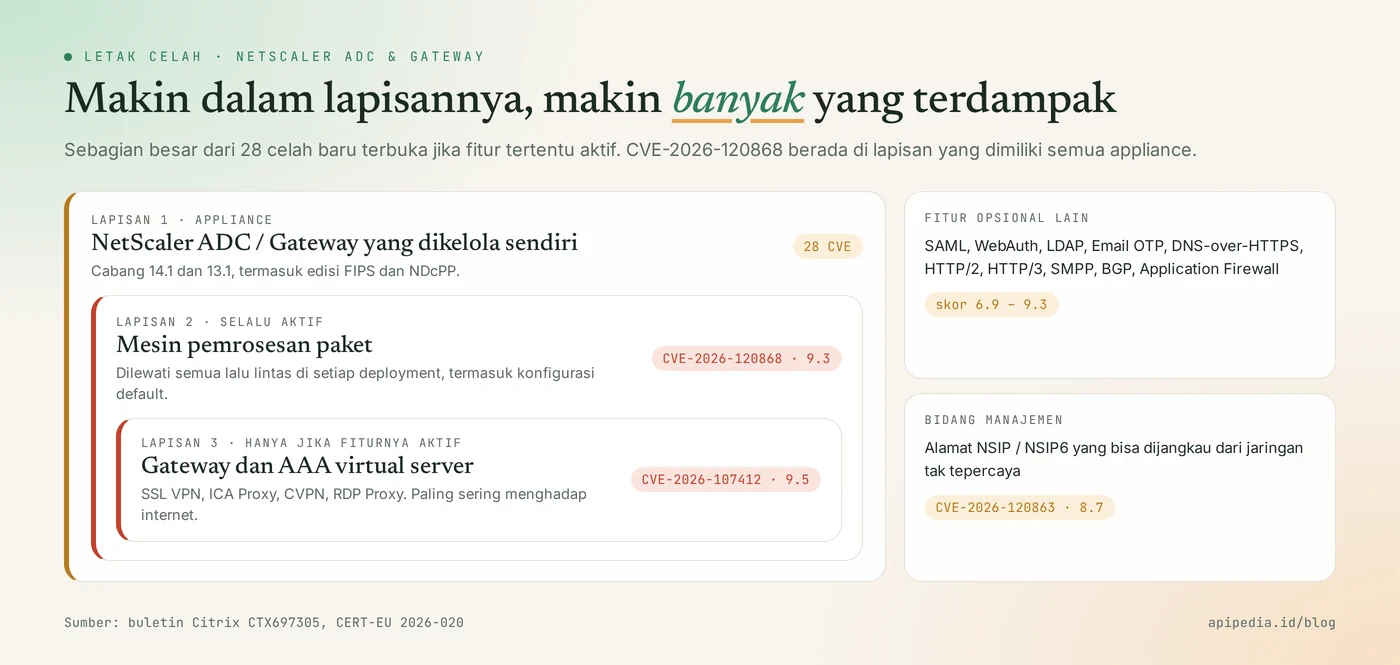
Vendor tidak merinci paket seperti apa yang memicu masalah, dan hanya menyebut dampaknya sebagai perilaku tak terduga atau denial of service. Buletin tidak menyatakan adanya eksekusi kode jarak jauh.
Apa bedanya dengan 27 celah lain di buletin yang sama?
Bedanya ada pada syarat: sebagian besar celah lain baru terbuka jika fitur tertentu aktif, sedangkan CVE-2026-120868 tidak butuh fitur apa pun. Tiga kelompok lain yang perlu diperhatikan:
- CVE-2026-107412 (skor 9.5), skor tertinggi di buletin. Berlaku jika appliance dikonfigurasi sebagai Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) atau AAA virtual server.
- Celah di fitur opsional seperti SAML, LDAP, Email OTP, DNS-over-HTTPS, HTTP/2, HTTP/3, SMPP, BGP, dan Application Firewall.
- CVE-2026-120863 (skor 8.7) di bidang manajemen, yang butuh akses ke alamat NSIP atau NSIP6.
Siapa yang terdampak?
Yang terdampak adalah semua organisasi yang mengelola sendiri appliance NetScaler ADC atau NetScaler Gateway cabang 14.1 dan 13.1 dengan build di bawah versi perbaikan. Rinciannya:
- NetScaler yang menjadi gerbang VPN atau akses aplikasi virtual untuk karyawan.
- NetScaler yang menjadi load balancer di depan aplikasi web dan API.
- Edisi FIPS dan NDcPP, yang punya nomor build perbaikan sendiri.
- Deployment Secure Private Access Hybrid yang memakai instance NetScaler.
Layanan cloud yang dikelola vendor diperbarui oleh vendor, jadi pelanggan layanan itu tidak perlu update sendiri.
Seberapa serius CVE-2026-120868?
Celah ini berkategori kritis dengan skor 9.3, tetapi tingkat urgensinya masih di bawah celah yang sudah dieksploitasi karena belum ada laporan serangan. Alasan untuk tetap bergerak cepat: NetScaler berkali-kali menjadi sasaran setelah patch dirilis, dan celah ini tidak butuh login.
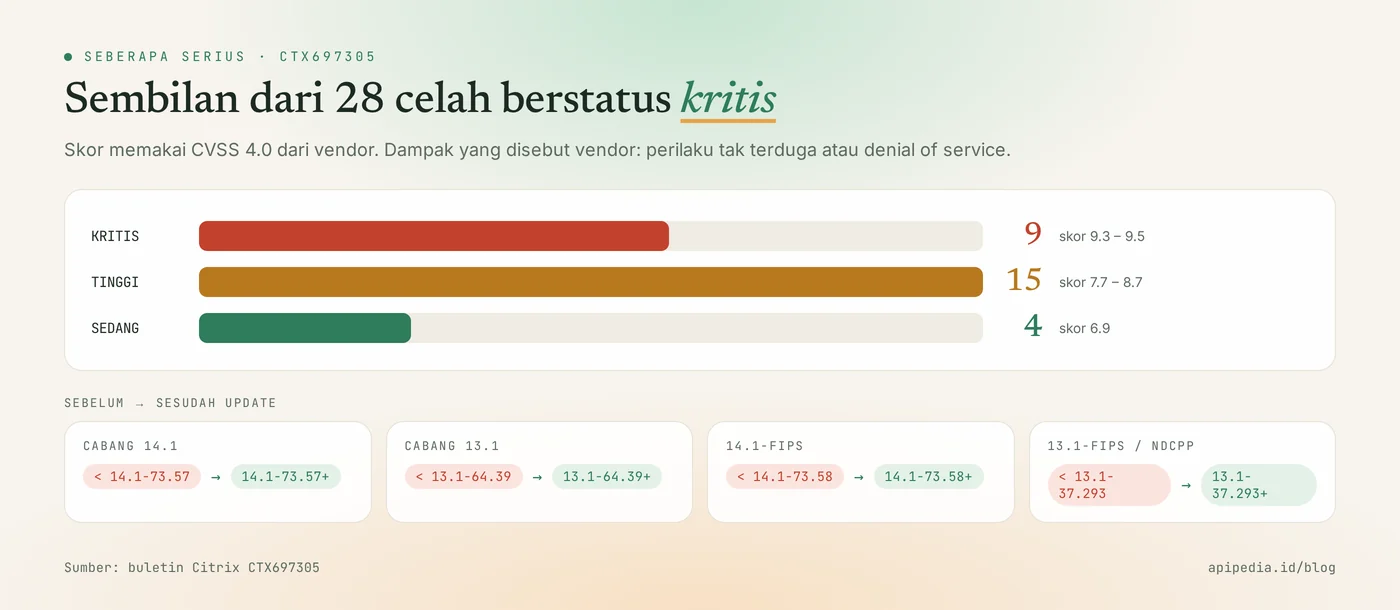
- 28 celah dalam satu buletin: 9 kritis, 15 tinggi, dan 4 sedang.
- CVE-2026-120868 berskor 9.3 dan berlaku di konfigurasi default.
- Belum ada laporan eksploitasi, dan belum ada bukti konsep publik yang terkonfirmasi.
- Tidak ada workaround. Vendor hanya menyediakan perbaikan lewat build baru.
- CERT-EU menerbitkan advisory 2026-020 dan menyarankan update segera, dengan prioritas appliance Gateway dan AAA yang menghadap internet.
Versi mana yang aman?
Versi yang aman adalah build berikut atau yang lebih baru di cabang yang sama:
| Cabang | Terdampak | Build aman |
|---|---|---|
| NetScaler ADC / Gateway 14.1 | Sebelum 14.1-73.57 | 14.1-73.57 atau lebih baru |
| NetScaler ADC / Gateway 13.1 | Sebelum 13.1-64.39 | 13.1-64.39 atau lebih baru |
| NetScaler ADC 14.1-FIPS | Sebelum 14.1-73.58 FIPS | 14.1-73.58 FIPS atau lebih baru |
| NetScaler ADC 13.1-FIPS dan 13.1-NDcPP | Sebelum 13.1-37.293 | 13.1-37.293 atau lebih baru |
Bagaimana cara cek versi NetScaler Anda?
Cara mengeceknya adalah menjalankan show ns version di CLI NetScaler, lalu membandingkan nomor build dengan tabel di atas. Keluarannya berbentuk seperti NS14.1: Build 72.40.nc.
Skrip kecil berikut membandingkan keluaran itu dengan build minimal untuk cabang 14.1 dan 13.1 standar. Skrip sudah kami uji di sandbox dengan beberapa contoh nomor build. Untuk edisi FIPS dan NDcPP, bandingkan manual dengan tabel karena nomor build-nya berbeda.
#!/bin/bash
# Pakai: ./cek_ns.sh "NS14.1: Build 72.40.nc"   (tempel keluaran `show ns version`)
v="$1"
rel=$(echo "$v" | grep -oE 'NS[0-9]+\.[0-9]+' | sed 's/NS//')
bld=$(echo "$v" | grep -oE 'Build [0-9]+\.[0-9]+' | sed 's/Build //')
case "$rel" in
  14.1) min=73.57 ;;
  13.1) min=64.39 ;;
  *) echo "Cabang $rel tidak ada di tabel buletin, cek manual"; exit 2 ;;
esac
if [ "$(printf '%s\n%s\n' "$min" "$bld" | sort -V | head -n1)" = "$min" ]; then
  echo "AMAN: $rel-$bld (minimal $rel-$min)"
else
  echo "PERLU UPDATE: $rel-$bld lebih lama dari $rel-$min"
fi
Contoh hasil: NS14.1: Build 72.40.nc menghasilkan PERLU UPDATE, sedangkan NS13.1: Build 64.39.nc menghasilkan AMAN.
Bagaimana cara update dengan aman?
Cara update yang aman adalah memperbarui appliance yang menghadap internet lebih dulu, satu node setiap kali, dengan backup konfigurasi sebelum mulai.
Langkah 1: kurangi paparan selama menunggu jadwal
Tidak ada workaround resmi untuk CVE-2026-120868, jadi langkah ini hanya memperkecil risiko dari celah lain di buletin yang sama:
- Pastikan alamat manajemen NSIP dan NSIP6 tidak bisa dijangkau dari internet atau jaringan tamu.
- Catat fitur yang aktif (Gateway, AAA, SAML, HTTP/3, dan lainnya) untuk menentukan urutan prioritas.
- Dahulukan appliance Gateway dan AAA yang menghadap internet.
Langkah 2: update dan verifikasi
- Simpan konfigurasi berjalan dengan
save ns config, lalu buat backup penuh dari menu Backup and Restore. - Unduh build perbaikan sesuai cabang dari portal unduhan vendor.
- Pada pasangan high availability, update node sekunder lebih dulu, uji, lakukan failover, lalu update node yang tadinya primer.
- Setelah reboot, jalankan
show ns versiondan pastikan build sudah sesuai tabel. - Uji login VPN, virtual server utama, dan sinkronisasi HA sebelum menutup jendela pemeliharaan.
Bagaimana mendeteksi upaya serangan?
Belum ada indikator kompromi resmi untuk celah ini, karena vendor menyatakan tidak mengetahui adanya eksploitasi. Yang bisa dipantau adalah gejala umum masalah memori:
- Appliance yang restart sendiri, failover HA tanpa sebab jelas, atau munculnya berkas core dump baru.
- Lonjakan lalu lintas tak wajar ke alamat virtual server sesaat sebelum gangguan.
- Akses ke alamat manajemen dari sumber yang tidak dikenal.
Crash di build yang belum diperbarui bukan bukti serangan, tetapi layak diselidiki dan menjadi alasan mempercepat update.
Kalau appliance crash berulang sebelum sempat update?
- Simpan berkas core dump dan log sebelum terhapus oleh rotasi.
- Catat waktu kejadian dan cocokkan dengan log firewall di depan appliance.
- Majukan jadwal update ke build perbaikan.
- Buka tiket ke dukungan vendor dengan melampirkan berkas tadi.
Pertanyaan yang sering diajukan
Apakah CVE-2026-120868 sudah dieksploitasi?
Belum ada laporan. Vendor menyatakan tidak mengetahui adanya eksploitasi, CERT-EU menyebut belum ada bukti konsep publik yang terkonfirmasi, dan celah ini belum masuk katalog CISA KEV per 13 November 2026.
Apakah celah ini memungkinkan pengambilalihan appliance?
Buletin vendor hanya menyebut perilaku tak terduga atau denial of service, dan tidak menyatakan eksekusi kode jarak jauh. Celah memori tetap perlu diperlakukan serius karena penilaian dampak bisa berubah.
Kami hanya memakai NetScaler sebagai load balancer, tanpa Gateway. Tetap terdampak?
Ya. CVE-2026-120868 berlaku untuk semua deployment dalam konfigurasi default. Yang tidak berlaku bagi Anda adalah celah khusus Gateway dan AAA seperti CVE-2026-107412.
Apakah ada workaround selain update?
Tidak ada. Buletin CTX697305 tidak mencantumkan workaround, sehingga update ke build perbaikan adalah satu-satunya jalan.
Berapa nomor build minimal yang harus dipasang?
14.1-73.57 untuk cabang 14.1, 13.1-64.39 untuk cabang 13.1, 14.1-73.58 untuk 14.1-FIPS, dan 13.1-37.293 untuk 13.1-FIPS serta NDcPP.
Baca juga pembahasan celah lain minggu ini: Apache CVE-2026-119618 di mod_http2, OpenSSH CVE-2026-123158 di Alpine, dan Outlook CVE-2026-124194.
Sumber
Topik: #keamanan #cve #netscaler #citrix #load balancer #vpn
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.