Penyadapan Presiden lewat LIMS: Cara Kerjanya dan Pelajaran Insider Threat
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 9 menit baca
Bareskrim menyebut LIMS, alat sadap resmi, disalahgunakan untuk menyadap Presiden. Begini cara kerjanya dan cara mencegah penyalahgunaan akses orang dalam.
LIMS (Lawful Interception Management System) adalah sistem resmi yang dipakai penegak hukum untuk menyadap komunikasi lewat jaringan operator seluler. Sistem inilah yang menurut Bareskrim Polri disalahgunakan untuk menyadap nomor Presiden Prabowo Subianto dan sejumlah pihak lain. Kasus ini penting karena celahnya bukan peretasan dari luar, melainkan penyalahgunaan akses oleh orang dalam.
Artikel ini merangkum duduk perkaranya, menjelaskan cara kerja LIMS secara teknis, lalu menarik pelajaran praktis untuk developer, pemilik bisnis, dan pengguna biasa. Semua tersangka masih berstatus terduga; belum ada putusan pengadilan, dan asas praduga tak bersalah tetap berlaku.
Apa yang sebenarnya terjadi?
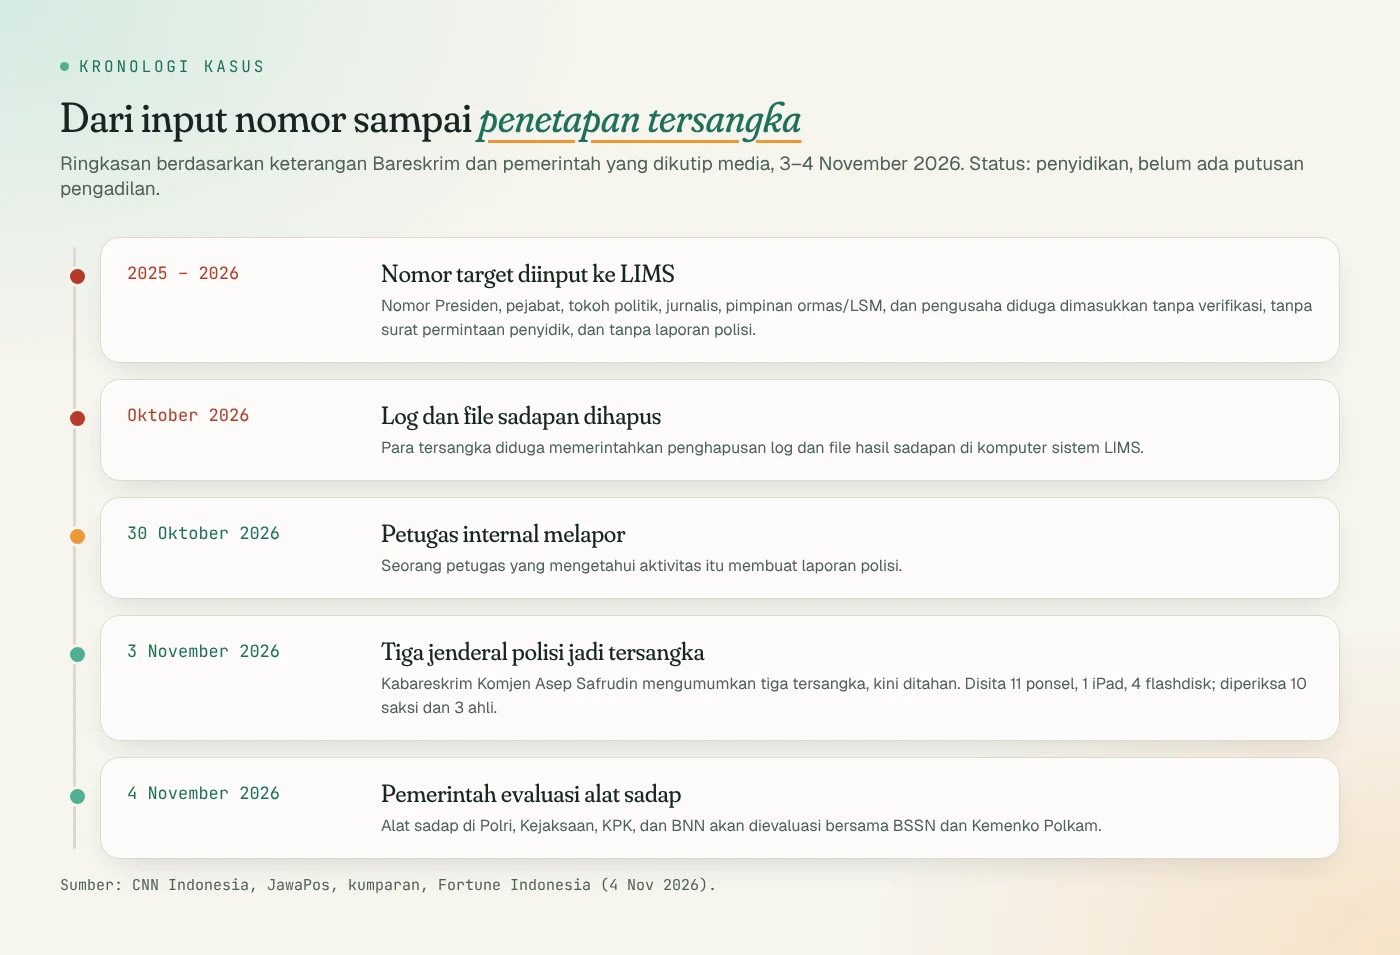
Pada Selasa, 3 November 2026, Kabareskrim Komjen Asep Safrudin mengumumkan tiga jenderal polisi sebagai tersangka di Mabes Polri, Jakarta. Menurut pemberitaan CNN Indonesia, JawaPos, dan Fortune Indonesia, ketiganya adalah mantan Kapolri Jenderal Listyo Sigit Prabowo (LSP), Irjen Ahrie Sonta Nasution (ASN), dan Irjen Eko Hadi Santoso (EH/EHS).
Modus yang dipaparkan Bareskrim:
- Sepanjang 2025 hingga 2026, sejumlah nomor telepon diinput ke server LIMS tanpa verifikasi, tanpa surat permintaan penyidik, dan tanpa laporan polisi yang terkait.
- Targetnya mencakup nomor Presiden, pejabat negara, tokoh politik, jurnalis dan tokoh media, pimpinan ormas/LSM, serta pengusaha (CNN Indonesia).
- Sekitar Oktober 2026, para tersangka diduga memerintahkan penghapusan log dan file hasil sadapan di komputer sistem LIMS.
- Kasus terbongkar setelah seorang petugas yang mengetahui aktivitas itu membuat laporan polisi pada 30 Oktober 2026 (JawaPos).
Dittipidsiber Bareskrim memeriksa 10 saksi dan 3 ahli, serta menyita 11 ponsel, 1 iPad, dan 4 flashdisk. Ketiga tersangka ditahan di rutan Bareskrim. Polri menyebut perbuatan ini tindakan individu, "bukan kebijakan institusi Polri".
Pasal apa yang dikenakan?
Sumber sedikit berbeda soal rincian pasal. CNBC Indonesia menyebut Pasal 258 dan Pasal 332 KUHP baru serta Pasal 32 ayat (1) UU ITE. JawaPos menyebut Pasal 25 dan Pasal 258 UU Nomor 1 Tahun 2023 tentang KUHP. Keduanya sepakat pada ancaman maksimal 10 tahun penjara. Menko Yusril Ihza Mahendra menegaskan perkaranya menyangkut penyadapan tanpa hak, bukan makar.
Bagaimana cara kerja LIMS?
LIMS adalah perangkat lunak dan perangkat keras untuk mengelola lawful interception (penyadapan sah). Mengutip ETSI, lawful interception memungkinkan aparat memperoleh data komunikasi dari penyedia telekomunikasi untuk penyidikan kejahatan serius seperti terorisme.
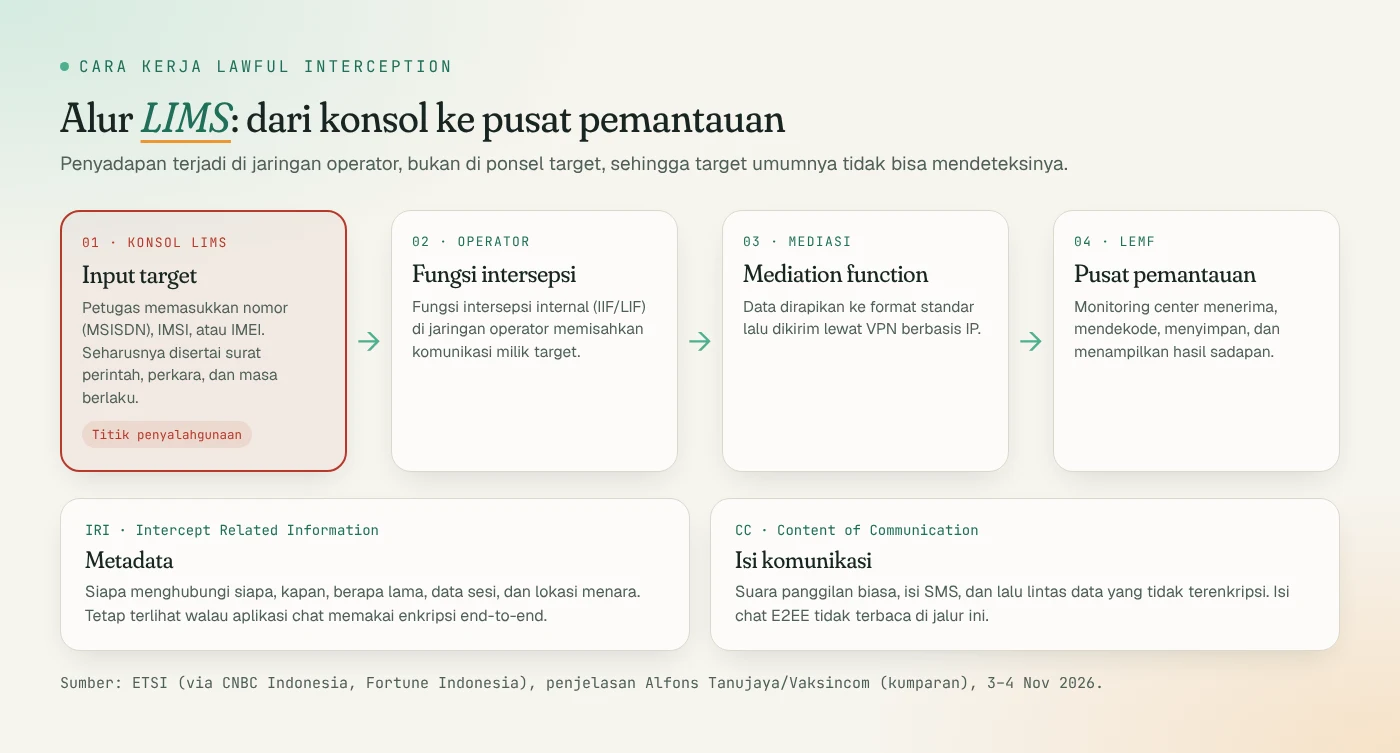
Bedanya dengan spyware: tidak ada yang dipasang di ponsel target. Penyadapan terjadi di infrastruktur operator. Alurnya kira-kira begini:
- Input target. Petugas memasukkan nomor telepon (MSISDN), identitas SIM (IMSI), atau identitas perangkat (IMEI) ke konsol.
- Fungsi intersepsi di operator. Internal Interception Function (IIF/LIF) di jaringan operator memisahkan komunikasi milik target.
- Mediasi. Data dirapikan ke format standar dan dikirim lewat VPN berbasis IP.
- LEMF. Law Enforcement Monitoring Facility (pusat pemantauan) menerima, mendekode, menyimpan, dan menampilkan hasilnya.
Menurut Fortune Indonesia, LIMS mendukung jaringan 2G hingga 5G, jaringan tetap, WLAN, dan PON, dan kini ada versi berbasis cloud (vLIMS). Di Indonesia, prosedur penyadapan di Monitoring Center Polri diatur Perkap Nomor 5 Tahun 2010: permintaan harus tertulis dan memuat perkara, tujuan, identitas target, dan durasi.
Data apa saja yang bisa diambil?
| Jenis data | Contoh | Terlindungi oleh enkripsi end-to-end? |
|---|---|---|
| IRI (Intercept Related Information) / metadata | Nomor yang dihubungi, waktu, durasi, data sesi, lokasi menara | Tidak. Pola komunikasi tetap terlihat |
| CC (Content of Communication) dari panggilan seluler biasa | Suara telepon reguler | Tidak |
| CC dari SMS | Isi pesan teks | Tidak |
| CC dari aplikasi chat E2EE | Isi pesan WhatsApp/Signal | Ya. Yang tertangkap hanya lalu lintas terenkripsi |
Pakar keamanan siber Vaksincom, Alfons Tanujaya, mengingatkan bahwa metadata saja sudah sangat bernilai: siapa bicara dengan siapa, seberapa sering, berapa lama, sampai kapan dan di mana pertemuan terjadi.
Kenapa ini disebut insider threat, bukan peretasan?
Alfons menyebut kasus ini "penyalahgunaan alat negara oleh orang yang punya kewenangan". Menurutnya, LIMS lebih "menarik" bagi orang dalam dibanding spyware komersial karena:
- Tidak meninggalkan jejak di perangkat. Forensik ponsel target tidak akan menemukan apa-apa.
- Bisa massal tanpa biaya tambahan. Spyware komersial mahal dan terbatas jumlah targetnya.
- Tidak ada jejak pembelian. Tidak ada kontrak vendor atau server command-and-control yang bisa dilacak.
Ia juga menyoroti titik buta operator: "Operator melihat nomor dan peminta, bukan alasan atau surat perkaranya." Artinya, operator menjalankan perintah tanpa bisa menilai sah tidaknya. Masalah intinya ada di tata kelola: pengawas berada dalam rantai komando yang sama dengan pemegang akses.
Penghapusan log pun belum tentu menghapus jejak. Sisa bukti bisa ada di log cadangan operator, backup sistem, perangkat yang disita, dan kesaksian whistleblower. Kasus ini sendiri terbongkar karena laporan petugas internal.
Apa dampaknya bagi bisnis dan developer?
Hampir setiap produk digital punya "LIMS kecil" sendiri: panel admin yang bisa membuka data pelanggan, fitur impersonate user, akses ekspor database, atau API internal tanpa batasan. Pola risikonya sama: seseorang yang sah memiliki akses memakainya untuk tujuan yang tidak sah, lalu menghapus jejaknya.
Di Indonesia, risiko ini juga bersinggungan dengan UU Pelindungan Data Pribadi. Kalau data pelanggan bocor karena orang dalam, perusahaan tetap menanggung akibatnya, seperti yang kita bahas pada kasus kebocoran data 5,7 juta akun Fore Coffee.
Langkah 1: wajibkan dua orang dan satu tiket
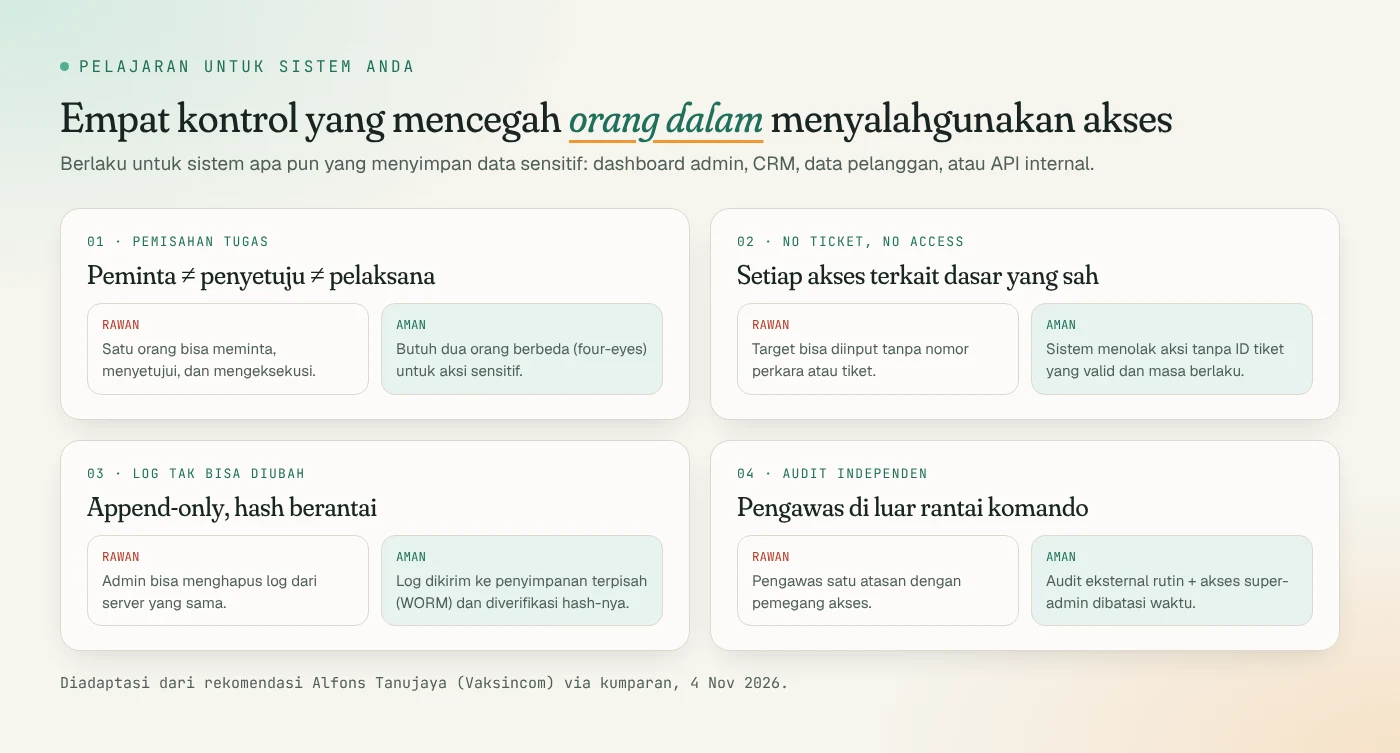
Aksi sensitif (membuka data pribadi, ekspor massal, mengubah izin) sebaiknya hanya bisa dieksekusi bila ada penyetuju yang berbeda dan ID tiket yang valid. Batasi juga akses super-admin dengan masa berlaku (just-in-time access), bukan permanen.
Langkah 2: buat audit log yang tidak bisa diubah diam-diam
Contoh di bawah membuat tabel audit di PostgreSQL yang bersifat append-only. Setiap baris menyimpan hash baris sebelumnya, sehingga perubahan diam-diam akan memutus rantai. Constraint beda_orang menolak aksi yang disetujui oleh pelakunya sendiri. Kode ini sudah kami uji di PostgreSQL 16.
CREATE EXTENSION IF NOT EXISTS pgcrypto;

CREATE TABLE audit_log (
  id         bigserial   PRIMARY KEY,
  at         timestamptz NOT NULL DEFAULT now(),
  actor      text        NOT NULL,  -- yang mengeksekusi
  approver   text        NOT NULL,  -- yang menyetujui
  ticket_id  text        NOT NULL,  -- dasar akses (tiket/perkara)
  action     text        NOT NULL,
  target     text        NOT NULL,
  prev_hash  text,
  hash       text,
  CONSTRAINT beda_orang CHECK (actor <> approver)
);

-- Setiap baris menyimpan hash baris sebelumnya (hash berantai)
CREATE OR REPLACE FUNCTION audit_chain() RETURNS trigger AS $$
DECLARE last_hash text;
BEGIN
  PERFORM pg_advisory_xact_lock(424242);
  SELECT hash INTO last_hash FROM audit_log ORDER BY id DESC LIMIT 1;
  NEW.prev_hash := coalesce(last_hash, 'GENESIS');
  NEW.hash := encode(digest(
      NEW.prev_hash || (NEW.at AT TIME ZONE 'UTC')::text || NEW.actor ||
      NEW.approver || NEW.ticket_id || NEW.action || NEW.target, 'sha256'), 'hex');
  RETURN NEW;
END $$ LANGUAGE plpgsql;

CREATE TRIGGER trg_audit_chain BEFORE INSERT ON audit_log
  FOR EACH ROW EXECUTE FUNCTION audit_chain();

-- Tolak UPDATE, DELETE, dan TRUNCATE
CREATE OR REPLACE FUNCTION audit_block() RETURNS trigger AS $$
BEGIN
  RAISE EXCEPTION 'audit_log bersifat append-only';
END $$ LANGUAGE plpgsql;

CREATE TRIGGER trg_audit_block BEFORE UPDATE OR DELETE ON audit_log
  FOR EACH ROW EXECUTE FUNCTION audit_block();
CREATE TRIGGER trg_audit_trunc BEFORE TRUNCATE ON audit_log
  FOR EACH STATEMENT EXECUTE FUNCTION audit_block();

REVOKE UPDATE, DELETE, TRUNCATE ON audit_log FROM PUBLIC;
Untuk memeriksa integritas, jalankan kueri berikut secara berkala. Hasil kosong berarti rantai utuh; setiap id yang muncul menandakan baris yang diubah.
SELECT id
FROM (
  SELECT id, hash, prev_hash,
         lag(hash) OVER (ORDER BY id) AS prev_expected,
         encode(digest(prev_hash || (at AT TIME ZONE 'UTC')::text || actor ||
                approver || ticket_id || action || target, 'sha256'), 'hex') AS recomputed
  FROM audit_log
) t
WHERE hash <> recomputed
   OR prev_hash <> coalesce(prev_expected, 'GENESIS');
Langkah 3: simpan checkpoint di luar jangkauan admin
Trigger di atas masih bisa dimatikan oleh superuser database, dan orang yang sangat niat bisa menghitung ulang seluruh rantai. Karena itu, kirim hash terakhir secara rutin ke penyimpanan WORM (write once, read many) yang dikelola pihak lain. Contoh dengan Amazon S3 Object Lock (bucket harus dibuat dengan Object Lock aktif):
TGL=$(date +%F)
psql -At -c "SELECT id, hash FROM audit_log ORDER BY id DESC LIMIT 1" > "checkpoint-$TGL.txt"

aws s3api put-object \
  --bucket audit-worm-contoh \
  --key "checkpoints/checkpoint-$TGL.txt" \
  --body "checkpoint-$TGL.txt" \
  --object-lock-mode COMPLIANCE \
  --object-lock-retain-until-date 2027-11-04T00:00:00Z
Dalam mode COMPLIANCE, objek tidak bisa dihapus atau ditimpa siapa pun, termasuk akun root, sampai tanggal retensi lewat. Jika hash di database tidak cocok dengan checkpoint, berarti ada yang mengubah riwayat.
Langkah 4: audit independen dan jalur pelapor
Tunjuk peninjau dari luar tim yang memegang akses, dan sediakan kanal whistleblower yang aman. Kasus LIMS menunjukkan satu laporan dari dalam bisa jadi satu-satunya jalan terbongkarnya penyalahgunaan.
Apa yang bisa dilakukan pengguna biasa?
- Pakai aplikasi dengan enkripsi end-to-end untuk percakapan sensitif. Isi pesan aman dari penyadapan di level operator, meski metadata tetap terlihat.
- Hindari SMS dan panggilan seluler biasa untuk informasi rahasia, termasuk kode OTP yang bisa diganti dengan aplikasi autentikator.
- Jangan andalkan "cek tanda HP disadap". Penyadapan lewat LIMS tidak meninggalkan jejak di perangkat, jadi tips seperti baterai cepat habis tidak relevan untuk modus ini.
- Kurangi jejak metadata bila perlu, misalnya dengan tidak memakai nomor utama untuk semua layanan.
Apa langkah pemerintah selanjutnya?
Menurut CNN Indonesia, pemerintah akan mengevaluasi alat sadap di Polri, Kejaksaan, KPK, dan BNN bersama BSSN dan Kemenko Polkam. Komisi III DPR meminta proses berjalan profesional dan transparan. Alfons Tanujaya juga mendorong agar RUU Penyadapan segera disahkan, dengan syarat setiap input nomor tercatat permanen, tidak bisa dihapus operator, diaudit pihak independen, dan memerlukan izin pengadilan.
Bagi pelaku industri, ini sinyal bahwa regulasi akses data dan audit trail akan makin ketat, sejalan dengan tren kebijakan digital lain seperti aturan takedown 4 jam Komdigi.
FAQ
Apakah LIMS itu ilegal?
Tidak. LIMS adalah alat resmi untuk penyadapan sah dalam penegakan hukum. Yang dipersoalkan Bareskrim adalah dugaan penggunaannya tanpa verifikasi, tanpa surat permintaan penyidik, dan tanpa kaitan dengan perkara.
Apakah WhatsApp bisa disadap lewat LIMS?
Isi pesan WhatsApp terlindungi enkripsi end-to-end, jadi tidak terbaca di jalur operator. Namun metadata seperti waktu koneksi, alamat IP, dan lokasi menara tetap bisa terekam.
Bagaimana saya tahu nomor saya disadap lewat LIMS?
Secara teknis hampir tidak mungkin dari sisi pengguna, karena penyadapan terjadi di jaringan operator, bukan di ponsel. Perlindungan terbaik adalah memakai komunikasi terenkripsi untuk hal sensitif.
Apakah menghapus log benar-benar menghilangkan bukti?
Belum tentu. Jejak bisa tersisa di log cadangan operator, backup sistem, perangkat yang disita, dan kesaksian orang dalam. Itulah sebabnya audit log sebaiknya disalin ke penyimpanan terpisah yang tidak bisa diubah.
Apa pelajaran utama untuk perusahaan?
Teknologi yang aman tidak cukup bila tata kelolanya lemah. Terapkan pemisahan tugas, akses berbasis tiket, log yang tidak bisa diubah, dan audit independen.
Sumber
- CNN Indonesia: Fakta-fakta dugaan penyadapan Presiden Prabowo (4 Nov 2026)
- kumparanTEKNO: Pakar sebut penyadapan LIMS bukan spyware, tapi insider threat (4 Nov 2026)
- CNBC Indonesia: Penyadapan Presiden gunakan LIMS secara ilegal (4 Nov 2026)
- Fortune Indonesia: Apa itu LIMS yang diduga untuk menyadap telepon Prabowo (4 Nov 2026)
- JawaPos: Modus penyadapan, nomor target diinput di LIMS sejak 2025 (4 Nov 2026)
- VIVA: Kenali cara kerja LIMS (4 Nov 2026)
- AWS: Dokumentasi Amazon S3 Object Lock
Topik: #keamanan #penyadapan #lims #insider-threat #privasi
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.