Celah Apache Axis CVE-2026-90436: RCE Tanpa Login di Confluence Data Center, Sudah Dieksploitasi
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 10 menit baca
Celah Apache Axis 1.x CVE-2026-90436 (CVSS 9.8) dieksploitasi lewat Confluence Data Center dan N-central. Ini cara cek, mitigasi, dan versi amannya.
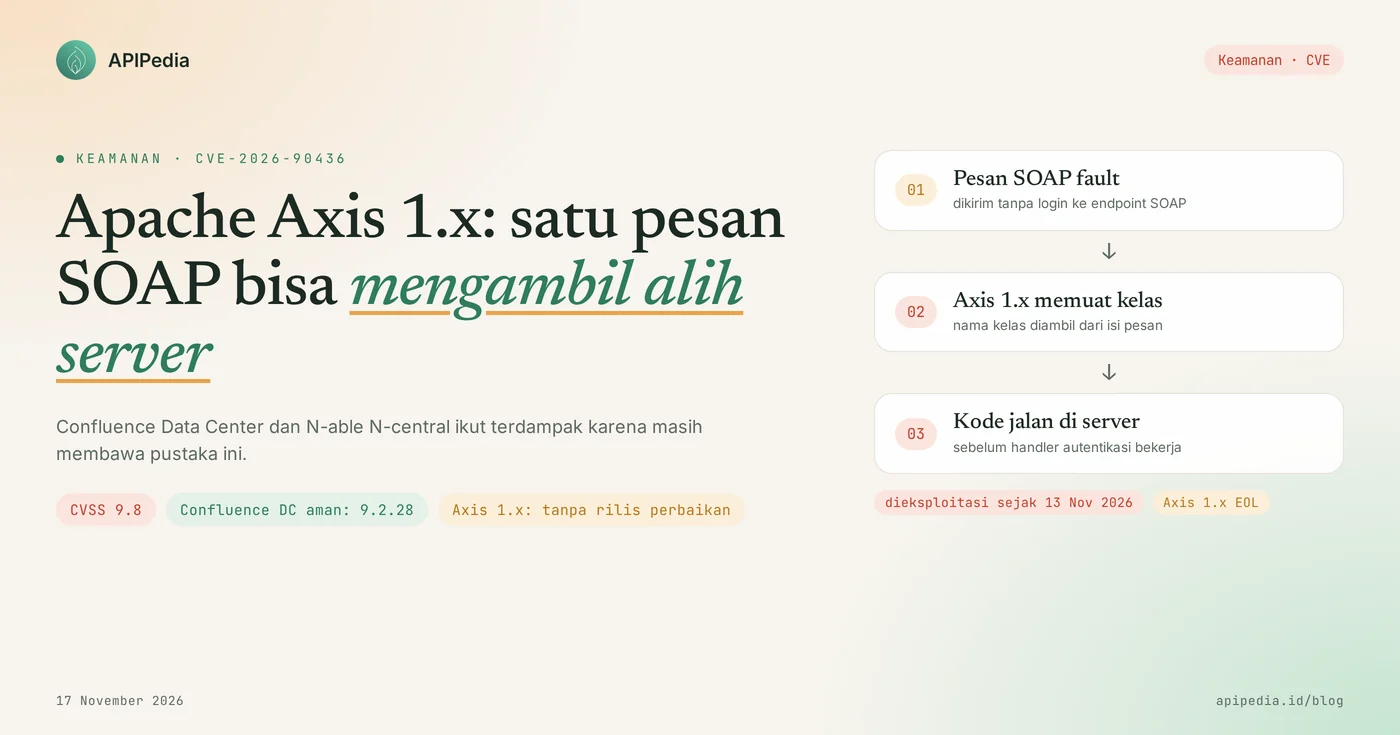
CVE-2026-90436 adalah celah eksekusi kode jarak jauh tanpa login di Apache Axis 1.x, pustaka SOAP Java yang sudah end of life, dengan skor CVSS 3.1 sebesar 9.8. Semua versi Axis 1.x sampai 1.4 terdampak dan tidak akan ada rilis perbaikan. Produk yang masih membawa pustaka ini ikut terpapar: Atlassian Confluence Data Center 1.x sampai 9.x (aman di 9.2.28) dan N-able N-central. Eksploitasi terhadap keduanya terdeteksi pada 13 November 2026.
Celah ini penting karena Axis 1.x jarang dipasang secara sadar. Pustaka itu biasanya ikut terbawa di dalam aplikasi Java lama, layanan SOAP internal, atau produk vendor. Artikel ini menjelaskan cara kerjanya, siapa yang terdampak, versi aman, skrip untuk mencari Axis 1.x di server, langkah mitigasi di Confluence, dan cara mencari tanda pembobolan.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-90436 |
| Produk | Apache Axis 1.x (pustaka SOAP Java, sudah end of life) |
| Jenis celah | Pemuatan kelas yang tidak aman saat memproses pesan SOAP fault (CWE-470), berujung eksekusi kode |
| Skor | CVSS 3.1: 9.8 (kritis), lewat jaringan, tanpa login, tanpa interaksi pengguna. Atlassian menilai 9.3 (CVSS 4.0) untuk Confluence |
| Versi terdampak | Axis 1.x sampai 1.4; Confluence Data Center 1.x sampai 9.x bila Remote API aktif; N-central on-premises bila Legacy API aktif |
| Versi aman | Confluence Data Center 9.2.28 atau 10.x. Axis 1.x tidak punya rilis perbaikan |
| Diumumkan | 6 November 2026 oleh Apache Software Foundation |
| Status | Dieksploitasi sejak 13 November 2026. Belum tercantum di katalog CISA KEV versi 13 November 2026 |
Bagaimana celah Apache Axis ini bekerja?
Celah ini bekerja karena Axis 1.x memuat kelas Java yang namanya disebut di dalam pesan SOAP fault kiriman klien, sebelum memastikan kelas itu memang jenis fault yang sah. Bila ada kelas yang cocok di classpath aplikasi, pemuatan itu bisa berujung pada kode yang berjalan di server.
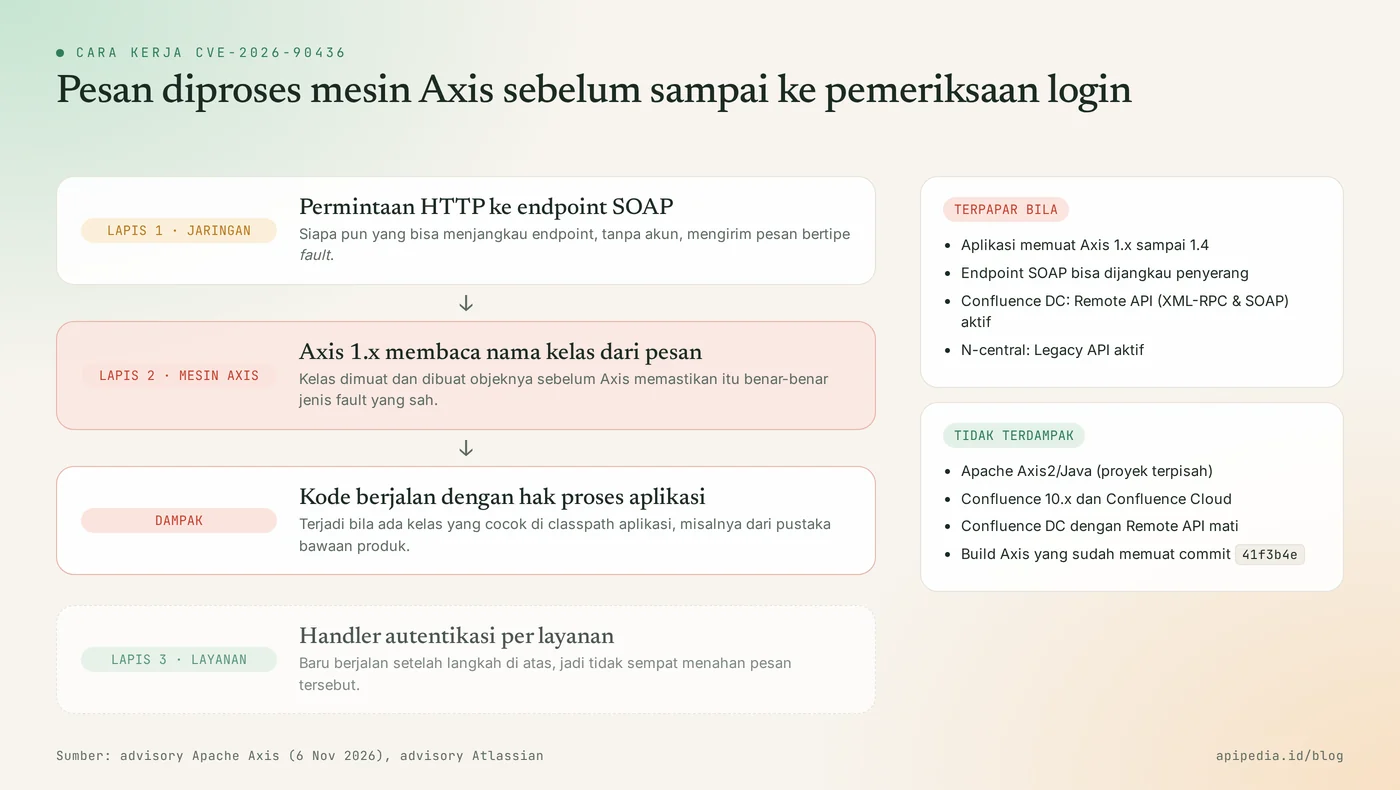
Urutannya seperti ini:
- Penyerang mengirim permintaan HTTP ke endpoint SOAP aplikasi. Tidak perlu akun.
- Pesan itu bertipe fault dan menyebut nama sebuah kelas Java.
- Axis 1.x memuat kelas tersebut dan membuat objeknya. Pemeriksaan bahwa kelas itu benar-benar turunan fault baru dilakukan setelahnya.
- Kelas yang dimuat ikut menjalankan kode inisialisasinya dengan hak proses aplikasi.
Kenapa autentikasi layanan tidak menahan serangan ini?
Karena pesan fault diproses saat mesin Axis masih mencari layanan tujuan, yaitu sebelum rantai handler per layanan dijalankan. Menurut advisory Apache, handler autentikasi yang dipasang di tingkat layanan tidak sempat memeriksa permintaan itu. Artikel ini sengaja tidak memuat contoh pesan atau nama kelas yang dipakai dalam serangan.
Siapa yang terdampak?
Yang terdampak adalah setiap aplikasi yang memuat Axis 1.x dan membuka endpoint SOAP-nya ke jaringan yang bisa dijangkau penyerang. Kelompok yang perlu segera memeriksa:
- Confluence Data Center 1.x sampai 9.x dengan pengaturan Remote API (XML-RPC & SOAP) aktif. Pengaturan ini mati secara bawaan untuk instalasi baru sejak Confluence 3.0, tetapi sering dinyalakan untuk skrip dan integrasi lama.
- N-able N-central on-premises dengan Legacy API aktif, termasuk yang sudah di 2026.4 HF2.
- Aplikasi Java internal yang masih menyertakan
axis.jaratauaxis-1.4.jar, misalnya layanan SOAP lama, konektor ERP, atau integrasi perbankan dan pemerintahan. - Paket distro: Debian mencatat paket
axis(libaxis-java 1.4) di bookworm dan trixie masih rentan.
Yang tidak terdampak: Apache Axis2/Java (proyek terpisah), Confluence 10.x ke atas (fitur Remote API sudah dihapus), dan Confluence Cloud.
Seberapa serius celah ini?
Sangat serius: skornya 9.8, bisa dipicu tanpa login, pustakanya tidak akan diperbaiki, dan serangan nyata sudah terdeteksi di dua produk berbeda.
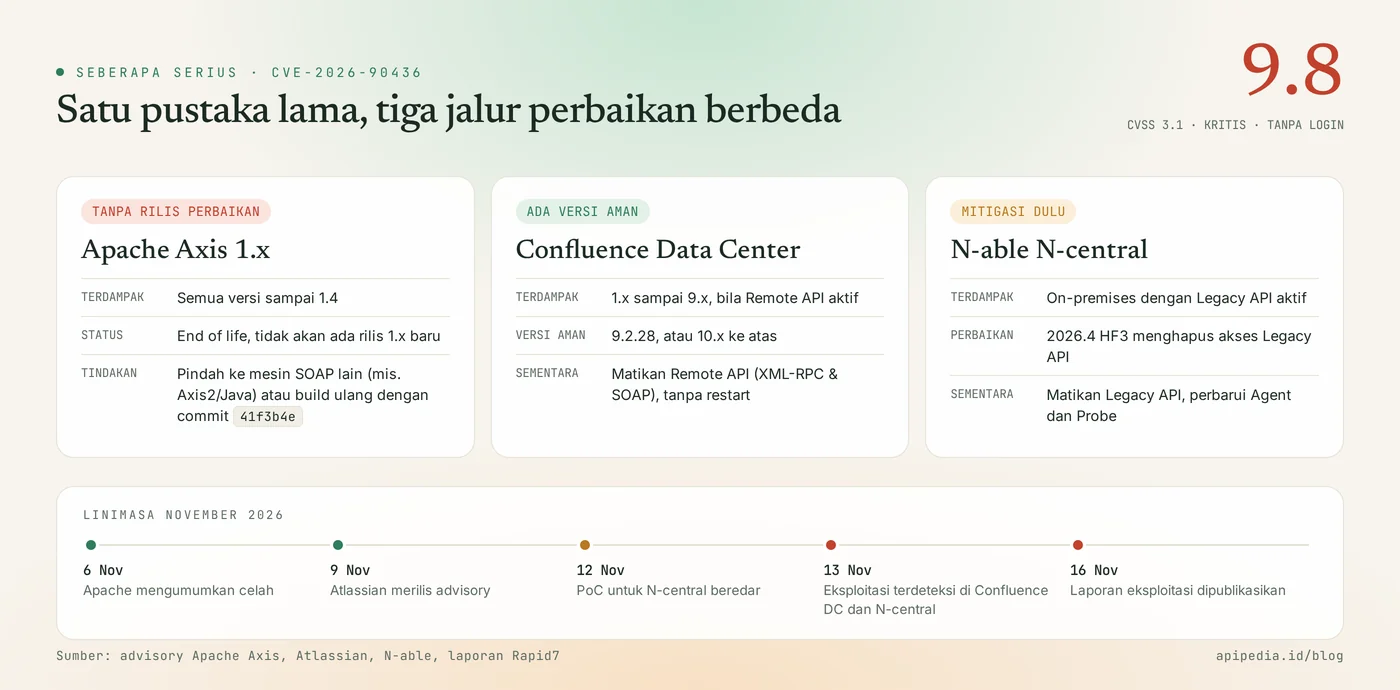
- 6 November 2026: Apache mengumumkan celah dan menyatakan tidak akan merilis Axis 1.x baru.
- 9 November 2026: Atlassian menerbitkan advisory untuk Confluence Data Center.
- 12 November 2026: kode pembuktian (PoC) yang menyasar N-central beredar publik.
- 13 November 2026: tim respons insiden Rapid7 mendeteksi eksploitasi di lingkungan pelanggan Confluence Data Center. Pada hari yang sama, N-able melaporkan eksploitasi N-central lewat celah yang berkorelasi kuat dengan CVE ini.
- Dampak di N-central: peneliti melaporkan 21 server dibobol, 19 di antaranya sudah memakai Hotfix 2. Muatan yang teramati sejauh ini adalah penambang kripto XMRig, tetapi akses yang didapat setara root di server yang mengelola banyak endpoint.
- Status KEV: CVE ini belum tercantum di katalog CISA KEV versi 13 November 2026. Jangan menunggu KEV untuk bertindak, karena eksploitasinya sudah dikonfirmasi vendor dan peneliti.
Versi mana yang aman?
Versi yang aman bergantung pada produknya: Confluence Data Center aman di 9.2.28 atau 10.x, sedangkan Axis 1.x sendiri tidak punya versi aman.
| Produk | Terdampak | Aman | Tindakan |
|---|---|---|---|
| Apache Axis 1.x | Semua versi sampai 1.4 | Tidak ada rilis perbaikan | Pindah ke mesin SOAP lain seperti Axis2/Java, atau build ulang dengan commit 41f3b4e |
| Confluence Data Center | 1.x sampai 9.x dengan Remote API aktif | 9.2.28, atau 10.x ke atas | Upgrade. Sementara itu, matikan Remote API |
| Confluence Cloud | Tidak terdampak | - | Tidak perlu tindakan |
| N-able N-central on-premises | Legacy API aktif | 2026.4 HF3 menghapus akses Legacy API (rilis bertahap) | Matikan Legacy API, perbarui Agent dan Probe, pasang HF3 saat tersedia |
Debian axis 1.4 | bookworm, trixie, sid | Belum ada paket perbaikan | Jangan buka endpoint SOAP-nya ke jaringan tidak tepercaya |
Bagaimana cara cek apakah server saya terdampak?
Cek dalam dua langkah: cari berkas Axis 1.x di server, lalu pastikan apakah endpoint SOAP-nya terjangkau. Skrip berikut hanya membaca. Logika pencocokan namanya sudah diuji di sandbox dengan berkas tiruan axis.jar, axis-1.4.jar, axis-jaxrpc-1.4.jar, dan axis2-kernel-1.8.2.jar (yang terakhir benar dilewati).
#!/bin/sh
# Cari pustaka Apache Axis 1.x (CVE-2026-90436). Hanya membaca, tidak mengubah apa pun.
# Pemakaian: sh cek-axis1.sh /opt /var/lib /srv   (bawaan: /opt /var /srv /usr/share)
[ $# -eq 0 ] && set -- /opt /var /srv /usr/share
found=0
for f in $(find "$@" -xdev -type f -name 'axis*.jar' 2>/dev/null); do
  b=$(basename "$f")
  case "$b" in
    axis2*) continue ;;                      # Axis2/Java: proyek terpisah, tidak terdampak
    axis.jar|axis-1.*.jar|axis-[a-z]*-1.*.jar)
      echo "AXIS 1.x : $f"; found=$((found+1)) ;;
  esac
done
if command -v dpkg >/dev/null 2>&1 && dpkg -s libaxis-java >/dev/null 2>&1; then
  echo "PAKET    : libaxis-java terpasang (Axis 1.4 dari distro)"; found=$((found+1))
fi
if [ "$found" -eq 0 ]; then
  echo "HASIL: tidak ada berkas Axis 1.x di lokasi yang dipindai. JAR di dalam .war/.ear belum ikut terperiksa."
else
  echo "HASIL: $found temuan. Periksa apakah endpoint SOAP aplikasinya bisa dijangkau dari jaringan."
fi
Untuk proyek yang Anda bangun sendiri, periksa juga daftar dependensi. Koordinat Maven yang dicari adalah axis:axis dan org.apache.axis:axis.
Untuk Confluence Data Center, Atlassian memberi cara cek lewat satu alamat. Jalankan terhadap instance Anda sendiri:
# ganti dengan alamat Confluence Anda
BASE=https://confluence.contoh.co.id
curl -s -o /dev/null -w '%{http_code}\n' "$BASE/plugins/servlet/soap-axis1/confluenceservice-v2"
# 403 = Remote API sudah mati
# respons yang menyebut "confluenceservice-v2" atau "AXIS service" = Remote API masih aktif
Bagaimana cara update dengan aman?
Cara teraman adalah menutup endpoint SOAP lebih dulu, lalu memasang versi yang sudah diperbaiki. Menutup endpoint butuh hitungan menit dan langsung memutus jalur serangan.
Langkah 1: mitigasi cepat
Di Confluence Data Center, matikan Remote API. Tidak perlu restart:
- Masuk sebagai administrator.
- Buka ikon roda gigi, lalu General Configuration, lalu Further Configuration.
- Klik Edit, hilangkan centang pada Remote API (XML-RPC & SOAP), lalu Save.
- Muat ulang halaman dan pastikan centangnya tetap hilang.
Skrip, otomasi, dan add-on yang memakai API lama bisa berhenti bekerja, jadi catat integrasi mana yang terdampak. Di N-central on-premises, matikan Legacy API dan ikuti panduan N-able untuk memperbarui Agent dan Probe. Untuk aplikasi Java internal, batasi akses ke jalur SOAP di reverse proxy atau firewall hanya untuk alamat yang memang perlu.
Langkah 2: update dan verifikasi
- Confluence Data Center: upgrade ke 9.2.28 atau ke rilis 10.x terbaru. Atlassian tidak lagi merilis patch biner terpisah, jadi perbaikan hanya datang lewat rilis pemeliharaan.
- N-central: pasang 2026.4 HF3 begitu tersedia untuk on-premises. Rilis itu menghapus akses Legacy API secara permanen.
- Aplikasi sendiri: rencanakan migrasi dari Axis 1.x ke mesin SOAP yang masih dipelihara. Bila belum bisa, build ulang Axis dengan commit perbaikan
41f3b4edari repositori resminya.
Setelah itu, ulangi pengecekan di bagian sebelumnya. Pada Confluence, alamat cek harus mengembalikan 403 atau tidak lagi tersedia.
Bagaimana cara mendeteksi tanda pembobolan?
Deteksi dilakukan dengan mencari permintaan ke jalur SOAP di log akses dan proses asing yang dijalankan oleh proses Java. Periksa sejak 6 November 2026, terutama 12 November ke atas:
- Permintaan POST ke jalur SOAP dari alamat yang tidak dikenal.
- Proses anak yang tidak wajar dari proses Java aplikasi, misalnya shell,
curl, atauwget. - Berkas baru di direktori sementara, tugas terjadwal baru, atau layanan baru.
- Pemakaian CPU yang tiba-tiba tinggi dan koneksi keluar ke alamat tidak dikenal, karena muatan yang teramati adalah penambang kripto.
# sesuaikan lokasi log dengan instalasi Anda (contoh: log akses Tomcat Confluence)
LOG=/opt/atlassian/confluence/logs
grep -hE 'POST .*(soap-axis|/rpc/soap|/services/)' $LOG/*access* 2>/dev/null | tail -n 100

# proses anak dari proses Java (ganti "confluence" dengan nama pengguna layanan Anda)
for p in $(pgrep -u confluence java); do ps --ppid "$p" -o pid,etime,cmd; done

# berkas yang baru dibuat di direktori sementara dalam 14 hari terakhir
find /tmp /var/tmp -xdev -type f -mtime -14 -ls 2>/dev/null | tail -n 50
Laporan respons insiden menyebut alamat berikut terlihat dalam serangan. Ketiadaannya di log tidak membuktikan server aman:
- Confluence: 192.238.253[.]176, 5.133.47[.]243, 163.182.68[.]109, 104.13.106[.]166
- N-central: 157.20.241[.]16, 139.99.69[.]109, 79.76.51[.]56
Kalau menemukan tanda pembobolan?
- Isolasi server dari jaringan, tetapi jangan dimatikan dulu supaya bukti di memori dan disk tidak hilang.
- Amankan salinan log akses, log aplikasi, dan daftar proses.
- Ganti semua kredensial yang tersimpan atau dipakai server itu: akun admin, token API, kata sandi basis data, dan kredensial integrasi.
- Untuk N-central, anggap seluruh endpoint yang dikelola ikut berisiko dan tinjau perintah yang dikirim ke agent.
- Pulihkan dari cadangan yang dibuat sebelum 6 November 2026, lalu pasang versi aman sebelum server dibuka kembali.
Pertanyaan yang sering diajukan
Apa itu Apache Axis 1.x?
Apache Axis 1.x adalah pustaka Java untuk membuat dan memanggil layanan web SOAP. Rilis terakhirnya, 1.4, sudah sangat tua dan proyeknya berstatus end of life, tetapi pustaka ini masih terbawa di banyak aplikasi lama.
Apakah Apache Axis2 ikut terdampak?
Tidak. Axis2/Java adalah proyek terpisah dengan kode berbeda dan tidak tercantum sebagai terdampak. Apache justru menyarankannya sebagai salah satu tujuan migrasi.
Confluence saya di Atlassian Cloud. Perlu tindakan?
Tidak. Atlassian menyatakan situs Confluence Cloud tidak rentan terhadap celah ini. Yang perlu bertindak adalah pengelola Confluence Data Center versi 1.x sampai 9.x.
Remote API di Confluence saya mati. Apakah masih perlu upgrade?
Jalur serangan tertutup selama Remote API mati. Upgrade ke 9.2.28 tetap disarankan, karena pengaturan itu bisa dinyalakan lagi oleh admin lain atau oleh kebutuhan integrasi di kemudian hari.
Kenapa Apache tidak merilis perbaikan untuk Axis 1.x?
Karena Axis 1.x sudah end of life. Apache hanya menyediakan commit perbaikan di repositori dan menyarankan pengguna pindah ke mesin SOAP lain atau membangun sendiri Axis dengan commit tersebut.
Baca juga celah server lain yang perlu ditambal bulan ini: celah Apache HTTP Server CVE-2026-119618 di mod_http2, celah GitLab CVE-2026-97229, dan celah Check Point Gaia CVE-2026-123039.
Sumber
- Apache Axis: advisory CVE-2026-90436 di oss-security (6 November 2026)
- Atlassian: CVE-2026-90436, Remote Code Execution in Confluence Data Center
- Rapid7: Detected Exploitation of CVE-2026-90436 against Atlassian Confluence Data Center (16 November 2026)
- The Hacker News: Hackers Exploit N-central Flaws to Infect 21 Servers
- Debian Security Tracker: CVE-2026-90436
- CISA: Known Exploited Vulnerabilities Catalog
Topik: #keamanan #cve #apache axis #confluence #java #server
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.