Celah Apache Shiro CVE-2026-129349: Login LDAP Lolos dengan Kata Sandi Apa Pun
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 8 menit baca
Celah Apache Shiro CVE-2026-129349 membuat login LDAP lolos dengan kata sandi apa pun bila cache autentikasi aktif. Ini cara cek dan perbaikannya.
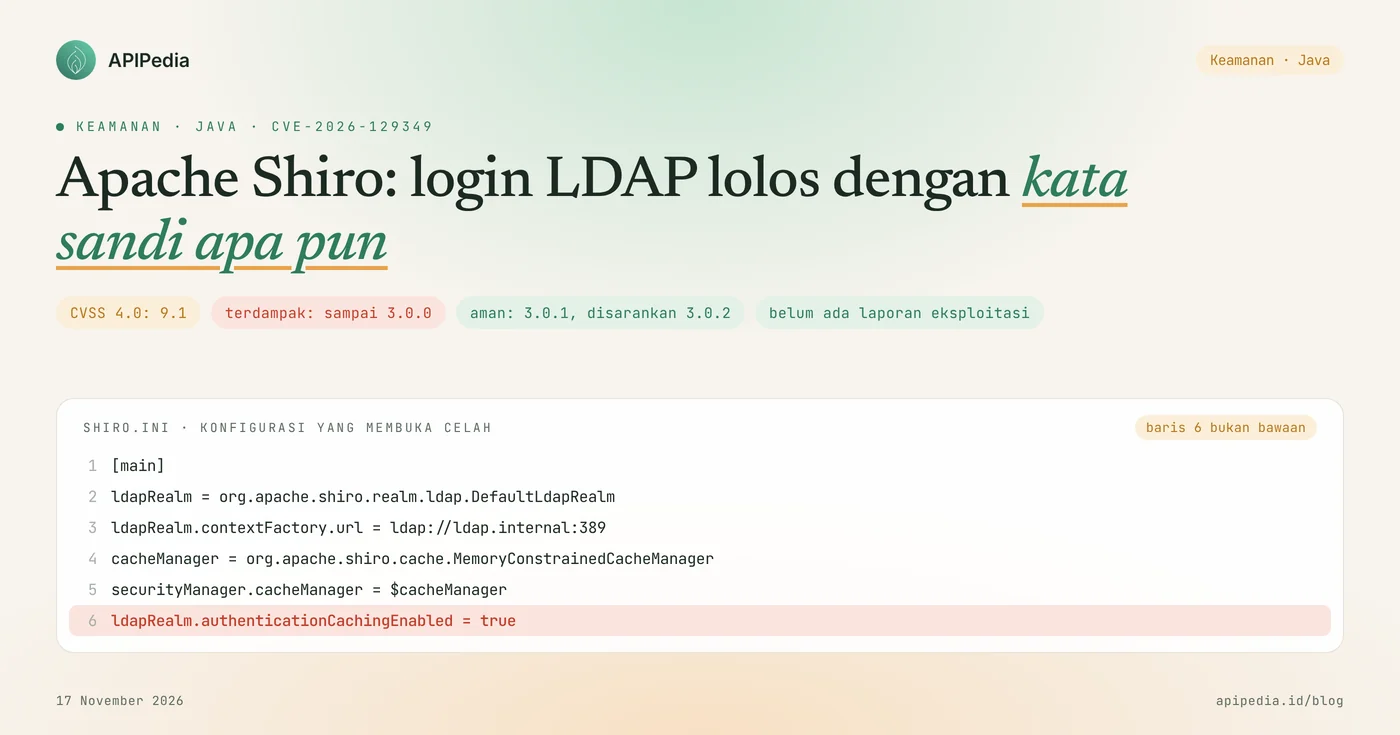
CVE-2026-129349 adalah celah bypass autentikasi di Apache Shiro yang membuat login LDAP diterima dengan kata sandi apa pun setelah akun itu pernah login sekali, dengan skor CVSS 4.0 sebesar 9.1. Semua versi sampai 3.0.0 terdampak bila memakai DefaultLdapRealm atau JndiLdapRealm dengan cache autentikasi aktif. Perbaikannya ada di 3.0.1, dan Apache menyarankan 3.0.2. Advisory-nya terbit pada 14 November 2026.
Apache Shiro adalah framework keamanan Java yang banyak dipakai untuk login, sesi, dan hak akses di aplikasi internal perusahaan, termasuk yang tersambung ke Active Directory atau OpenLDAP. Artikel ini menjelaskan cara kerja celahnya, syarat yang membuat aplikasi terpapar, versi aman, skrip cek, cara update, dan cara mencari tanda penyalahgunaan.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-129349 |
| Produk | Apache Shiro (org.apache.shiro:shiro-core), kelas DefaultLdapRealm dan JndiLdapRealm |
| Jenis celah | Autentikasi yang tidak semestinya (CWE-287): kata sandi tidak diperiksa saat data login diambil dari cache |
| Skor CVSS 4.0 | 9.1 (kritis), lewat jaringan, tanpa hak akses, tanpa interaksi pengguna, dengan prasyarat serangan |
| Versi terdampak | Semua versi sampai 3.0.0, termasuk seri 1.x dan 2.x |
| Versi aman | 3.0.1 ke atas. Disarankan 3.0.2 karena menutup celah lain di rangkaian advisory yang sama |
| Syarat | authenticationCachingEnabled = true pada realm LDAP. Ini bukan pengaturan bawaan |
| Status | Belum ada laporan eksploitasi dan tidak tercantum di katalog CISA KEV (per 16 November 2026) |
Bagaimana celah Apache Shiro ini bekerja?
Celah ini bekerja karena realm LDAP Shiro menyerahkan pemeriksaan kata sandi sepenuhnya kepada server LDAP, lalu melewati server LDAP itu saat data login sudah ada di cache. Pada login berikutnya, tidak ada satu pihak pun yang memeriksa kata sandi.
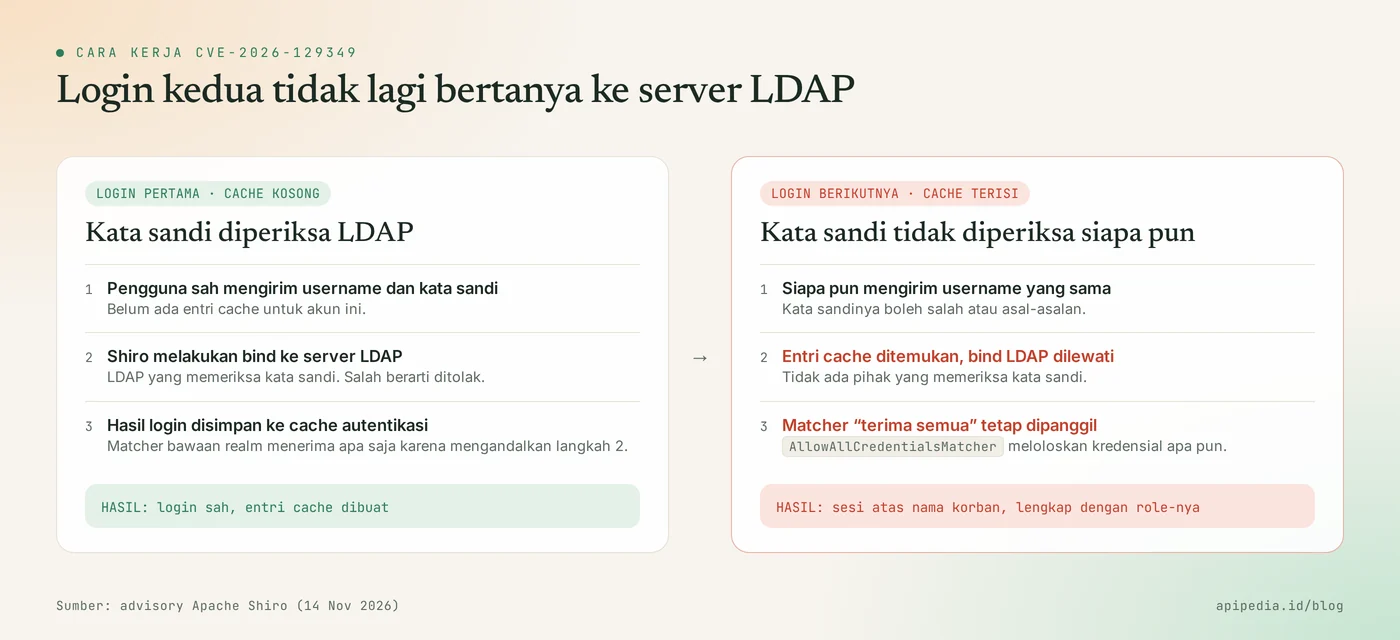
Urutannya seperti ini:
- Saat login pertama, Shiro melakukan bind ke server LDAP dengan username dan kata sandi pengguna. LDAP yang memutuskan benar atau salah.
- Karena mengandalkan bind itu, realm LDAP memasang pencocok kredensial bawaan bernama
AllowAllCredentialsMatcher, yang menerima kredensial apa pun. - Bila cache autentikasi aktif, hasil login yang sukses disimpan di cache.
- Pada login berikutnya untuk username yang sama, Shiro menemukan entri cache dan tidak lagi melakukan bind ke LDAP.
- Pencocok kredensial tetap dipanggil, tetapi karena sifatnya menerima semua, kata sandi apa pun lolos.
Apa yang didapat penyerang?
Penyerang mendapat sesi aplikasi atas nama akun korban, lengkap dengan role dan izinnya. Ini pengambilalihan akun di tingkat aplikasi, bukan eksekusi kode di server dan bukan akses baca ke direktori LDAP. Bila akun yang diambil alih adalah admin aplikasi, dampaknya mengikuti apa pun yang bisa dilakukan admin itu.
Siapa yang terdampak?
Yang terdampak adalah aplikasi Java yang memenuhi semua syarat berikut sekaligus:
- Memakai Apache Shiro versi 3.0.0 atau lebih lama, termasuk seri 1.x dan 2.x.
- Autentikasinya lewat
DefaultLdapRealmatau turunannya,JndiLdapRealm. Realm lain seperti JDBC atau realm buatan sendiri tidak tercakup advisory ini. - Cache autentikasi dinyalakan (
authenticationCachingEnabled = true) dan ada cache manager yang terpasang. - Akun target pernah login dengan sukses sejak cache terakhir dikosongkan.
- Penyerang tahu username yang valid dan bisa menjangkau halaman login.
Cache autentikasi mati secara bawaan. Pengaturan ini biasanya dinyalakan dengan sengaja untuk mengurangi beban ke server LDAP, jadi aplikasi dengan banyak pengguna atau LDAP yang lambat lebih mungkin memakainya.
Seberapa serius celah ini?
Serius bila syaratnya terpenuhi, karena kata sandi sama sekali tidak diperiksa. Namun jumlah aplikasi yang terpapar terbatas, karena butuh konfigurasi yang tidak bawaan.
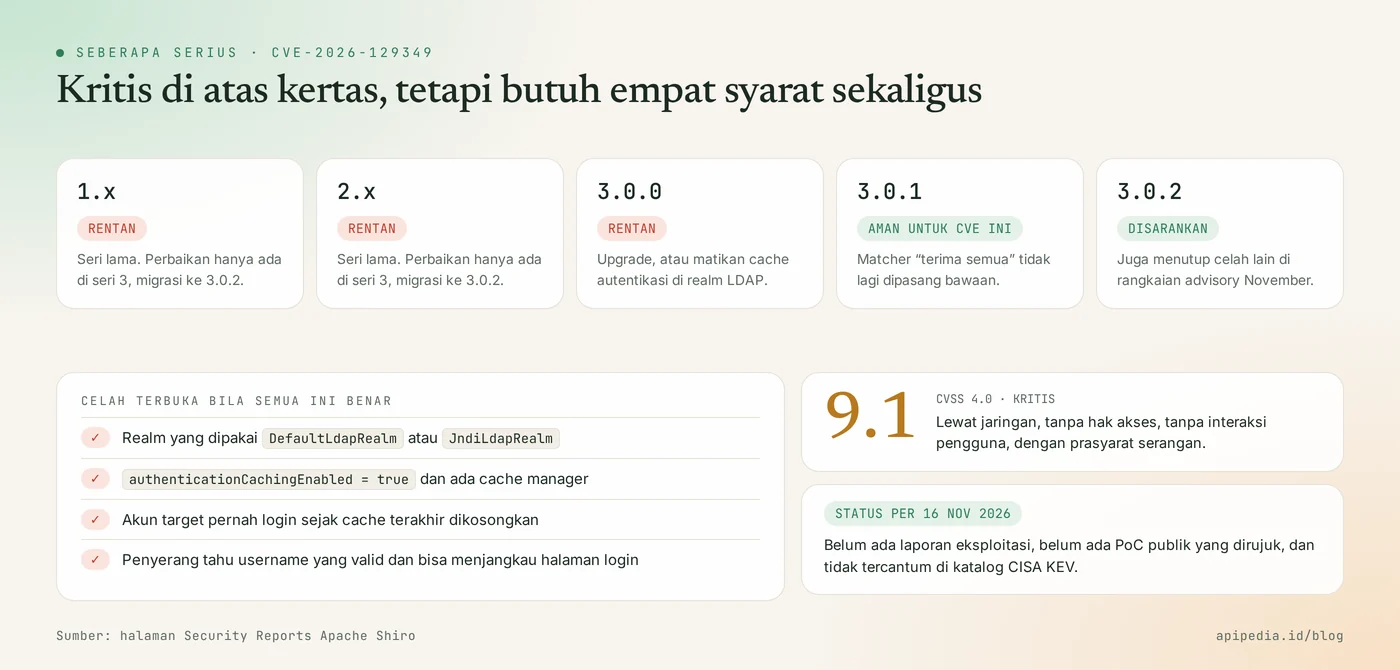
- Skor: CVSS 4.0 sebesar 9.1. Vektornya mencatat adanya prasyarat serangan, yaitu cache yang aktif dan entri cache untuk akun target.
- Eksploitasi: per 16 November 2026 belum ada laporan serangan nyata, belum ada kode pembuktian publik yang dirujuk advisory, dan CVE ini tidak tercantum di katalog CISA KEV.
- Kemudahan: tidak butuh alat khusus. Cukup formulir login biasa dan username yang benar.
- Rangkaian advisory: pada pekan yang sama Apache mengumumkan beberapa celah Shiro lain dengan tingkat lebih rendah. Semuanya ditutup di 3.0.2.
Versi mana yang aman?
Versi yang aman untuk CVE ini adalah Apache Shiro 3.0.1 ke atas, dan versi yang disarankan adalah 3.0.2.
| Versi Shiro | Status untuk CVE-2026-129349 | Tindakan |
|---|---|---|
| 3.0.2 ke atas | Aman | Tidak ada. Versi ini juga menutup celah lain di rangkaian advisory November |
| 3.0.1 | Aman | Naikkan ke 3.0.2 untuk perbaikan lainnya |
| 3.0.0 | Rentan bila cache autentikasi LDAP aktif | Upgrade ke 3.0.2, atau matikan cache autentikasi |
| 2.x dan 1.x | Rentan bila cache autentikasi LDAP aktif | Matikan cache autentikasi sekarang, lalu migrasi ke 3.0.2 |
Perbaikan di 3.0.1 mengubah perilaku bawaan: realm LDAP tidak lagi memasang AllowAllCredentialsMatcher. Bila Shiro Anda datang dari produk pihak ketiga, tunggu dan ikuti pembaruan dari vendor produk itu.
Bagaimana cara cek apakah aplikasi saya terdampak?
Cek dua hal: versi shiro-core yang dipakai, dan apakah ada konfigurasi yang menyalakan cache autentikasi. Skrip berikut hanya membaca. Logikanya sudah diuji di sandbox dengan berkas tiruan versi 1.13.0, 2.0.5, 3.0.0, 3.0.1, 3.0.2, dan 3.1.0, serta satu shiro.ini contoh.
#!/bin/sh
# Cek paparan CVE-2026-129349 di Apache Shiro. Hanya membaca, tidak mengubah apa pun.
# Pemakaian: sh cek-shiro.sh /opt/aplikasi-saya   (bawaan: direktori saat ini)
dir=${1:-.}
n=0
for f in $(find "$dir" -type f -name 'shiro-core-*.jar' 2>/dev/null); do
  n=$((n+1))
  ver=$(basename "$f" .jar | sed 's/^shiro-core-//' | grep -oE '^[0-9]+\.[0-9]+\.[0-9]+')
  [ -z "$ver" ] && { echo "TIDAK TERBACA : $f"; continue; }
  lowest=$(printf '%s\n%s\n' "$ver" "3.0.1" | sort -V | head -n1)
  if [ "$lowest" = "3.0.1" ]; then
    if [ "$ver" = "3.0.1" ]; then s="aman untuk CVE ini, naikkan ke 3.0.2"; else s="aman"; fi
  else
    s="RENTAN bila cache autentikasi LDAP aktif"
  fi
  echo "shiro-core $ver : $s ($f)"
done
[ "$n" -eq 0 ] && echo "Tidak ada shiro-core-*.jar di $dir (JAR di dalam .war/.jar gabungan belum ikut terperiksa)."
echo "--- konfigurasi yang menyalakan cache autentikasi ---"
grep -rnIE 'authenticationCachingEnabled|setAuthenticationCachingEnabled' "$dir" 2>/dev/null \
  --include='*.ini' --include='*.xml' --include='*.properties' --include='*.yml' --include='*.yaml' --include='*.java' --include='*.kt' \
  || echo "Tidak ditemukan pengaturan authenticationCachingEnabled (nilai bawaannya mati)."
Untuk proyek yang dibangun dengan Maven atau Gradle, versi yang benar-benar terpakai bisa dilihat dari pohon dependensi:
# Maven
mvn dependency:tree -Dincludes=org.apache.shiro

# Gradle
./gradlew dependencies --configuration runtimeClasspath | grep -i shiro
Aplikasi terpapar bila versinya 3.0.0 atau lebih lama, realm yang dipakai adalah realm LDAP bawaan Shiro, dan pencarian di atas menemukan cache autentikasi bernilai true.
Bagaimana cara update dengan aman?
Cara tercepat adalah mematikan cache autentikasi di realm LDAP, lalu menaikkan semua artefak Shiro ke 3.0.2.
Langkah 1: mitigasi cepat
Matikan cache autentikasi pada realm LDAP, lalu mulai ulang aplikasi supaya cache yang sudah terisi ikut kosong. Contoh untuk konfigurasi INI:
# shiro.ini
[main]
ldapRealm = org.apache.shiro.realm.ldap.DefaultLdapRealm
ldapRealm.authenticationCachingEnabled = false
Akibatnya, setiap login kembali melakukan bind ke server LDAP, sehingga beban dan waktu respons LDAP bisa naik. Advisory Apache juga menyebut opsi memasang pencocok kredensial seperti SimpleCredentialsMatcher yang membandingkan kata sandi dengan data di cache. Opsi itu lebih mudah salah konfigurasi, jadi mematikan cache atau upgrade lebih disarankan.
Langkah 2: update dan verifikasi
Naikkan semua artefak org.apache.shiro ke versi yang sama, misalnya lewat properti versi di Maven:
<!-- pom.xml -->
<properties>
  <shiro.version>3.0.2</shiro.version>
</properties>

<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-core</artifactId>
  <version>${shiro.version}</version>
</dependency>
Setelah build ulang dan deploy, verifikasi di lingkungan uji dengan akun uji milik Anda sendiri: login dengan kata sandi benar, lalu coba login lagi dengan kata sandi yang salah. Percobaan kedua harus ditolak. Migrasi dari seri 1.x atau 2.x ke seri 3 bisa membawa perubahan API, jadi jalankan pengujian regresi sebelum naik ke produksi.
Bagaimana cara mendeteksi tanda penyalahgunaan?
Deteksi dilakukan dengan membandingkan login sukses di aplikasi dengan catatan bind di server LDAP. Login sukses yang tidak punya pasangan bind patut dicurigai. Belum ada indikator serangan resmi, jadi periksa pola berikut:
- Login sukses ke akun berhak tinggi dari alamat IP, perangkat, atau jam yang tidak biasa.
- Satu akun yang login dari dua lokasi berbeda dalam waktu berdekatan.
- Login sukses di log aplikasi tanpa catatan bind yang sesuai di log LDAP atau Active Directory.
Untuk melihat kapan Shiro mengambil data login dari cache, naikkan level log kelas berikut ke DEBUG untuk sementara:
# contoh log4j2.properties (sesuaikan dengan framework log Anda)
logger.shiroauth.name = org.apache.shiro.realm.AuthenticatingRealm
logger.shiroauth.level = debug

# lalu cari jejak pengambilan dari cache di log aplikasi
grep -i "cache" /var/log/aplikasi-saya/app.log | grep -i "authenticat" | tail -n 50
Kalau menemukan tanda penyalahgunaan?
- Matikan cache autentikasi dan mulai ulang aplikasi supaya semua entri cache hilang.
- Akhiri semua sesi aktif, terutama sesi akun admin.
- Tinjau tindakan yang dilakukan akun terdampak selama periode yang dicurigai, lalu batalkan perubahan yang tidak sah.
- Ganti kata sandi akun terdampak di direktori. Perlu diingat, kata sandi baru tidak menutup celah selama cache masih aktif.
- Upgrade ke 3.0.2 sebelum cache dinyalakan kembali.
Pertanyaan yang sering diajukan
Apa itu Apache Shiro?
Apache Shiro adalah framework keamanan open source untuk Java yang menangani autentikasi, otorisasi, sesi, dan kriptografi. Banyak aplikasi web internal memakainya sebagai lapisan login dan hak akses.
Aplikasi saya memakai Shiro tetapi bukan LDAP. Apakah terdampak?
Tidak oleh CVE ini. Advisory hanya mencakup DefaultLdapRealm dan JndiLdapRealm. Upgrade ke 3.0.2 tetap berguna karena rilis itu menutup beberapa celah lain.
Apakah mengganti kata sandi akun cukup untuk menutup celah?
Tidak. Selama entri cache akun itu ada, kata sandi apa pun tetap diterima. Yang menutup celah adalah upgrade atau mematikan cache autentikasi.
Apakah penyerang perlu tahu kata sandi lama?
Tidak. Penyerang hanya perlu username yang valid dan akses ke halaman login. Syarat lainnya ada di sisi aplikasi: cache aktif dan akun itu pernah login.
Apakah sudah ada serangan nyata?
Per 16 November 2026 belum ada laporan eksploitasi dan CVE ini tidak tercantum di katalog CISA KEV. Karena caranya sederhana, jangan menunggu laporan serangan untuk memperbaiki konfigurasi.
Baca juga celah lain di layanan login dan server: bypass MFA SonicWall CVE-2026-19868, akses admin tanpa login di GPUStack CVE-2026-102895, dan celah Apache HTTP Server CVE-2026-119618.
Sumber
Topik: #keamanan #cve #apache shiro #java #ldap #autentikasi
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.