Celah SonicWall CVE-2026-19868: Login SSL-VPN Bisa Lewati MFA SAML, Sudah Dieksploitasi
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 9 menit baca
Celah SonicOS CVE-2026-19868 membuat login SSL-VPN lolos tanpa MFA SAML dan sudah dieksploitasi. Ini versi aman, cara cek, upgrade, dan deteksinya.
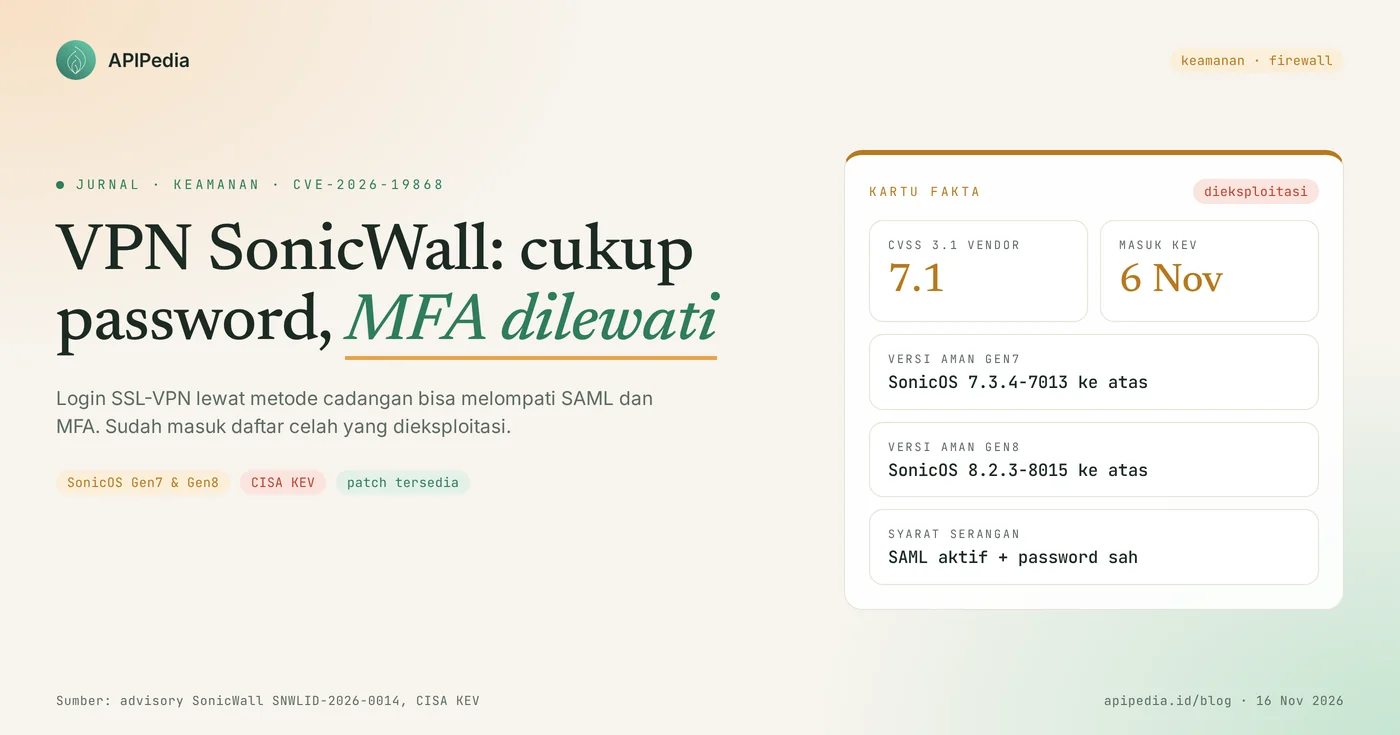
CVE-2026-19868 adalah celah di layanan SSL-VPN SonicWall SonicOS yang membuat pengguna dengan username dan password sah bisa login tanpa melewati SAML, termasuk MFA yang dipasang di SAML. Skor CVSS 3.1 dari SonicWall adalah 7.1, perbaikannya ada di SonicOS 7.3.4-7013 (Gen7) dan 8.2.3-8015 (Gen8), dan CISA memasukkannya ke katalog Known Exploited Vulnerabilities (KEV) pada 6 November 2026.
Celah ini penting karena banyak kantor mengandalkan MFA sebagai pengaman terakhir saat password karyawan bocor. Di firewall yang rentan, pengaman itu bisa dilompati. Artikel ini membahas cara kerjanya, syarat sebuah firewall bisa diserang, versi yang aman, skrip untuk mencocokkan versi firmware, langkah upgrade, dan cara memeriksa log login.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-19868 (advisory SonicWall SNWLID-2026-0014) |
| Produk | SonicOS pada firewall SonicWall Gen7 dan Gen8, fisik maupun virtual (NSv) |
| Jenis celah | Kewajiban autentikasi SAML tidak ditegakkan di SSL-VPN (CWE-308) |
| Skor CVSS 3.1 | 7.1 (tinggi) menurut SonicWall; 7.5 menurut penilaian tambahan CISA |
| Versi terdampak | Gen7: 7.3.3-7015 dan lebih lama. Gen8: 8.2.2-8015 dan lebih lama |
| Versi aman | Gen7: 7.3.4-7013 ke atas. Gen8: 8.2.3-8015 ke atas |
| Status | Masuk CISA KEV 6 November 2026, tenggat instansi federal AS 20 November 2026 |
| Workaround | Tidak ada. Satu-satunya perbaikan resmi adalah upgrade firmware |
Bagaimana celah CVE-2026-19868 bekerja?
Celah ini bekerja lewat jalur login cadangan: firewall yang rentan tetap menerima login SSL-VPN dari metode autentikasi selain SAML, padahal admin sudah mewajibkan SAML. Karena MFA biasanya diperiksa oleh penyedia identitas (IdP) di alur SAML, login lewat jalur cadangan itu selesai tanpa kode MFA.
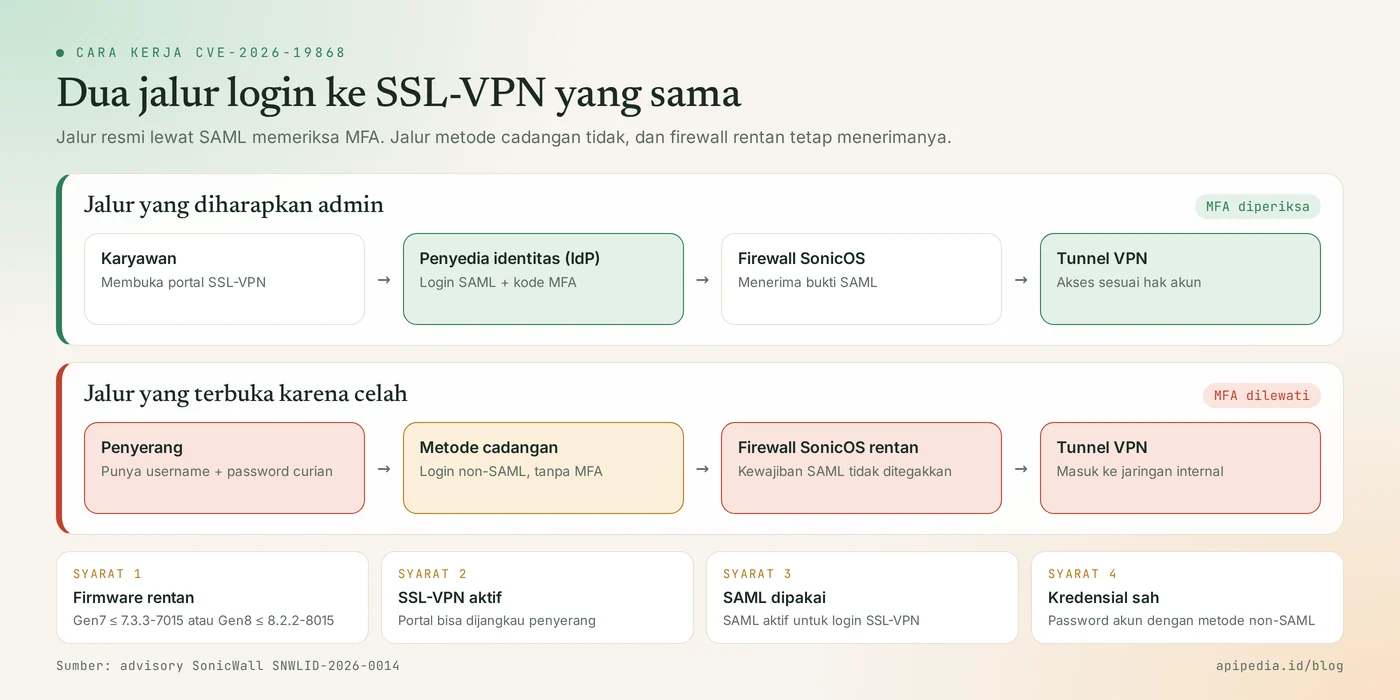
Ada dua hal yang perlu diluruskan. Pertama, ini bukan celah tanpa login. Penyerang tetap butuh username dan password yang sah, misalnya hasil phishing, malware pencuri data, atau password yang dipakai ulang. Kedua, ini bukan celah eksekusi kode di firewall. Hasil serangannya adalah sesi VPN dengan hak akses akun korban.
Apa yang dimaksud metode autentikasi cadangan?
Metode cadangan adalah cara login SSL-VPN selain SAML yang masih aktif di firewall. SonicWall tidak merinci metode mana saja yang terlibat. Karena itu, anggap setiap metode non-SAML yang masih aktif untuk pengguna SSL-VPN sebagai jalur yang mungkin dipakai.
Siapa yang terdampak?
Firewall Anda terdampak bila keempat syarat berikut terpenuhi sekaligus:
- Firmware SonicOS Gen7 versi 7.3.3-7015 atau lebih lama, atau Gen8 versi 8.2.2-8015 atau lebih lama.
- Layanan SSL-VPN aktif dan bisa dijangkau penyerang, umumnya dari internet.
- SAML diaktifkan untuk login SSL-VPN. SonicWall menegaskan celah ini hanya berdampak pada konfigurasi tersebut.
- Ada akun yang bisa login lewat metode non-SAML, dan penyerang memegang kredensialnya.
Model yang masuk daftar terdampak: Gen7 TZ270 sampai TZ670, NSa 2700 sampai 6700, NSsp 10700 sampai 15700, dan NSv 270/470/870. Untuk Gen8: TZ80 sampai TZ680, NSa 2800 sampai 5800, dan NSv. Firewall Gen6 dan yang lebih lama sudah habis masa dukungan dan tidak menerima firmware baru, sehingga SonicWall menyarankan penggantian perangkat.
Bila SSL-VPN Anda tidak memakai SAML, CVE ini tidak berlaku untuk konfigurasi Anda. Upgrade tetap disarankan karena firmware yang sama menambal enam celah lain.
Seberapa serius celah ini?
Cukup serius untuk diprioritaskan pekan ini: skornya 7.1, tetapi celah ini sudah tercatat dipakai dalam serangan dan tidak punya workaround.
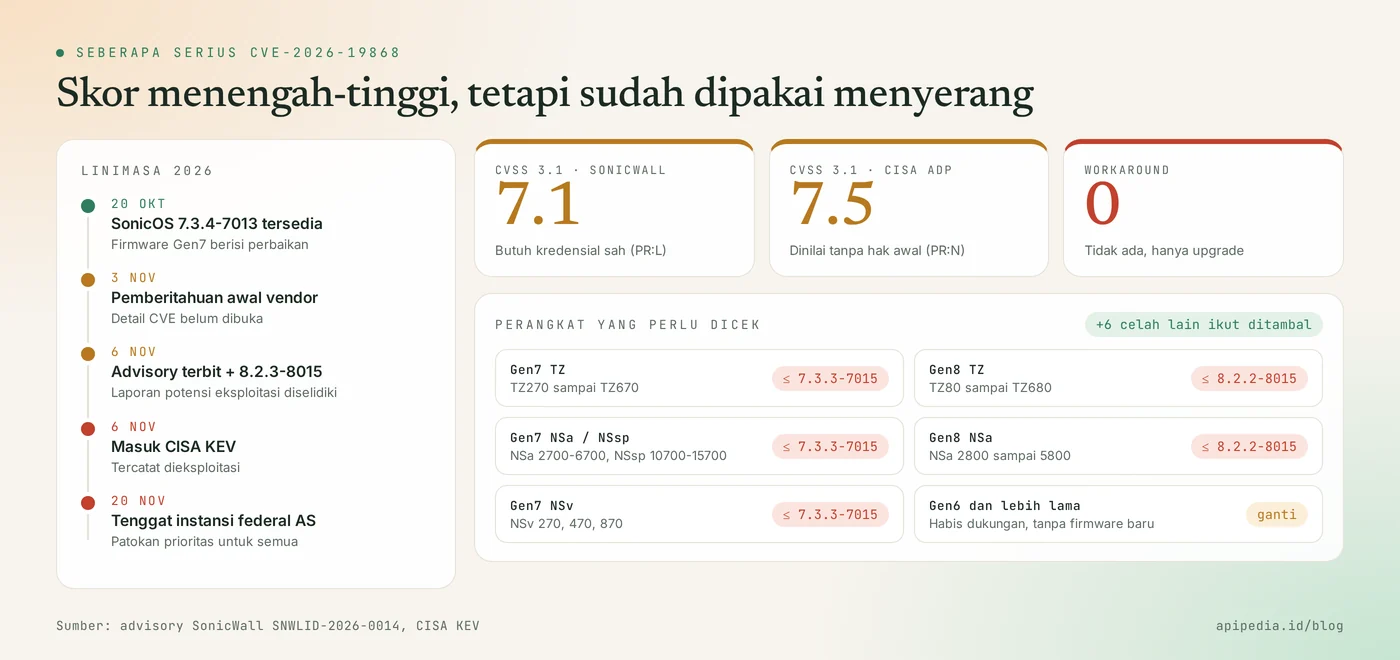
- CVSS 3.1: 7.1 dari SonicWall, dengan asumsi penyerang sudah punya kredensial. Penilaian tambahan CISA memberi 7.5.
- 6 November 2026: SonicWall menerbitkan advisory dan menyatakan tim PSIRT menyelidiki laporan potensi eksploitasi. Di hari yang sama CISA memasukkannya ke KEV.
- 20 November 2026: tenggat penambalan untuk instansi sipil federal AS. Tenggat ini tidak mengikat organisasi di Indonesia, tetapi layak dijadikan patokan prioritas.
- Belum ada indikator serangan (IOC), nama pelaku, atau jumlah korban yang dipublikasikan.
- Firmware perbaikan yang sama juga menutup enam celah SonicOS lain. Belum ada laporan keenamnya dieksploitasi.
Versi mana yang aman?
Versi yang aman adalah SonicOS 7.3.4-7013 ke atas untuk Gen7 dan 8.2.3-8015 ke atas untuk Gen8.
| Lini produk | Versi terdampak | Versi aman |
|---|---|---|
| Gen7 (TZ, NSa, NSsp, NSv) | 7.3.3-7015 dan lebih lama | 7.3.4-7013 ke atas |
| Gen8 (TZ, NSa, NSv) | 8.2.2-8015 dan lebih lama | 8.2.3-8015 ke atas |
| Gen6 dan lebih lama | Habis masa dukungan | Tidak ada firmware baru, ganti perangkat |
Perhatikan bahwa 8.2.2-8015 termasuk versi yang rentan, walaupun nomor build-nya mirip dengan versi aman 8.2.3-8015.
Bagaimana cara cek apakah firewall saya terdampak?
Cek dua hal: versi firmware dan apakah SAML dipakai untuk login SSL-VPN. Versi firmware terlihat di halaman status sistem pada antarmuka web SonicOS, atau lewat perintah show version di CLI.
Bila Anda mengelola banyak perangkat, salin nomor versinya lalu cocokkan dengan skrip berikut dari laptop Anda. Skrip hanya membandingkan teks versi dan tidak menyentuh firewall. Logikanya sudah diuji di sandbox dengan sembilan contoh versi.
#!/usr/bin/env bash
# Cek versi SonicOS terhadap CVE-2026-19868 (hanya membandingkan teks versi, tidak menyentuh firewall)
# Pakai: bash cek-sonicos.sh 7.3.3-7015 8.2.3-8015
lt() { [ "$1" != "$2" ] && [ "$(printf '%s\n%s\n' "$1" "$2" | sort -V | head -n1)" = "$1" ]; }

cek() {
  v=$(echo "$1" | grep -oE '[0-9]+\.[0-9]+\.[0-9]+-[0-9]+' | head -n1)
  [ -z "$v" ] && { echo "format tidak dikenali (contoh: 7.3.3-7015)"; return; }
  case "$v" in
    7.*) lt "$v" 7.3.4-7013 && echo "RENTAN, upgrade ke 7.3.4-7013 atau lebih baru" || echo "AMAN" ;;
    8.*) lt "$v" 8.2.3-8015 && echo "RENTAN, upgrade ke 8.2.3-8015 atau lebih baru" || echo "AMAN" ;;
    *)   echo "DI LUAR GEN7/GEN8, Gen6 ke bawah sudah habis dukungan" ;;
  esac
}

[ $# -eq 0 ] && { echo "Pakai: bash $0 VERSI [VERSI...]"; exit 1; }
for a in "$@"; do printf '%-14s %s\n' "$a" "$(cek "$a")"; done
Contoh hasilnya:
$ bash cek-sonicos.sh 7.3.3-7015 7.3.4-7013 8.2.2-8015 8.2.3-8015
7.3.3-7015     RENTAN, upgrade ke 7.3.4-7013 atau lebih baru
7.3.4-7013     AMAN
8.2.2-8015     RENTAN, upgrade ke 8.2.3-8015 atau lebih baru
8.2.3-8015     AMAN
Setelah itu, buka pengaturan autentikasi SSL-VPN dan catat dua hal: apakah SAML aktif untuk login VPN, dan akun mana saja yang masih bisa login dengan metode lain.
Bagaimana cara update dengan aman?
Urutan amannya: persempit dulu jalur login, upgrade firmware, lalu pastikan SAML benar-benar wajib. Karena tidak ada workaround resmi, langkah pertama hanya mengurangi paparan sampai jadwal upgrade tiba.
Langkah 1: mitigasi sementara
- Nonaktifkan atau hapus akun SSL-VPN yang masih bisa login lewat metode non-SAML. Sisakan jalur administrasi yang tidak bergantung pada SSL-VPN agar Anda tidak terkunci.
- Batasi akses ke portal SSL-VPN hanya dari rentang IP yang dikenal, bila pola kerja tim memungkinkan.
- Ganti password akun VPN yang dicurigai pernah bocor atau dipakai ulang di layanan lain.
Langkah 2: upgrade dan verifikasi
- Ekspor cadangan konfigurasi dan catat versi firmware saat ini untuk keperluan rollback.
- Unduh SonicOS 7.3.4-7013 atau lebih baru (Gen7), atau 8.2.3-8015 atau lebih baru (Gen8), dari portal MySonicWall.
- Pasang firmware pada jam sepi, lalu cek kembali versinya setelah perangkat menyala ulang.
- Untuk NSv, upgrade atau deploy ulang dengan image yang sudah diperbaiki. Memulihkan cadangan konfigurasi ke image lama akan menghidupkan lagi celahnya.
- Uji login SSL-VPN dengan akun percobaan: login harus melewati SAML dan meminta MFA, dan metode lain harus ditolak.
Bagaimana cara mendeteksi tanda pembobolan?
Tanda utamanya adalah login SSL-VPN yang berhasil tanpa pasangan catatan login dan MFA di penyedia identitas. Belum ada IOC resmi, jadi pemeriksaan bertumpu pada perbandingan dua log.
- Ekspor log login SSL-VPN yang berhasil dari firewall, setidaknya sejak 20 Oktober 2026.
- Ekspor log sign-in dari IdP (misalnya Microsoft Entra ID, Okta, atau Google Workspace) untuk periode yang sama.
- Cari login VPN yang tidak punya pasangan di log IdP, terutama dari akun yang seharusnya hanya memakai SAML.
- Periksa alamat IP asal, jam, dan negara yang tidak biasa, serta akun lokal baru atau metode login yang baru diaktifkan.
Bila kedua log bisa diekspor ke CSV, skrip berikut membantu mencari login VPN yang tidak punya pasangan di IdP pada hari yang sama. Sesuaikan nomor kolomnya dengan format ekspor Anda.
# vpn.csv : tanggal,user,ip   (login SSL-VPN yang berhasil)
# idp.csv : tanggal,user      (sign-in SAML + MFA yang berhasil di IdP)
awk -F, 'NR==FNR { ok[$1","tolower($2)]=1; next }
         !(($1","tolower($2)) in ok) { print "PERIKSA: " $0 }' idp.csv vpn.csv
Hasil skrip ini adalah petunjuk awal, bukan bukti pembobolan. Login yang sah bisa muncul bila ada perbedaan zona waktu atau format nama pengguna di kedua log.
Kalau menemukan tanda pembobolan?
- Putuskan sesi VPN akun tersebut dan reset password-nya dari perangkat yang tepercaya.
- Telusuri server dan layanan internal yang diakses selama sesi itu.
- Rotasi kredensial lain yang bisa dijangkau akun tersebut, seperti akun layanan dan API key.
- Simpan log firewall dan IdP sebagai bukti sebelum tertimpa rotasi log.
- Bila integritas perangkat diragukan, bangun ulang konfigurasi dari cadangan yang diketahui bersih di atas firmware yang sudah diperbaiki.
Pertanyaan yang sering diajukan
Apakah penyerang bisa masuk tanpa password sama sekali?
Tidak. Penyerang tetap butuh username dan password yang sah. Yang dilewati adalah kewajiban SAML dan MFA di dalamnya, bukan password.
SSL-VPN saya tidak memakai SAML. Apakah perlu upgrade?
CVE-2026-19868 tidak berlaku untuk konfigurasi tanpa SAML. Upgrade tetap disarankan karena firmware yang sama menambal enam celah SonicOS lain.
Apakah mematikan SAML bisa jadi jalan pintas?
Tidak disarankan. SonicWall tidak mencantumkannya sebagai mitigasi resmi, dan mematikan SAML berarti melepas MFA untuk semua pengguna. Upgrade firmware adalah perbaikan yang benar.
Firewall saya masih Gen6. Apa yang harus dilakukan?
Gen6 dan yang lebih lama sudah habis masa dukungan dan tidak mendapat firmware baru. Rencanakan penggantian perangkat, dan sementara itu batasi akses ke layanan VPN-nya.
Apakah tenggat 20 November berlaku untuk perusahaan di Indonesia?
Tidak secara hukum. Tenggat itu berlaku untuk instansi sipil federal AS. Status KEV berarti celah ini sudah dipakai menyerang, jadi semua organisasi sebaiknya menambal secepatnya.
Perangkat VPN dan firewall lain juga sedang jadi sasaran. Baca juga zero-day Ivanti Connect Secure CVE-2026-111357, celah Check Point Gaia CVE-2026-123039, dan celah FortiManager CVE-2026-126261. Untuk memahami cara kerja kode MFA, lihat panduan TOTP dan 2FA.
Sumber
Topik: #keamanan #cve #sonicwall #vpn #cisa kev #firewall
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.