Celah Kritis FortiManager (CVE-2026-126261): Port FGFM Bisa Jalankan Perintah Tanpa Login, Upgrade Sekarang
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 5 menit baca
CVE-2026-126261 memungkinkan penyerang tanpa login menjalankan perintah di FortiManager lewat port FGFM. Ini versi terdampak, versi aman, dan cara ceknya.
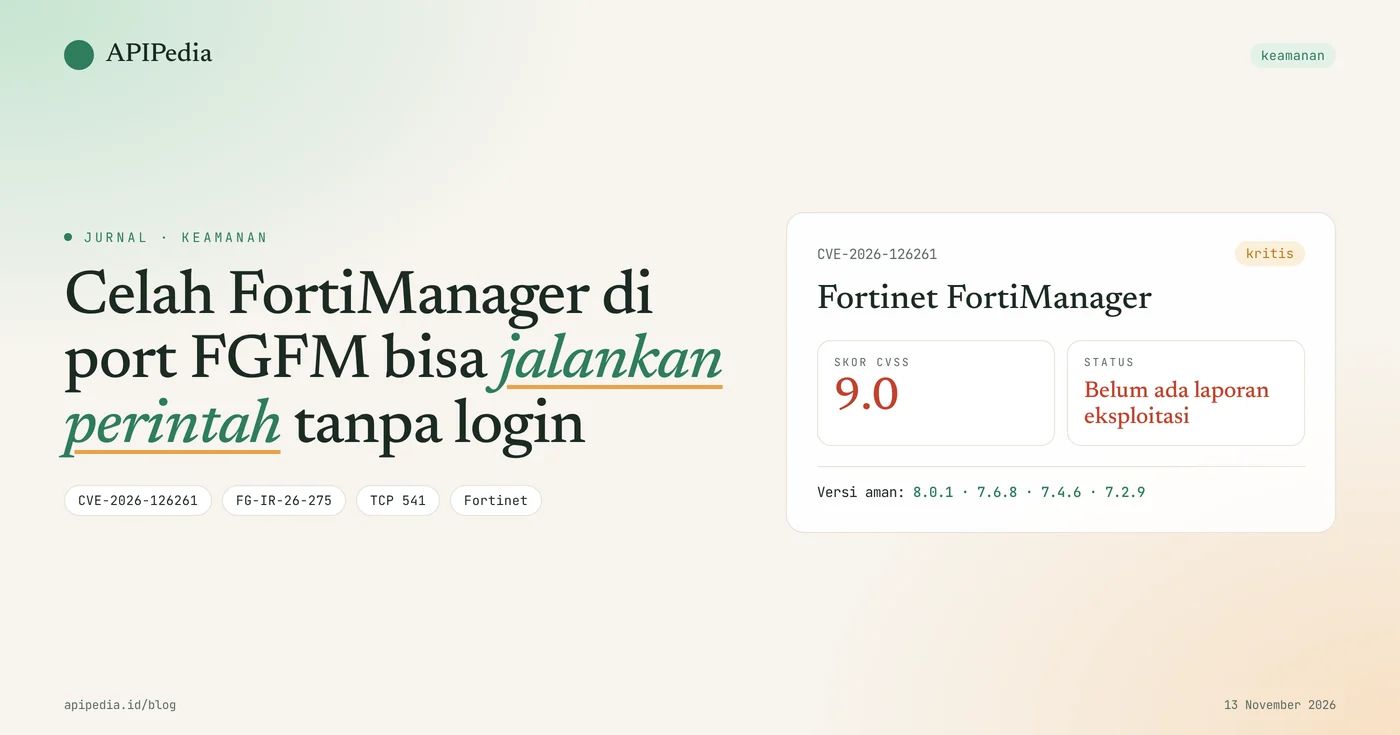
CVE-2026-126261 adalah celah otorisasi di layanan FGFM milik Fortinet FortiManager yang memungkinkan penyerang tanpa login menjalankan kode atau perintah lewat paket FGFM buatan. Fortinet menerbitkan advisory FG-IR-26-275 pada 10 November 2026 dengan skor CVSS 9.0 (kritis) dan perbaikan di versi 8.0.1, 7.6.8, 7.4.6, dan 7.2.9.
FortiManager adalah konsol pusat yang mengatur banyak FortiGate sekaligus, sehingga satu konsol yang jatuh bisa berdampak ke seluruh firewall yang dikelolanya. Sampai advisory terbit, Fortinet menyatakan celah ini belum diketahui dieksploitasi. Artikel ini membahas cara kerjanya, versi terdampak, cara cek, dan urutan upgrade yang aman.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-126261 |
| Advisory | FG-IR-26-275, terbit 10 November 2026 |
| Skor CVSS | 9.0 (kritis) menurut Fortinet |
| Komponen | Layanan FGFM di FortiManager, umumnya di port TCP 541 |
| Dampak | Eksekusi kode atau perintah tanpa autentikasi |
| Terdampak | 8.0.0, 7.6.0 sampai 7.6.7, 7.4.0 sampai 7.4.5, 7.2.0 sampai 7.2.8 |
| Versi aman | 8.0.1, 7.6.8, 7.4.6, 7.2.9 atau lebih baru |
| Eksploitasi | Belum diketahui dieksploitasi saat advisory terbit |
Bagaimana celah ini bekerja?
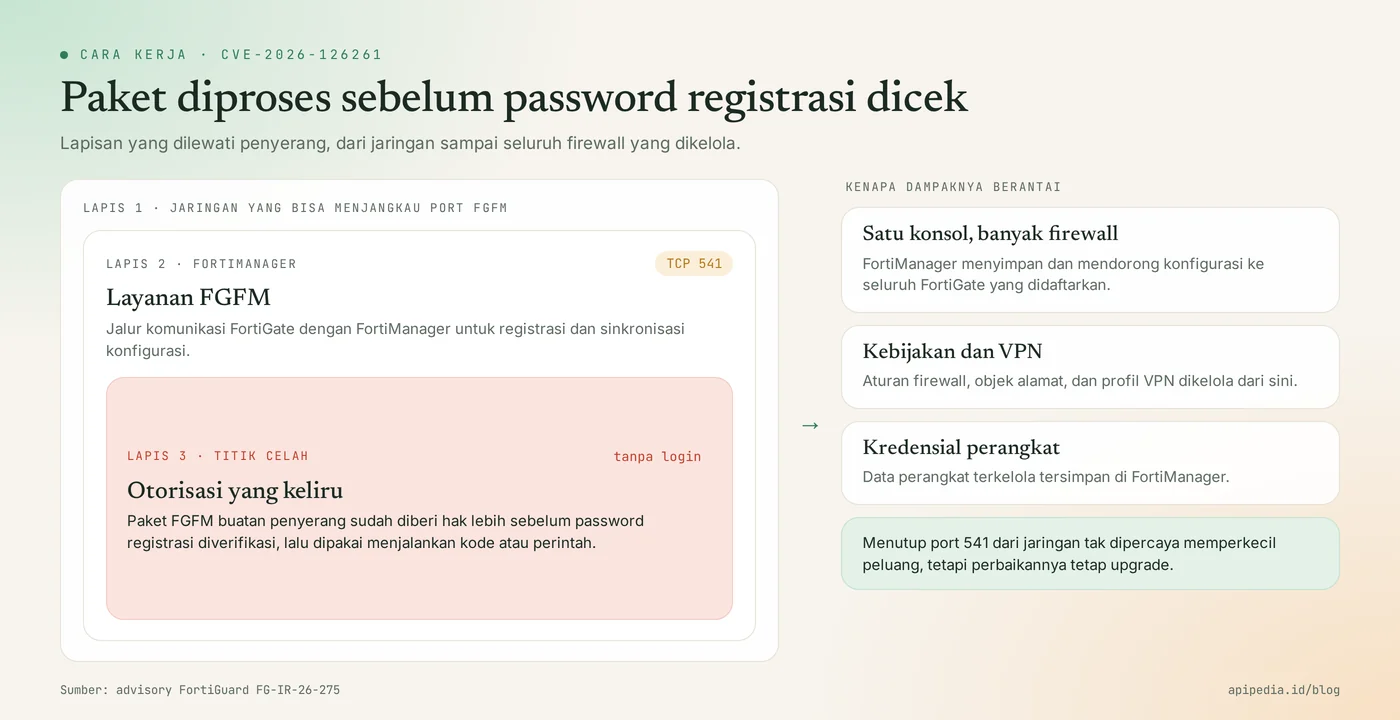
Celah ini bekerja karena FortiManager memberi hak lebih kepada paket FGFM sebelum password registrasi diverifikasi. FGFM adalah protokol yang dipakai FortiGate untuk mendaftar dan menyinkronkan konfigurasi dengan FortiManager.
Kenapa urutan pengecekan itu penting?
Pada alur normal, perangkat harus membuktikan diri dulu sebelum permintaannya diproses. Advisory Fortinet menyebut celah ini sebagai kenaikan hak sebelum password registrasi diverifikasi, artinya ada permintaan yang sudah dilayani padahal pengirimnya belum terbukti sah. Fortinet tidak merinci mekanismenya lebih jauh, dan artikel ini juga tidak akan berspekulasi.
Syarat serangannya apa?
Syaratnya satu: penyerang bisa menjangkau port FGFM milik FortiManager. Bila port itu terbuka ke internet, siapa pun bisa mencoba. Bila hanya terbuka ke jaringan manajemen, penyerang perlu pijakan di dalam jaringan lebih dulu.
Siapa yang terdampak?
Yang terdampak adalah semua instalasi FortiManager di empat cabang versi yang disebut advisory dan belum di-upgrade.
- Tim jaringan perusahaan dan instansi yang mengelola banyak FortiGate cabang dari satu FortiManager.
- Penyedia layanan terkelola (MSP) yang memakai FortiManager untuk banyak pelanggan sekaligus.
- FortiManager dengan port FGFM terbuka ke internet, biasanya agar FortiGate di lokasi jauh bisa mendaftar tanpa VPN.
Seberapa serius celah ini?
Celah ini serius karena tidak perlu login dan menyasar konsol yang memegang konfigurasi seluruh firewall, walau belum ada laporan eksploitasi.
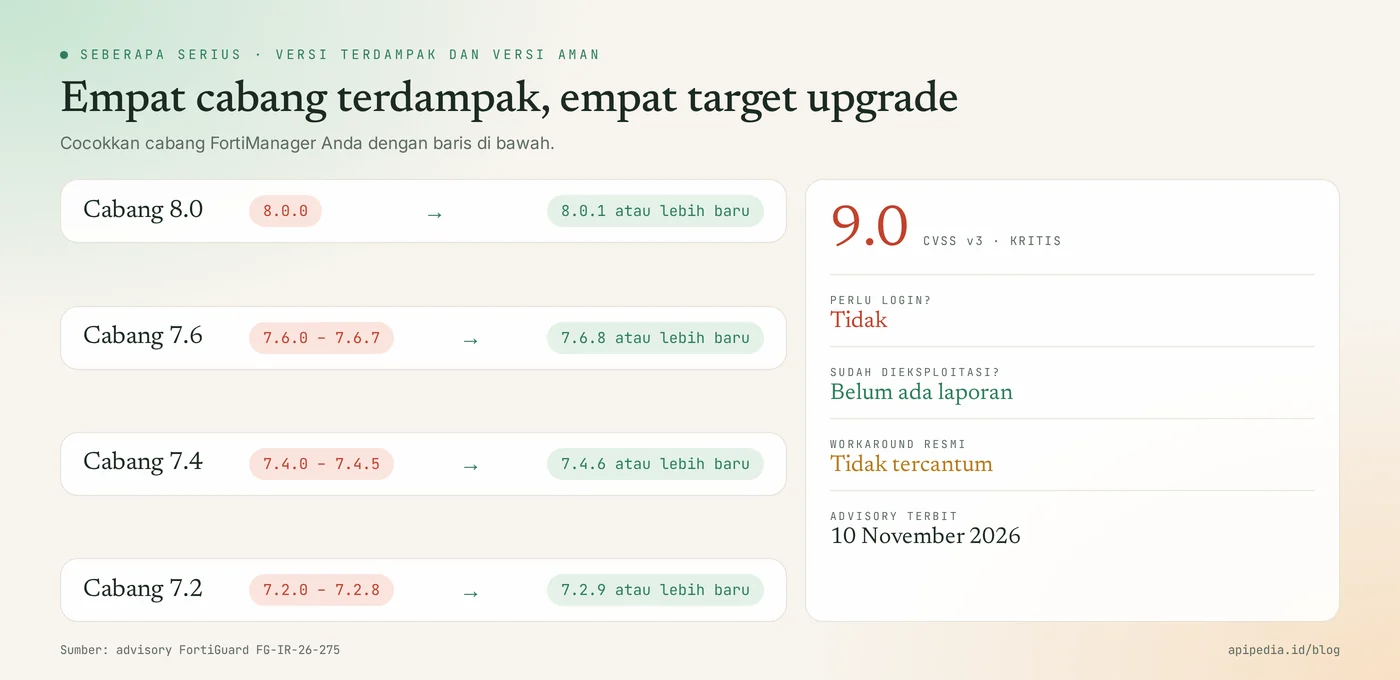
- Fortinet memberi skor CVSS 9.0. Beberapa basis data pihak ketiga mencantumkan angka lain; artikel ini memakai angka vendor.
- Status di advisory: belum diketahui dieksploitasi, dan belum masuk katalog CISA KEV per 13 November 2026.
- Advisory tidak mencantumkan workaround, dan tidak ada virtual patch.
- Celah ditemukan secara internal oleh tim keamanan produk Fortinet, bukan dari serangan nyata.
- Pada hari yang sama Fortinet juga menerbitkan advisory kritis lain untuk FortiManager dan FortiAnalyzer, jadi satu kali upgrade sebaiknya menutup semuanya.
Versi mana yang aman?
Versi yang aman adalah 8.0.1, 7.6.8, 7.4.6, dan 7.2.9 atau yang lebih baru di cabang masing-masing.
| Cabang | Terdampak | Upgrade ke |
|---|---|---|
| FortiManager 8.0 | 8.0.0 | 8.0.1 atau lebih baru |
| FortiManager 7.6 | 7.6.0 sampai 7.6.7 | 7.6.8 atau lebih baru |
| FortiManager 7.4 | 7.4.0 sampai 7.4.5 | 7.4.6 atau lebih baru |
| FortiManager 7.2 | 7.2.0 sampai 7.2.8 | 7.2.9 atau lebih baru |
Bagaimana cara cek apakah FortiManager saya terdampak?
Cek versi firmware lewat CLI FortiManager, lalu cek apakah port FGFM bisa dijangkau dari luar jaringan manajemen.
# 1. Di CLI FortiManager: lihat baris Version
get system status

# 2. Dari mesin di LUAR jaringan manajemen (mis. VPS):
#    apakah port FGFM terjangkau?
nc -zv -w 5 IP_FORTIMANAGER 541
Bila versi Anda masuk rentang terdampak dan perintah kedua melaporkan port terbuka, jadikan upgrade ini prioritas pertama.
Bagaimana cara update dengan aman?
Cara yang aman adalah mempersempit akses ke port FGFM dulu, baru upgrade sesuai jalur resmi.
Langkah 1: persempit akses port FGFM
Izinkan TCP 541 hanya dari alamat FortiGate yang memang Anda kelola, lewat firewall di depan FortiManager. Ini bukan workaround resmi dan tidak menghilangkan bug, tetapi mengecilkan jumlah pihak yang bisa mencoba.
Langkah 2: upgrade dan verifikasi
- Cadangkan konfigurasi FortiManager sebelum mulai.
- Periksa jalur upgrade resmi untuk versi Anda, karena lompatan versi tertentu perlu versi perantara.
- Upgrade ke versi aman di cabang Anda, atau pindah ke cabang yang lebih baru.
- Jalankan lagi
get system statusdan pastikan versinya sudah berubah. - Pastikan semua FortiGate kembali tersambung dan sinkron.
Bagaimana mendeteksi tanda serangan?
Tanda serangan dicari pada perangkat tak dikenal dan perubahan konfigurasi yang tidak Anda buat. Fortinet belum merilis indikator kompromi untuk celah ini, jadi pemeriksaan berikut bersifat umum.
# Di CLI FortiManager: daftar perangkat yang terdaftar
diagnose dvm device list- Perangkat atau nomor seri yang tidak Anda kenali di daftar perangkat.
- Koneksi ke port 541 dari alamat IP yang bukan milik FortiGate Anda.
- Akun admin baru, perubahan kebijakan, atau instalasi konfigurasi yang tidak tercatat di tim.
Kalau menemukan tanda pembobolan?
- Isolasi FortiManager dari jaringan tanpa mematikannya.
- Simpan log dan cadangan konfigurasi sebagai bukti.
- Bandingkan konfigurasi FortiGate dengan cadangan terakhir yang dipercaya.
- Ganti kredensial admin dan kredensial yang tersimpan di perangkat terkelola, lalu hubungi dukungan Fortinet.
Pertanyaan yang sering diajukan
Apakah CVE-2026-126261 sudah dieksploitasi?
Belum ada laporannya. Advisory Fortinet tertanggal 10 November 2026 menyebut celah ini belum diketahui dieksploitasi.
Apakah FortiGate ikut terdampak?
Tidak secara langsung. CVE-2026-126261 ada di FortiManager, tetapi FortiGate yang dikelolanya ikut berisiko bila konsolnya diambil alih.
Apakah menutup port 541 sudah cukup?
Belum cukup. Membatasi port 541 menurunkan risiko, tetapi perbaikan yang sebenarnya hanya upgrade ke versi aman.
Bagaimana dengan FortiManager versi 7.0 atau lebih lama?
Advisory hanya mencantumkan cabang 7.2 sampai 8.0. Untuk cabang yang lebih lama, periksa status dukungannya di Fortinet dan rencanakan pindah ke cabang yang masih didukung.
Kenapa skornya berbeda di situs lain?
Skor berbeda karena tiap pihak menilai sendiri. Fortinet memberi 9.0, sedangkan beberapa basis data lain menampilkan 9.8.
Baca juga celah perangkat jaringan dan server lain: rantai zero-day Ivanti Connect Secure, celah Zyxel GS1900, dan celah Apache mod_http2.
Sumber
Topik: #keamanan #cve #fortinet #fortimanager #firewall #patch
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.