PP 33/2026 PDP Berlaku 16 Januari, Badan PDP Belum Ada: Checklist 71 Hari untuk Developer
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · 7 menit baca
PP 33/2026 berlaku 16 Januari 2027 meski Badan PDP belum dibentuk. Ini isi pokoknya, alur notifikasi kebocoran 3×24 jam, dan checklist untuk developer.
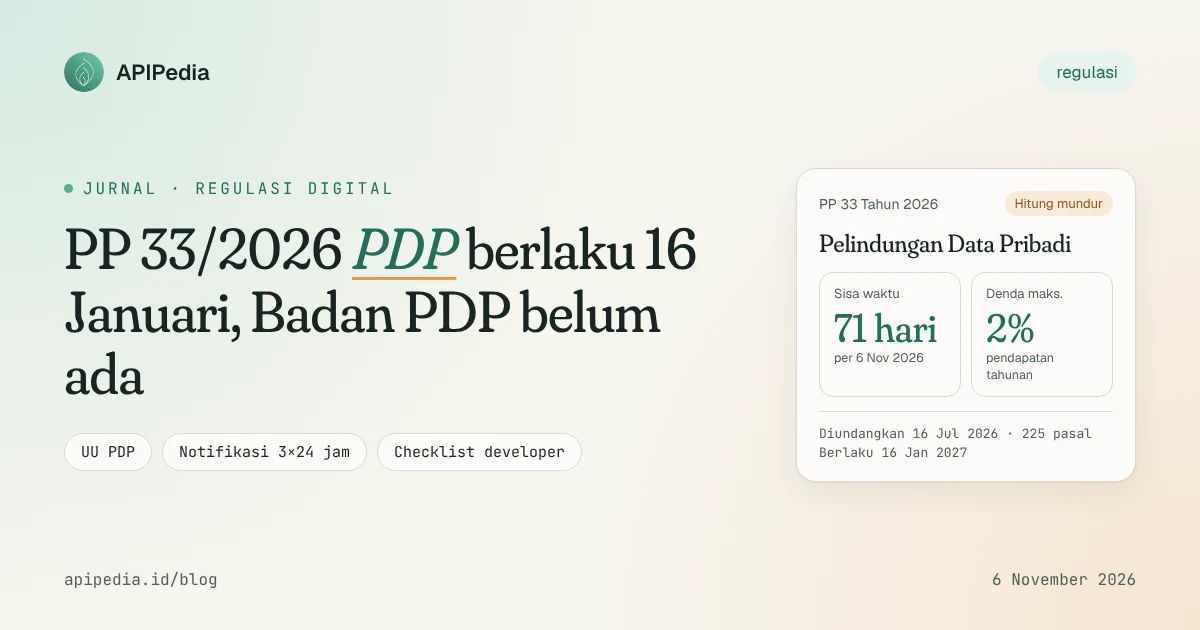
PP 33 Tahun 2026 adalah peraturan pelaksana UU Pelindungan Data Pribadi (UU 27/2022) yang mulai berlaku 16 Januari 2027, tinggal 71 hari lagi. Aturan teknisnya sudah ada, tetapi lembaga pengawasnya belum dibentuk. Pekan ini DPR kembali mendesak pemerintah membentuk Badan PDP. Bagi developer dan pemilik bisnis digital, ini saatnya menyiapkan sistem.
Apa yang terjadi pekan ini?
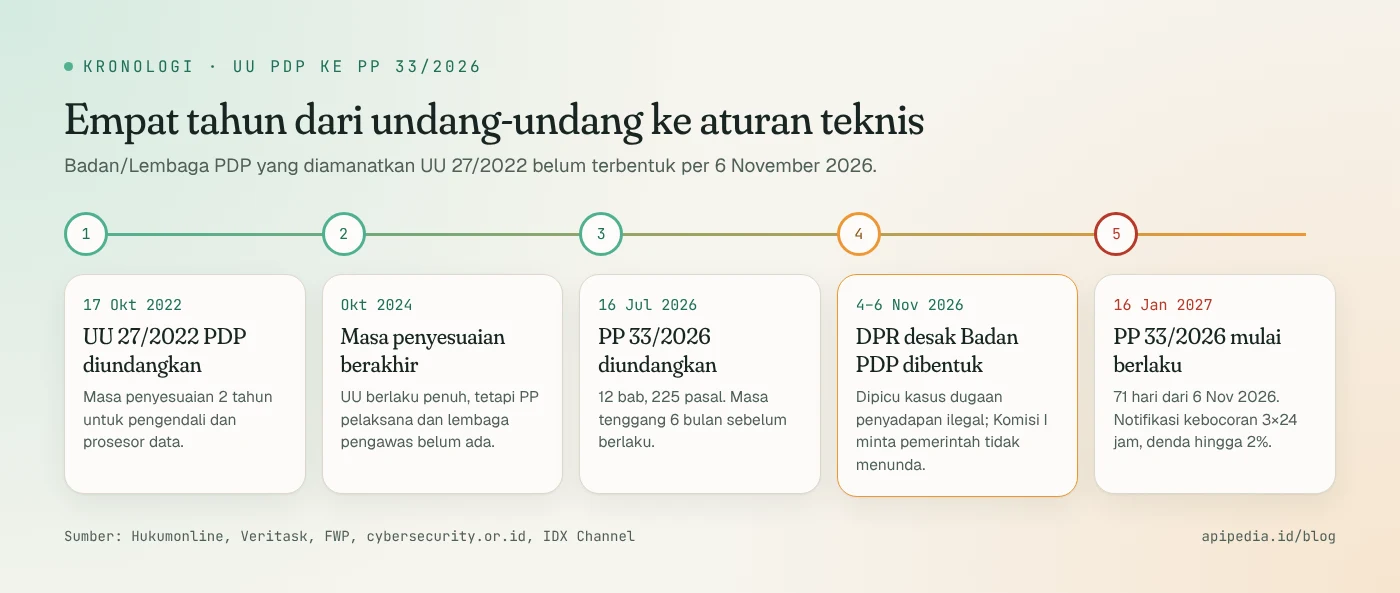
Pada 4–6 November 2026, Komisi I DPR mendesak pemerintah segera membentuk Badan (Lembaga) Pelindungan Data Pribadi. Desakan ini muncul setelah tiga jenderal ditetapkan sebagai tersangka dalam dugaan penyadapan ilegal terhadap Presiden dan sejumlah tokoh. Kami sudah membahas sisi teknis kasusnya di artikel Penyadapan Presiden lewat LIMS.
Anggota Komisi I, Taufiq R. Abdullah, menyebut pembentukan badan itu "perintah Undang-undang sejak 4 tahun yang lalu" dan meminta pemerintah "jangan menunda-nunda" (IDX Channel, 6 November 2026).
Masalahnya, jam terus berjalan. PP 33/2026 diundangkan 16 Juli 2026 dengan masa tenggang enam bulan. Mulai 16 Januari 2027, kewajiban teknis seperti notifikasi kebocoran 3×24 jam, penilaian dampak, dan penunjukan petugas PDP punya rujukan pasal yang jelas. Ini tetap berlaku walaupun lembaganya belum berdiri.
Apa isi pokok PP 33/2026?
Menurut ringkasan cybersecurity.or.id, PP ini memuat 12 bab dan 225 pasal. Berikut poin yang paling berdampak bagi tim produk dan engineering, disusun dari analisis Veritask, FWP, dan Hukumonline:
| Ketentuan | Isi singkat | Rujukan |
|---|---|---|
| Dasar pemrosesan | Enam dasar: persetujuan eksplisit, perjanjian, kewajiban hukum, kepentingan vital, pelayanan publik, kepentingan sah yang seimbang | Pasal 30 |
| Notifikasi kebocoran | Tertulis ke subjek data dan Lembaga paling lambat 3×24 jam sejak kegagalan diketahui | Pasal 114 |
| Pengumuman publik | Wajib bila mengganggu pelayanan publik atau berdampak serius bagi masyarakat | Pasal 115 |
| Penilaian dampak (DPIA) | Wajib sebelum pemrosesan berisiko tinggi: data spesifik, skala besar, keputusan otomatis | Pasal 120–122 |
| Petugas PDP (DPO) | Wajib untuk pelayanan publik, pemantauan sistematis skala besar, atau data spesifik skala besar | Pasal 142–147 |
| Transfer ke luar negeri | Tiga lapis: negara setara, pelindungan memadai yang mengikat, atau persetujuan subjek data | Pasal 160–166 |
| Prosesor dan subkontrak | Wajib berbasis perjanjian; subprosesor butuh persetujuan tertulis pengendali | Pasal 13–16 |
| Sanksi | Peringatan, penghentian sementara, penghapusan data, denda hingga 2% pendapatan tahunan | Pasal 184–185 |
Ada satu perbedaan kecil antarsumber. Veritask menulis 16 Juli 2026 sebagai tanggal penetapan, sedangkan FWP dan cybersecurity.or.id menyebutnya tanggal pengundangan. Tanggal berlakunya tetap sama di semua sumber, yaitu 16 Januari 2027.
Kenapa ketiadaan Badan PDP tetap jadi urusan Anda?
Banyak yang mengira aturan tidak bisa ditegakkan selama lembaganya belum ada. Itu hanya separuh benar. Denda administratif memang dijatuhkan oleh Lembaga. Namun ada tiga hal yang tetap berjalan:
- Gugatan perdata. PP 33/2026 (Pasal 105–110) mengatur jalur ganti rugi. Subjek data bisa meminta ke pengendali dan menggugat bila ditolak.
- Ketentuan pidana UU PDP. Ketentuan ini sudah berlaku sejak 2024 dan ditangani aparat penegak hukum, bukan Lembaga.
- Kontrak B2B. Klien korporat, bank, dan BUMN mulai memasukkan klausul kepatuhan PP 33/2026 ke perjanjian vendor. FWP mencatat perjanjian penunjukan prosesor kini butuh 11 klausul standar minimum.
Begitu Lembaga terbentuk, insiden yang terjadi setelah 16 Januari 2027 bisa langsung dinilai dengan aturan ini. Kasus seperti kebocoran 5,7 juta akun Fore Coffee memberi gambaran seberapa cepat publik menuntut penjelasan.
Bagaimana alur notifikasi kebocoran 3×24 jam?
Ini kewajiban yang paling sering membuat tim panik, karena waktunya pendek dan melibatkan banyak pihak. Pasal 114 menghitung waktu sejak kegagalan "diketahui secara pasti, patut, dan wajar". Jadi log dan proses triase Anda harus bisa menunjukkan kapan titik itu terjadi.
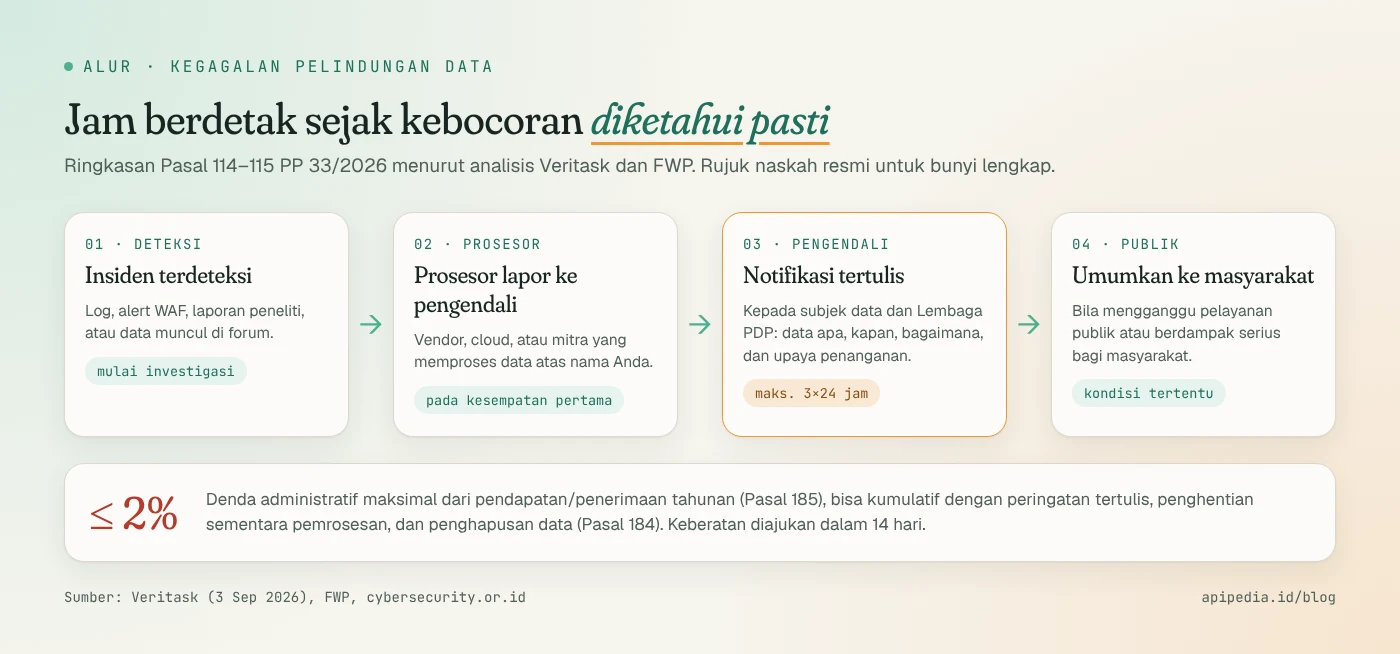
Prosesor seperti penyedia cloud, layanan email, atau vendor CRM wajib melapor "pada kesempatan pertama", tanpa batas jam yang pasti. Karena itu, tuliskan batas waktu yang tegas di kontrak, misalnya 24 jam. Dengan begitu Anda masih punya sisa waktu sebelum tenggat 72 jam.
Contoh: hitung tenggat notifikasi otomatis
Simpan stempel waktu "diketahui pasti" di sistem tiket insiden, lalu hitung tenggatnya secara otomatis. Contoh sederhana di Node.js:
// Hitung tenggat notifikasi 3x24 jam (Pasal 114 PP 33/2026)
const knownAt = new Date("2027-02-03T14:20:00+07:00"); // saat insiden dipastikan
const deadline = new Date(knownAt.getTime() + 72 * 60 * 60 * 1000);

const fmt = (d) =>
  d.toLocaleString("id-ID", { timeZone: "Asia/Jakarta", dateStyle: "full", timeStyle: "short" });

const sisaJam = Math.floor((deadline - Date.now()) / 36e5);
console.log(`Tenggat notifikasi: ${fmt(deadline)} WIB`);
console.log(sisaJam > 0 ? `Sisa ${sisaJam} jam` : "LEWAT TENGGAT, eskalasi ke DPO dan legal");
Apa yang perlu disiapkan developer dalam 71 hari?
Berikut checklist praktis yang bisa dibagi per sprint. Urutannya mengikuti saran jadwal dari cybersecurity.or.id: asesmen, tata kelola, implementasi, lalu validasi.
- Inventaris data pribadi. Petakan tabel, kolom, bucket, dan log yang menyimpan data pribadi. Prioritaskan data spesifik seperti kesehatan, biometrik, keuangan, dan data anak.
- Catat dasar pemrosesan. Setiap alur data harus punya satu dari enam dasar di Pasal 30. Jangan otomatis memakai "persetujuan" bila sebenarnya dasarnya perjanjian.
- Buat kanal permintaan hak subjek data. Formulir atau endpoint untuk akses, perbaikan, penghapusan, dan penarikan persetujuan, lengkap dengan verifikasi identitas yang proporsional.
- Siapkan runbook insiden 72 jam. Tentukan siapa yang memastikan insiden, siapa yang menyusun surat, dan template notifikasinya.
- Audit vendor dan transfer ke luar negeri. Daftar semua SaaS dan API pihak ketiga, termasuk lokasi servernya. Untuk server di luar negeri, siapkan penilaian dampak transfer.
- Jalankan DPIA untuk fitur berisiko tinggi seperti scoring otomatis, eKYC, atau pelacakan lokasi.
- Tunjuk petugas PDP bila kegiatan inti Anda memenuhi kriteria Pasal 142–147.
Langkah cepat: cari kolom data pribadi di kode
Untuk awal inventaris, pindai skema dan migrasi database. Perintah ini memakai grep standar dan tidak mengubah file apa pun:
# Cari nama kolom yang lazim berisi data pribadi di file SQL/migrasi
grep -rniE "\b(nik|no_ktp|npwp|nama_ibu|tanggal_lahir|tgl_lahir|alamat|no_hp|phone|email|rekening|lat(itude)?|lon(gitude)?)\b" \
  --include=*.sql --include=*.prisma --include=*.ts --include=*.py . \
  | cut -c1-160 | sort -u > inventaris-pii.txt

wc -l inventaris-pii.txt
Hasilnya bisa dipindahkan ke catatan aktivitas pemrosesan (record of processing). Format JSON sederhana seperti ini mudah disimpan di repo dan direview lewat pull request:
{
  "aktivitas": "Pendaftaran akun dan eKYC",
  "kategori_data": ["nama", "NIK", "foto wajah", "nomor HP"],
  "data_spesifik": true,
  "dasar_pemrosesan": "perjanjian",
  "prosesor": [{ "nama": "Penyedia OCR", "lokasi_server": "ID" }],
  "transfer_luar_negeri": false,
  "retensi": "5 tahun setelah akun ditutup",
  "dpia_wajib": true,
  "pemilik": "tim-onboarding"
}
Apa dampaknya bagi bisnis yang memakai API pihak ketiga?
Setiap kali aplikasi Anda mengirim NIK, foto KTP, atau nomor rekening ke API lain, Anda menjadi pengendali dan penyedia API menjadi prosesor. Konsekuensinya:
- Perlu perjanjian pemrosesan dengan klausul minimum, termasuk hak audit dan aturan subprosesor.
- Tanggung jawab tetap ada pada pengendali (Pasal 13–16). Kebocoran di sisi vendor tetap menjadi urusan Anda di mata subjek data.
- Kirim data seperlunya saja. Contohnya, jika hanya butuh validasi format NIK, tidak perlu mengirim foto KTP.
Jika Anda memakai layanan seperti OCR KTP, validasi rekening, atau parsing NIK di console APIPedia, masukkan juga ke inventaris vendor. Catat endpoint apa saja yang menerima data pribadi.
FAQ
Kapan PP 33/2026 mulai berlaku?
16 Januari 2027, enam bulan setelah diundangkan pada 16 Juli 2026. Dihitung dari 6 November 2026, sisa waktunya 71 hari.
Apakah startup kecil juga wajib patuh?
Ya. UU PDP berlaku untuk setiap pengendali dan prosesor, tanpa batas ukuran usaha. Bedanya ada pada kewajiban tertentu. Contohnya, DPO hanya wajib bila kegiatan inti memenuhi kriteria skala besar atau melibatkan data spesifik. Pasal 185 juga memungkinkan denda diturunkan hingga Rp0 berdasarkan pertimbangan tertentu.
Kalau Badan PDP belum ada, ke mana notifikasi kebocoran dikirim?
PP menyebut notifikasi dikirim ke subjek data dan Lembaga. Selama Lembaga belum terbentuk, belum ada kanal resmi yang diumumkan. Sementara itu, tetap kirim notifikasi ke subjek data dalam 72 jam dan dokumentasikan semuanya. Dalam praktiknya, perusahaan juga melapor ke Komdigi, seperti yang dilakukan Fore Coffee.
Berapa lama batas menjawab permintaan hak subjek data?
Hukumonline mencatat batas 3×24 jam untuk pemenuhan permintaan subjek data, mengikuti ketentuan UU PDP. Pastikan kanal permintaan Anda bisa memenuhi target itu, termasuk proses verifikasi identitas.
Apakah memakai server cloud di Singapura masih boleh?
Boleh, asalkan memenuhi salah satu dari tiga lapis transfer di Pasal 160–166: negara tujuan setara, ada pelindungan yang memadai dan mengikat, atau ada persetujuan subjek data. Lakukan penilaian dampak transfer dan catat hasilnya.
Artikel ini bersifat informasi umum, bukan nasihat hukum. Rujuk naskah resmi PP 33/2026 dan konsultasikan dengan penasihat hukum untuk kasus spesifik.
Sumber
- Veritask: Pengaturan Teknis PDP dan Kewajiban Pengendali serta Prosesor Terbit Lewat PP 33/2026
- FWP: Peraturan Pelaksana UU PDP Terbit, Ketentuan Penting PP 33 Tahun 2026
- cybersecurity.or.id: Pelindungan Data Pribadi Berlaku 16 Januari 2027
- Hukumonline Pro: Pemerintah Terbitkan Kerangka Implementasi PDP, Berlaku 16 Januari 2027
- IDX Channel: DPR Desak Pemerintah Segera Bentuk Badan Pelindungan Data Pribadi
Topik: #pdp #regulasi #keamanan data #kebocoran data #kepatuhan
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.