Celah UnrealIRCd CVE-2026-114713: User Biasa Bisa Jalankan Perintah Server, Sudah Dieksploitasi
Oleh Tim APIPedia, Tim Engineering APIPedia · Terbit · Diperbarui · 8 menit baca
Celah UnrealIRCd CVE-2026-114713 membuat user biasa bisa menjalankan perintah server dan sudah dieksploitasi. Ini cara cek, hot-patch, dan deteksinya.
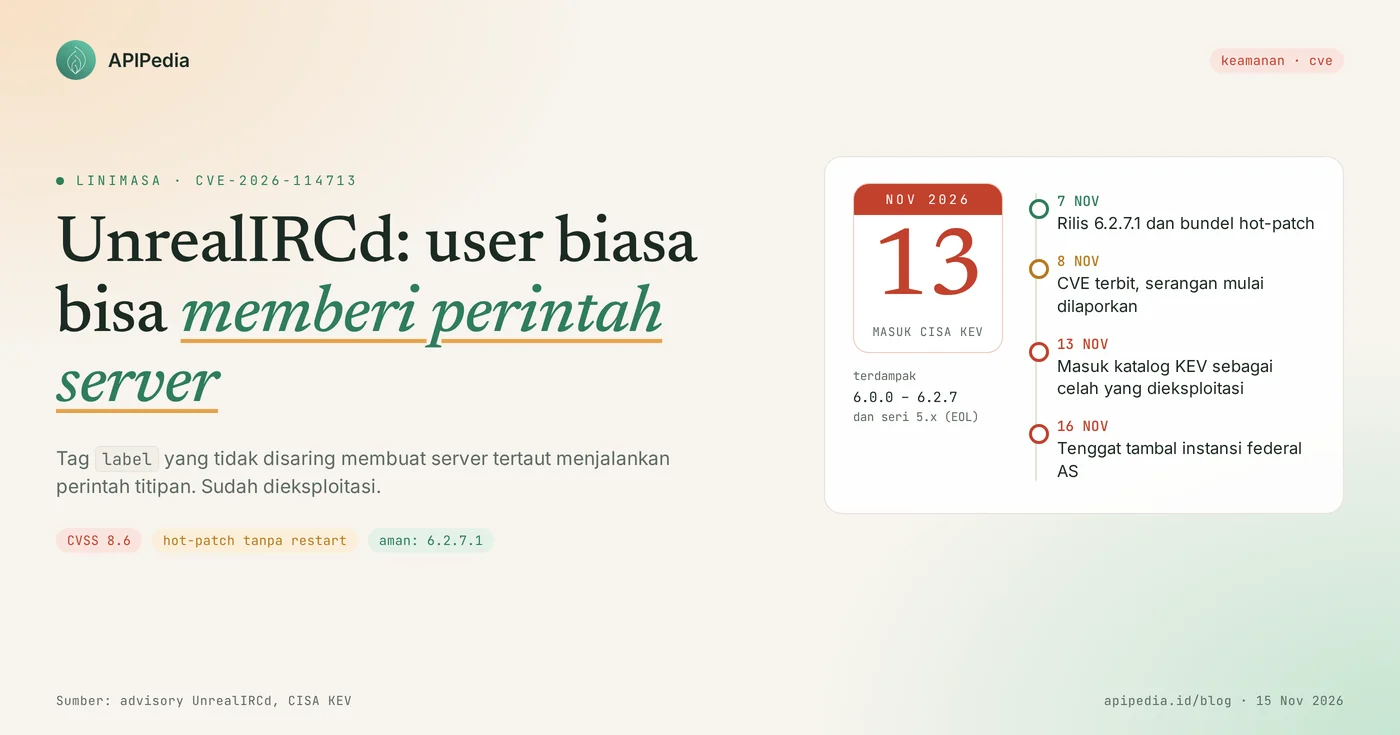
CVE-2026-114713 adalah celah injeksi perintah di UnrealIRCd yang membuat user biasa bisa menjalankan perintah dengan wewenang server atau IRCOp, dengan skor CVSS 3.1 sebesar 8.6. Versi 6.0.0 sampai 6.2.7 terdampak, perbaikannya ada di 6.2.7.1 (7 November 2026), dan CISA memasukkannya ke katalog Known Exploited Vulnerabilities pada 13 November 2026 karena sudah dieksploitasi.
UnrealIRCd adalah salah satu server IRC open source yang paling banyak dipakai, termasuk oleh komunitas, kampus, warnet, dan tim yang menjalankan jaringan chat sendiri. Pengelolanya menyebut ini masalah paling kritis yang ditemukan di UnrealIRCd dalam 15 tahun terakhir. Artikel ini menjelaskan cara kerjanya, siapa yang terdampak, versi aman, skrip cek, cara memasang hot-patch tanpa restart, dan cara mencari tanda penyalahgunaan.
Ringkasan cepat
| Item | Detail |
|---|---|
| CVE | CVE-2026-114713 |
| Produk | UnrealIRCd, modul labeled-response (dimuat secara bawaan) |
| Jenis celah | Injeksi perintah antarserver karena karakter pemisah tidak dinetralkan (CWE-140) |
| Skor CVSS 3.1 | 8.6 (tinggi), lewat jaringan, tanpa hak akses, tanpa interaksi pengguna |
| Versi terdampak | 6.0.0 sampai 6.2.7, serta seri 5.x yang sudah tidak didukung |
| Versi aman | 6.2.7.1, atau seri 6 yang sudah dipasangi hot-patch bundle-20261107 |
| Syarat serangan | Jaringan IRC dengan dua server tertaut atau lebih |
| Status | Dieksploitasi aktif, masuk CISA KEV 13 November 2026, tenggat federal AS 16 November 2026 |
Bagaimana celah UnrealIRCd ini bekerja?
Celah ini bekerja karena modul labeled-response menyalin isi tag label kiriman klien ke dalam balasan tanpa menyaring karakter pemisah. Akibatnya, sisipan di dalam tag itu bisa terbaca sebagai baris perintah baru oleh server lain di jaringan yang sama.
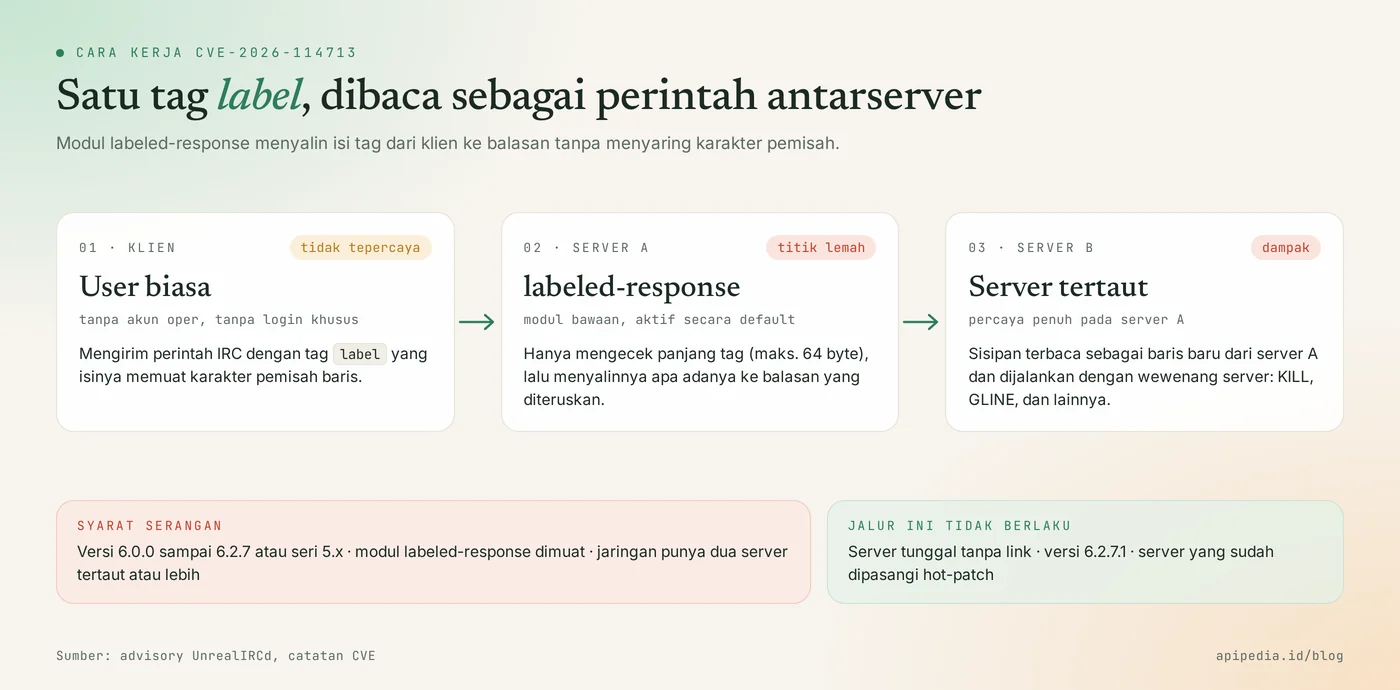
Urutannya seperti ini:
- Klien IRC modern boleh menempelkan tag
labelpada perintahnya. Server mengembalikan tag itu di balasan supaya klien bisa mencocokkan pertanyaan dan jawaban. - Pada versi yang rentan, server hanya memeriksa bahwa tag tidak kosong dan panjangnya wajar. Isi byte di dalamnya tidak diperiksa.
- Saat balasan itu diteruskan ke server lain yang tertaut, sisipan di dalam tag terbaca sebagai baris terpisah yang seolah dikirim oleh server asal.
- Server penerima percaya penuh pada server tertaut, jadi baris itu dijalankan dengan wewenang server.
Kenapa butuh dua server tertaut?
Karena wewenang yang disalahgunakan adalah kepercayaan antarserver. Pada server tunggal tanpa link, tidak ada server lain yang menerima baris sisipan itu, sehingga jalur wewenang server tidak berlaku. Artikel ini sengaja tidak memuat contoh tag atau perintah serangan.
Siapa yang terdampak?
Yang terdampak adalah jaringan IRC berbasis UnrealIRCd yang memenuhi semua syarat berikut:
- Menjalankan UnrealIRCd 6.0.0 sampai 6.2.7, atau seri 5.x.
- Modul
labeled-responsedimuat. Ini kondisi bawaan, jadi hampir semua instalasi standar memenuhinya. - Jaringan terdiri dari dua server tertaut atau lebih, misalnya hub dan leaf, atau server utama dengan server layanan.
- Orang luar bisa terhubung sebagai user biasa. Penyerang tidak perlu akun terdaftar ataupun status operator.
Seri 3.2.x dan 4.x tidak diperiksa oleh pengelola karena sudah lama tidak didukung. Anggap seri itu tidak aman dan rencanakan migrasi.
Seberapa serius celah ini?
Serius: skornya 8.6, bisa dipicu oleh siapa pun yang bisa terhubung, dan sudah dipakai dalam serangan nyata sehari setelah perbaikannya dirilis.
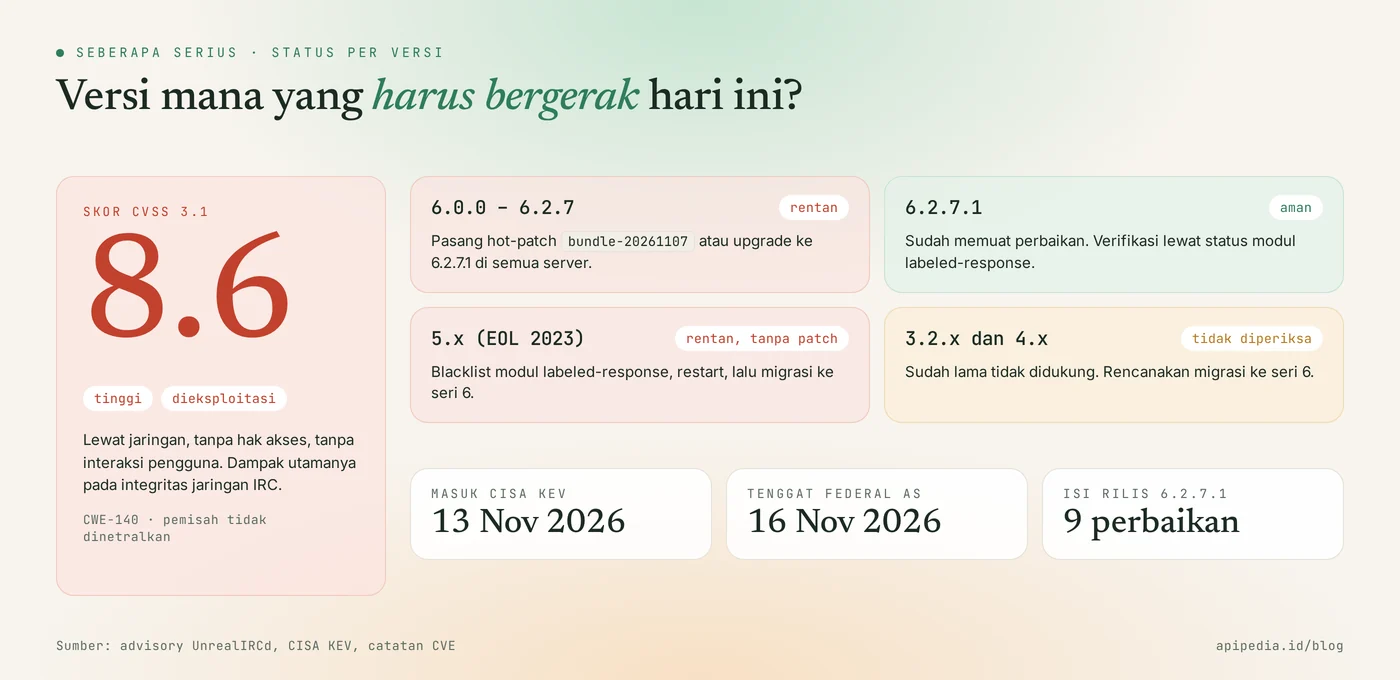
- Dampak nyata: user biasa bisa memutus koneksi user lain (KILL), memasang ban seluruh jaringan (GLINE), dan menjalankan tindakan operator lainnya.
- 7 November 2026: UnrealIRCd 6.2.7.1 dan bundel hot-patch dirilis. Rilis ini memuat sembilan perbaikan, termasuk celah ini.
- 8 November 2026: catatan CVE terbit, dan percobaan eksploitasi mulai dilaporkan. Pengelola menyatakan melihat penyerang memanfaatkan celah ini di internet.
- 13 November 2026: CISA menambahkannya ke KEV dengan tenggat 16 November untuk instansi sipil federal AS.
- Vektor CVSS menilai dampaknya pada integritas. Dalam praktik, gangguan layanan juga terjadi bila user diputus atau diban massal.
Versi mana yang aman?
Versi yang aman adalah UnrealIRCd 6.2.7.1 ke atas, atau seri 6 yang sudah dipasangi hot-patch bundle-20261107.
| Versi UnrealIRCd | Status | Tindakan |
|---|---|---|
| 6.2.7.1 ke atas | Aman | Verifikasi status modul |
| 6.0.0 sampai 6.2.7 | Rentan | Pasang hot-patch atau upgrade ke 6.2.7.1 di semua server |
| 5.x (akhir dukungan 1 Juli 2023) | Rentan, tidak ada patch | Blacklist modul labeled-response, restart, lalu migrasi ke seri 6 |
| 3.2.x dan 4.x | Tidak diperiksa | Migrasi ke seri 6 |
Kalau UnrealIRCd dipasang dari paket distro, ikuti pembaruan dari pengelola paketnya. Nomor versi paket yang sudah ditambal bisa berbeda dari nomor rilis resmi.
Bagaimana cara cek apakah server saya terdampak?
Cek nomor versi dan status modul labeled-response di setiap server. Skrip berikut hanya membaca. Logika perbandingan versinya sudah diuji di sandbox dengan keluaran tiruan untuk 4.2.4, 5.2.4, 6.0.0, 6.2.7, 6.2.7.1, dan seri 6 yang sudah di-hot-patch.
#!/bin/sh
# Cek paparan CVE-2026-114713 di UnrealIRCd. Hanya membaca, tidak mengubah apa pun.
# Jalankan dari direktori instalasi (misalnya ~/unrealircd) di SETIAP server jaringan.
ver=$(./unrealircd version 2>/dev/null | grep -oE '[0-9]+\.[0-9]+\.[0-9]+(\.[0-9]+)?' | head -n1)
[ -z "$ver" ] && { echo "UnrealIRCd tidak ditemukan di direktori ini"; exit 0; }
mod=$(./unrealircd module-status 2>/dev/null | grep -i 'labeled-response' | head -n1)
echo "Versi UnrealIRCd : $ver"
echo "Status modul     : ${mod:-labeled-response tidak terlihat dimuat}"
maj=${ver%%.*}
lowest=$(printf '%s\n%s\n' "$ver" "6.2.7.1" | sort -V | head -n1)
if [ "$maj" -lt 5 ]; then
  echo "HASIL: seri lama yang tidak diperiksa vendor. Migrasi ke seri 6."
elif [ "$maj" -eq 5 ]; then
  echo "HASIL: RENTAN dan tidak ada patch (seri 5 sudah EOL). Blacklist modul, lalu migrasi ke seri 6."
elif [ "$lowest" = "6.2.7.1" ]; then
  echo "HASIL: versi sudah memuat perbaikan."
elif echo "$mod" | grep -qi 'hot-patch'; then
  echo "HASIL: hot-patch terpasang. Tetap jadwalkan upgrade ke 6.2.7.1."
else
  echo "HASIL: RENTAN. Pasang hot-patch atau upgrade ke 6.2.7.1."
fi
Satu server yang belum ditambal sudah cukup untuk membuat seluruh jaringan terpapar, jadi jalankan pengecekan di semua server, termasuk hub.
Bagaimana cara update dengan aman?
Cara tercepat adalah memasang hot-patch di semua server tanpa restart, lalu menjadwalkan upgrade penuh ke 6.2.7.1.
Langkah 1: mitigasi cepat
Untuk seri 6.0.0 sampai 6.2.7, pasang bundel hot-patch resmi. User tidak terputus karena server tidak perlu di-restart.
cd ~/unrealircd
./unrealircd hot-patch bundle-20261107

# verifikasi: baris labeled-response harus menunjukkan hot-patch
./unrealircd module-status | grep -i labeled-response
Kalau hot-patch belum bisa dipasang, pengelola menyediakan aturan spamfilter sementara yang menolak tag label tidak valid. Aturan itu hanya berfungsi bila semua server menjalankan 6.0.4 atau lebih baru. Salin teks persisnya dari pengumuman resmi UnrealIRCd, lalu hapus setelah semua server ditambal.
Untuk seri 5.x, tidak ada patch. Tambahkan baris berikut ke konfigurasi setiap server, lalu restart (rehash saja tidak cukup):
# unrealircd.conf
blacklist-module "labeled-response";
Langkah 2: update dan verifikasi
cd ~/unrealircd
./unrealircd upgrade
./unrealircd restart

# verifikasi versi dan modul
./unrealircd version
./unrealircd module-status | grep -i labeled-response
Upgrade server satu per satu, mulai dari hub, supaya jaringan tetap tersambung. Hot-patch dan spamfilter hanya menutup celah ini dan masalah yang dicakup bundel. Upgrade ke 6.2.7.1 tetap perlu supaya kesembilan perbaikan terpasang secara permanen.
Bagaimana cara mendeteksi tanda penyalahgunaan?
Belum ada daftar indikator resmi, jadi deteksi dilakukan dengan mencari tindakan operator yang tidak dilakukan oleh operator. Periksa hal berikut sejak 7 November 2026:
- KILL, GLINE, atau perintah server lain yang tidak cocok dengan catatan kerja IRCOp Anda.
- Ban seluruh jaringan yang muncul tanpa ada yang merasa memasangnya.
- Link antarserver yang putus atau galat protokol pada waktu yang berdekatan.
- Perubahan mode channel, kepemilikan, atau daftar ban yang tidak bisa dijelaskan.
# sesuaikan lokasi log dengan konfigurasi Anda
cd ~/unrealircd/logs
grep -hiE "kill|gline|g-line|zline|shun" ircd.log* | tail -n 100

# putus-sambung link antarserver
grep -hiE "link|squit|server .* (closed|lost)" ircd.log* | tail -n 50
Percobaan yang gagal bisa saja tidak meninggalkan jejak. Kalau spamfilter sementara terpasang, catatan blokirnya bisa menjadi petunjuk adanya percobaan.
Kalau menemukan tanda penyalahgunaan?
- Tambal semua server lebih dulu supaya jalur serangan tertutup.
- Tinjau dan cabut GLINE, ZLINE, serta ban yang tidak dikenal.
- Periksa akun operator, kata sandi oper, dan kredensial link antarserver. Ganti bila ragu.
- Cek channel penting: pemilik, mode, dan daftar akses di layanan (services).
- Beri tahu pengguna bila ada pemutusan atau ban massal, supaya mereka tahu penyebabnya.
Pertanyaan yang sering diajukan
Apa itu UnrealIRCd?
UnrealIRCd adalah perangkat lunak server IRC open source yang dikembangkan sejak 1999. Banyak jaringan chat komunitas dan internal memakainya karena modular dan mudah dikonfigurasi.
Server saya hanya satu, tanpa link ke server lain. Apakah aman?
Jalur serangan dengan wewenang server tidak berlaku pada server tunggal. Tetap pasang 6.2.7.1, karena rilis itu juga menambal delapan masalah lain, termasuk kebocoran alamat IP dan beberapa crash.
Apakah hot-patch cukup, atau harus upgrade?
Hot-patch cukup untuk menutup celah ini dengan cepat tanpa memutus user. Upgrade ke 6.2.7.1 tetap disarankan supaya perbaikan bertahan setelah server dimulai ulang dan versinya jelas.
Apakah penyerang perlu akun atau status operator?
Tidak. User biasa yang bisa terhubung ke salah satu server sudah cukup. Itulah alasan celah ini dinilai sangat serius oleh pengelolanya.
Saya masih memakai UnrealIRCd 5. Apa yang harus dilakukan?
Blacklist modul labeled-response di semua server lalu restart. Setelah itu, migrasi ke seri 6, karena seri 5 sudah tidak menerima perbaikan keamanan sejak 1 Juli 2023.
Baca juga celah lain yang masuk KEV pekan ini: celah Check Point Gaia CVE-2026-123039, celah OpenSSH sshole di Alpine Linux, dan celah FreeSWITCH CVE-2026-116779.
Sumber
- UnrealIRCd: pengumuman rilis 6.2.7.1 dan hot-patch (7 November 2026)
- CISA: Adds Two Known Exploited Vulnerabilities to Catalog (13 November 2026)
- The Hacker News: Attackers Exploit UnrealIRCd Flaw That Enables Server-Level Command Injection
- Ostorlab: UnrealIRCd Command Injection, Exploited in the Wild (CVE-2026-114713)
- OSV: catatan CVE-2026-114713 dan vektor CVSS
Topik: #keamanan #cve #unrealircd #irc #cisa kev #server
Tentang penulis
Tim APIPedia — Tim Engineering APIPedia
Tim engineering di balik APIPedia yang membangun dan memelihara API data Indonesia - ongkir, OCR KTP, data wilayah, BMKG, hingga server MCP - dan menulis panduan integrasinya dari pengalaman langsung.